Угрозы безопасности Named Pipes в Windows: как защитить межпроцессное взаимодействие
Именованные каналы Windows обеспечивают быстрый межпроцессный обмен данными, но слабый контроль доступа может подвергнуть привилегированные службы рискам.
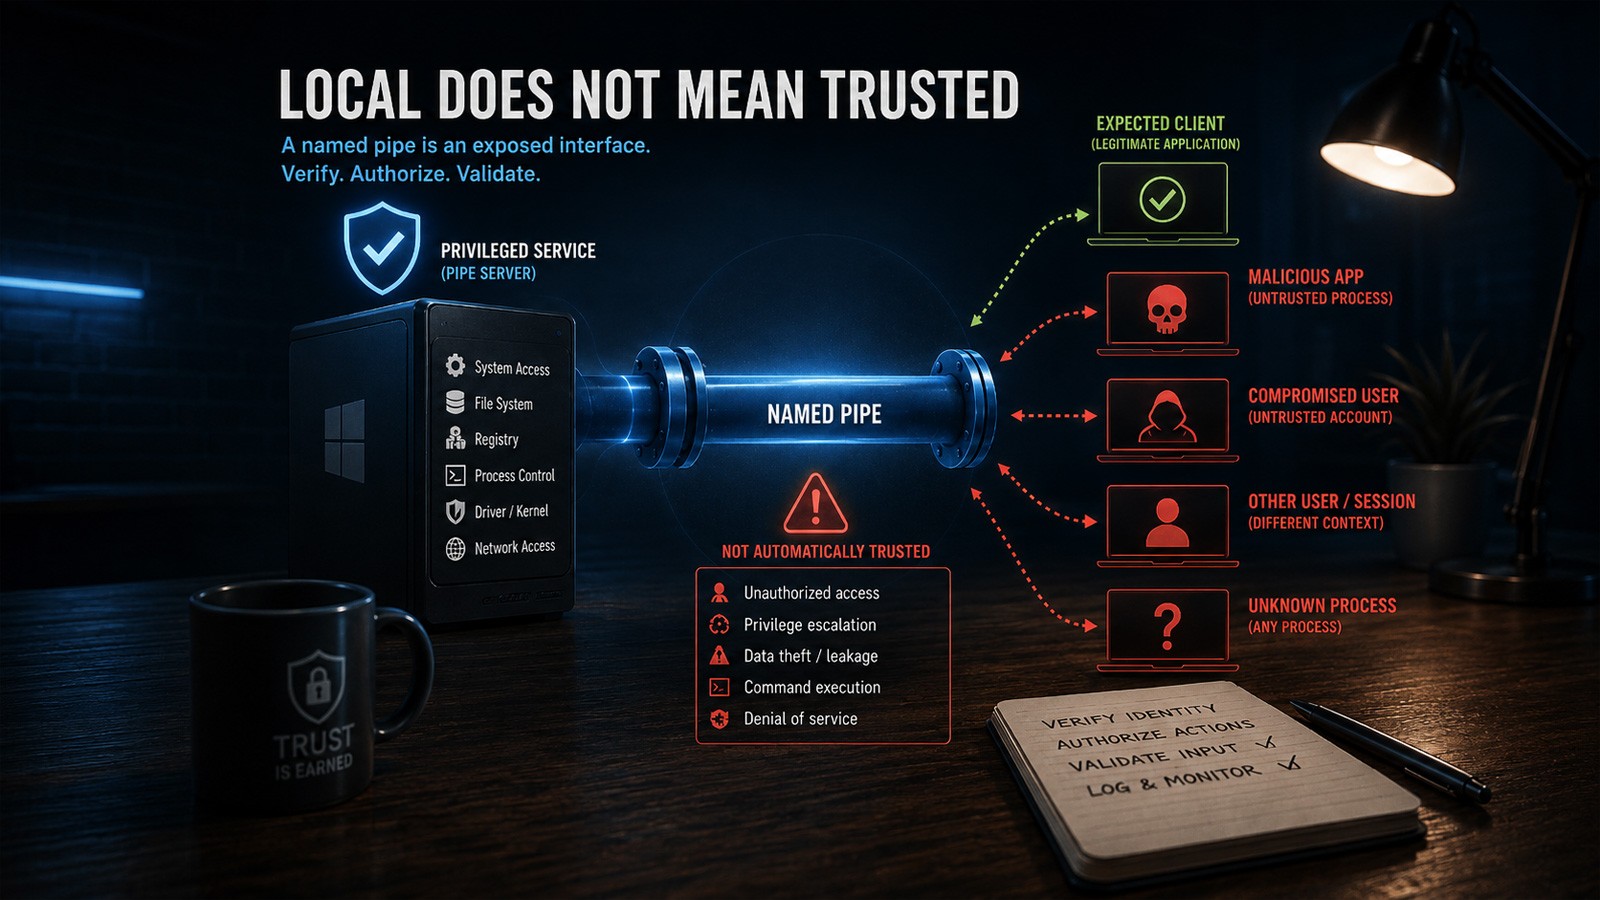
Именованные каналы (Named Pipes) в Windows представляют собой эффективный механизм для межпроцессного взаимодействия (IPC). Однако недостаточный или слабый контроль доступа может привести к тому, что доверенные привилегированные службы окажутся уязвимыми для недоверенных процессов.
Как поясняют эксперты ThreatLocker, злоумышленники могут использовать подобные уязвимости для повышения своих привилегий в системе и обхода защитных механизмов. Это делает архитектуру межпроцессного взаимодействия критически важной областью для аудита безопасности.
Для эффективной защиты каналов связи специалисты рекомендуют внедрять комплекс мер. В их число входят проверка конечных точек (endpoint verification), авторизация команд и строгая валидация входных данных.
Кроме того, важным элементом безопасности является ограничение привилегий строго необходимыми рамками (narrowly scoped privileges). Такой подход позволяет минимизировать потенциальный ущерб в случае компрометации одного из компонентов.
Для ИТ-специалистов и экспертов по кибербезопасности в регионе эти рекомендации подчеркивают необходимость тщательного аудита конфигураций Windows. Соблюдение этих мер помогает предотвратить несанкционированный доступ и защитить корпоративные инфраструктуры от современных угроз.