ClickFix xavfi: Mac va Windows foydalanuvchilari qanday qilib o'zini o'zi aldab qo'ymoqda
Reddit'dagi soxta HBO Max reklamalari orqali tarqalayotgan yangi ClickFix kiberxavfi dunyo bo'ylab kompyuter egalarini xavf ostiga qo'ymoqda.
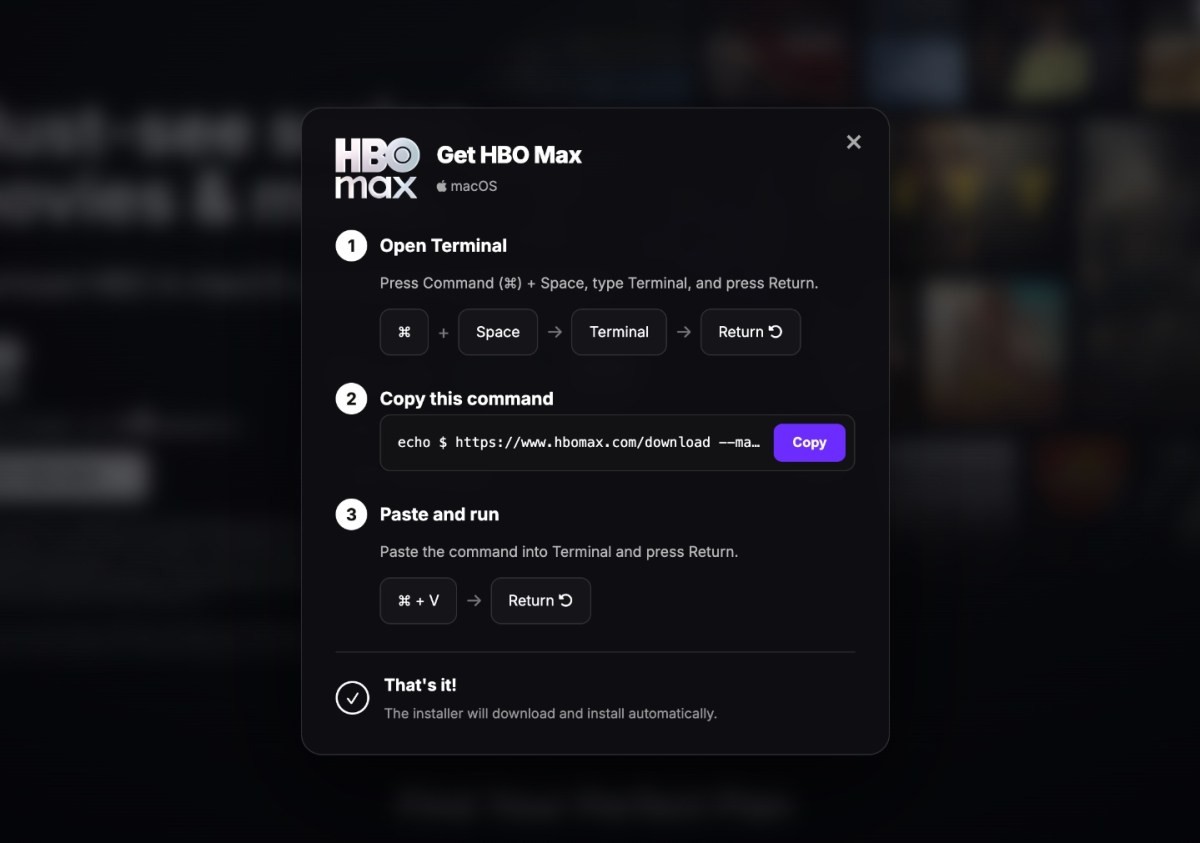
So'nggi bir hafta ichida Reddit platformasida tarqalgan soxta HBO Max reklamalari foydalanuvchilarni jiddiy xavf ostida qoldirdi. Ushbu holat internetda tobora ommalashib borayotgan ClickInf yoki ClickFix deb nomlangan yangi kiberxavfsizlik tahdidining yana bir ko'rinishidir.
ClickFix hujumlari an'anaviy viruslardan farqli o'laroq, foydalanuvchining o'z qo'li bilan zararli kodni ishga tushirishiga tayanadi. Mutaxassislarning ta'kidlashicha, ushbu usul ijtimoiy muhandislikka asoslangan bo'lib, inson psixologiyasidagi zaif jihatlardan mahorat bilan foydalanadi.
Hujum mexanikasi odatda oddiy xatolik xabari yoki brauzerdagi muammoni bartaraf etish bo'yicha soxta ko'rsatma bilan boshlanadi. Jabrlanuvchiga muammoni hal qilish uchun buyruqlar satriga (terminal yoki PowerShell) maxsus matnni nusxalab qo'yish taklif etiladi.
Natijada, foydalanuvchi o'z qo'li bilan kompyuteriga zararli dasturiy ta'minotni o'rnatib oladi va kiberjinoyatchilarga tizimga to'g'ridan-to'g'ri yo'l ochib beradi. Bu kabi hiylalar xavfsizlik darajasini oshirish muhimligini yana bir bor eslatadi.
O'zbekistondagi va mintaqadagi texnologiya foydalanuvchilari ham internetda ehtiyotkor bo'lishlari, ayniqsa shubhali reklamalar va noma'lum manbalardan keladigan ko'rsatmalarga ko'r-ko'rona ergashmasliklari lozim. Raqamli savodxonlik bunday murakkab firibgarliklardan himoyalanishning eng asosiy kalitidir.