Атаки ClickFix: пользователей Mac и Windows обманом заставляют взламывать самих себя
Фейковая реклама HBO Max на Reddit обнажила новую растущую угрозу безопасности под названием ClickFix, жертвами которой становятся владельцы ПК.
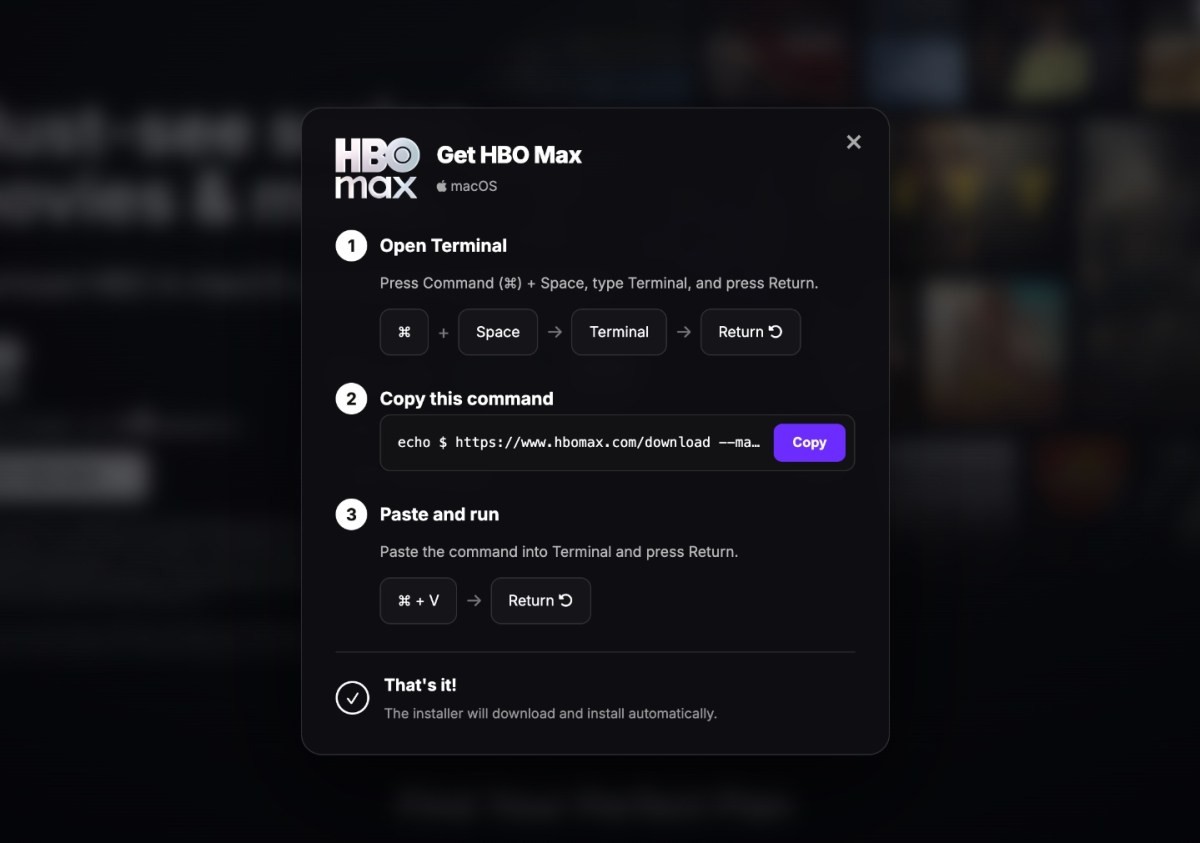
За последнюю неделю пользователи Reddit, кликнувшие на поддельную рекламу HBO Max, могли стать жертвами набирающей обороты угрозы безопасности ClickFix. Этот инцидент демонстрирует эволюцию методов социальной инженерии в киберпространстве.
Особенность атак ClickFix заключается в том, что злоумышленники не взламывают систему напрямую, а заставляют самого пользователя выполнить вредоносные действия. Жертве поддельного уведомления об ошибке предлагают скопировать и вставить определенный скрипт в командную строку.
Такой подход обходит многие традиционные средства защиты, поскольку операционная система воспринимает действия пользователя как санкционированные. В результате на устройство устанавливается вредоносное ПО без взлома защитных барьеров извне.
Подобные схемы становятся все более изощренными, используя доверие людей к привычным интерфейсам и стремление быстро устранить техническую проблему в браузере или приложении.
Для IT-сообщества в Узбекистане и регионе это служит важным напоминанием о необходимости повышенной цифровой гигиены. Игнорирование сомнительных объявлений и отказ от выполнения инструкций из ненадежных источников помогают минимизировать риски подобных кибератак.