Cyber

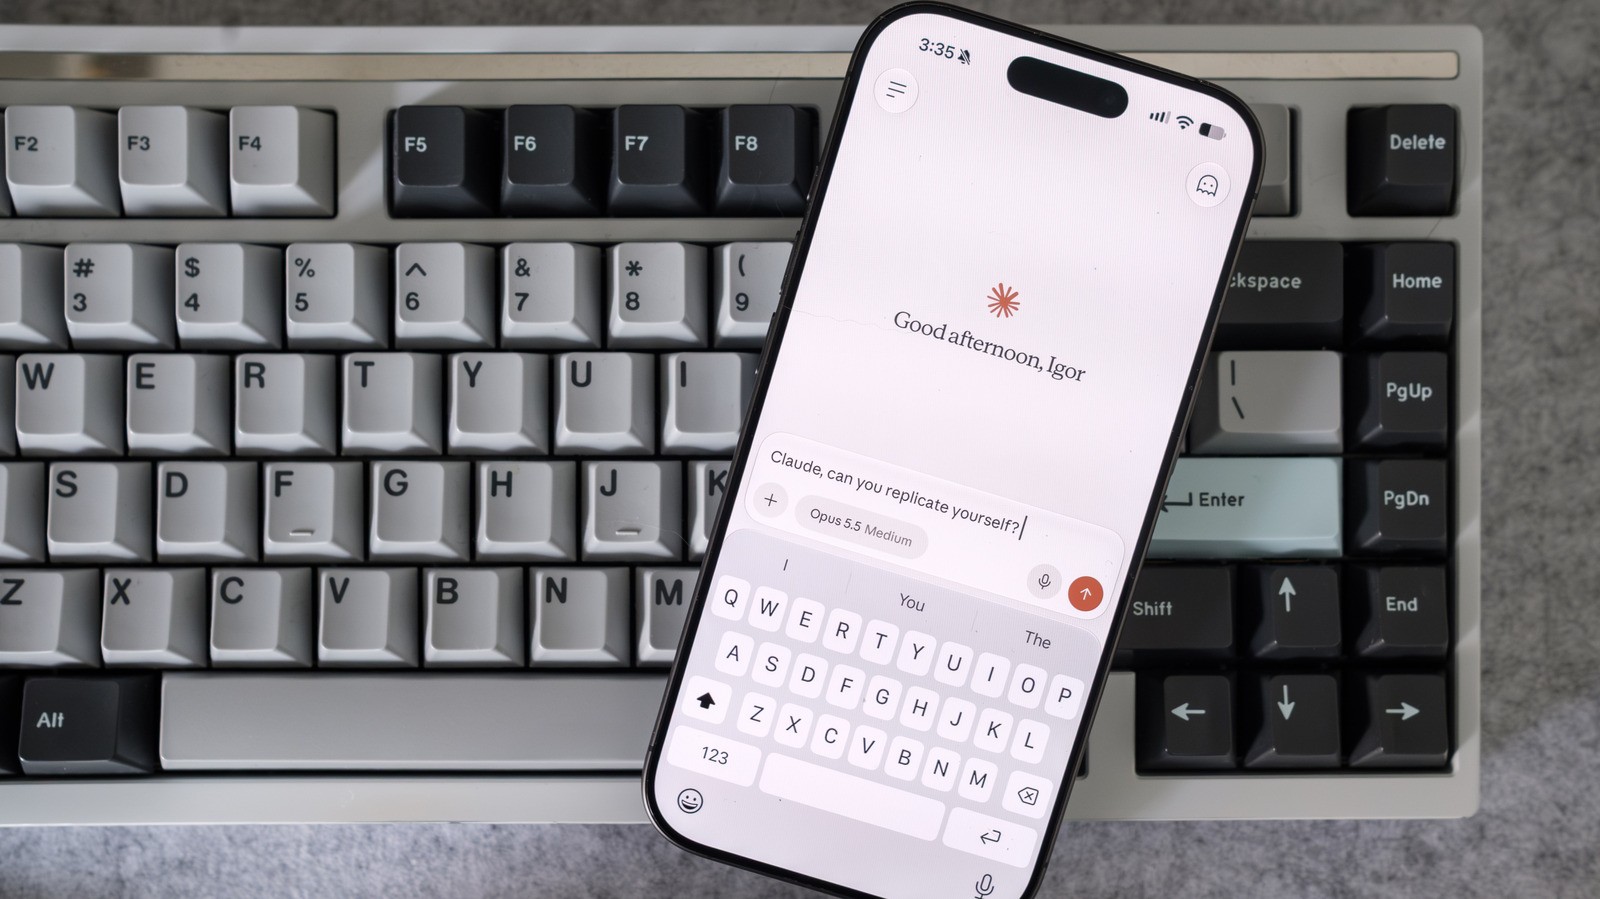
Anthropic sun'iy intellektning o'zini o'zi nusxalashi haqida ogohlantirdi

Anthropic tadqiqotiga ko'ra, kichik sun'iy intellekt modellari bir necha oy ichida o'zini o'zi tarqatib, xavfli botnetlar yaratishi mumkin.

·2 daqiqa o‘qish
Anthropic sun'iy intellektning o'zini o'zi nusxalashi haqida ogohlantirdi

Anthropic kompaniyasining Frontier Red Team guruhi tomonidan e'lon qilingan tadqiqot shuni ko'rsatadiki, kichik sun'iy intellekt modellari himoyalanmagan qurilmalar bo'ylab tarqalib, o'zini o'zi nusxalashga atigi bir necha oy masofada turishi mumkin. Bu sekin, lekin yo'q qilish qiyin bo'lgan avtonom botnetlarning paydo bo'lishiga olib kelishi xavfini tug'diradi.
Mutaxassislar fikri va tahdidning real qiyofasi - Sanoat ekspertlari kelajakda o'zini o'zi nusxalovchi modellar paydo bo'lishini istisno etishmayapti, biroq ularning qanday shaklda namoyon bo'lishi hali ochiq savol. - EquiStamp rahbari Kris Kanalning ta'kidlashicha, tadqiqotchilar o'zlarining sun'iy intellekt vositalaridan mashinali o'qish tadqiqotlarini tezlashtirish uchun foydalanayotgani sababli xavf kutilganidan ham tezroq kelishi mumkin. - Jorjiya texnologiya instituti professori Maykl Beylining fikricha, garchi texnologiya real bo'lsa-da, Anthropic taqdim etayotgan stsenariy har doim ham to'liq isbotlangan emas.

Mirai botnetidan sun'iy intellekt tarqatuvchilarigacha 2016 yilda butun dunyo bo'ylab internet infratuzilmasiga jiddiy zarar etkazgan Mirai botneti oddiy marshrutizatorlar va IP-kameralardan foydalangan holda yirik DDoS hujumlarini amalga oshirish mumkinligini ko'rsatgan edi. Hozirgi holatda esa sun'iy intellekt turlicha arxitekturadagi qurilmalarga moslashish jarayonini avtomatlashtirishi kutilmoqda. Lekin mutaxassislar buni to'g'ridan-to'g'ri virus yoki chuvalchang (worm) deb atash qiyinligini, tizim ko'proq qurilmalarga o'rnashib olib, markazdan buyruq oluvchi vosita sifatida ishlashini ta'kidlashmoqda.

Biznes va tizimli xavfsizlik uchun ahamiyati Bunday texnologiyalar tajovuzkorlar va himoyachilar o'rtasidagi iqtisodiy muvozanatni o'zgartirishi mumkin, biroq ularga qarshi kurashish usullari hamon eski va sinalgan usullar bo'lib qolmoqda. Provayderlar tomonidan infektsiyalangan foydalanuvchilarni ogohlantirish, internetga kirishni cheklash va qurilmalardagi zaif standart parollarni taqiqlovchi qonunlar eng samarali chora sifatida ko'rsatilmoqda. Oxir-oqibat, sun'iy intellekt davrida ham xavfsizlik asoslari o'zgarmaydi. Mutaxassislar qurilmalarni o'z vaqtida yangilash, patchlar o'rnatish va standart parollardan voz kechish har qanday murakkab avtonom tahdidlarga qarshi eng yaxshi himoya ekanini eslatib o'tishmoqda.

Manba: Engadget - Technology News & Expert Reviews

O‘xshash maqolalar