Cyber

Anthropic предупреждает о рисках самовоспроизводящегося ИИ

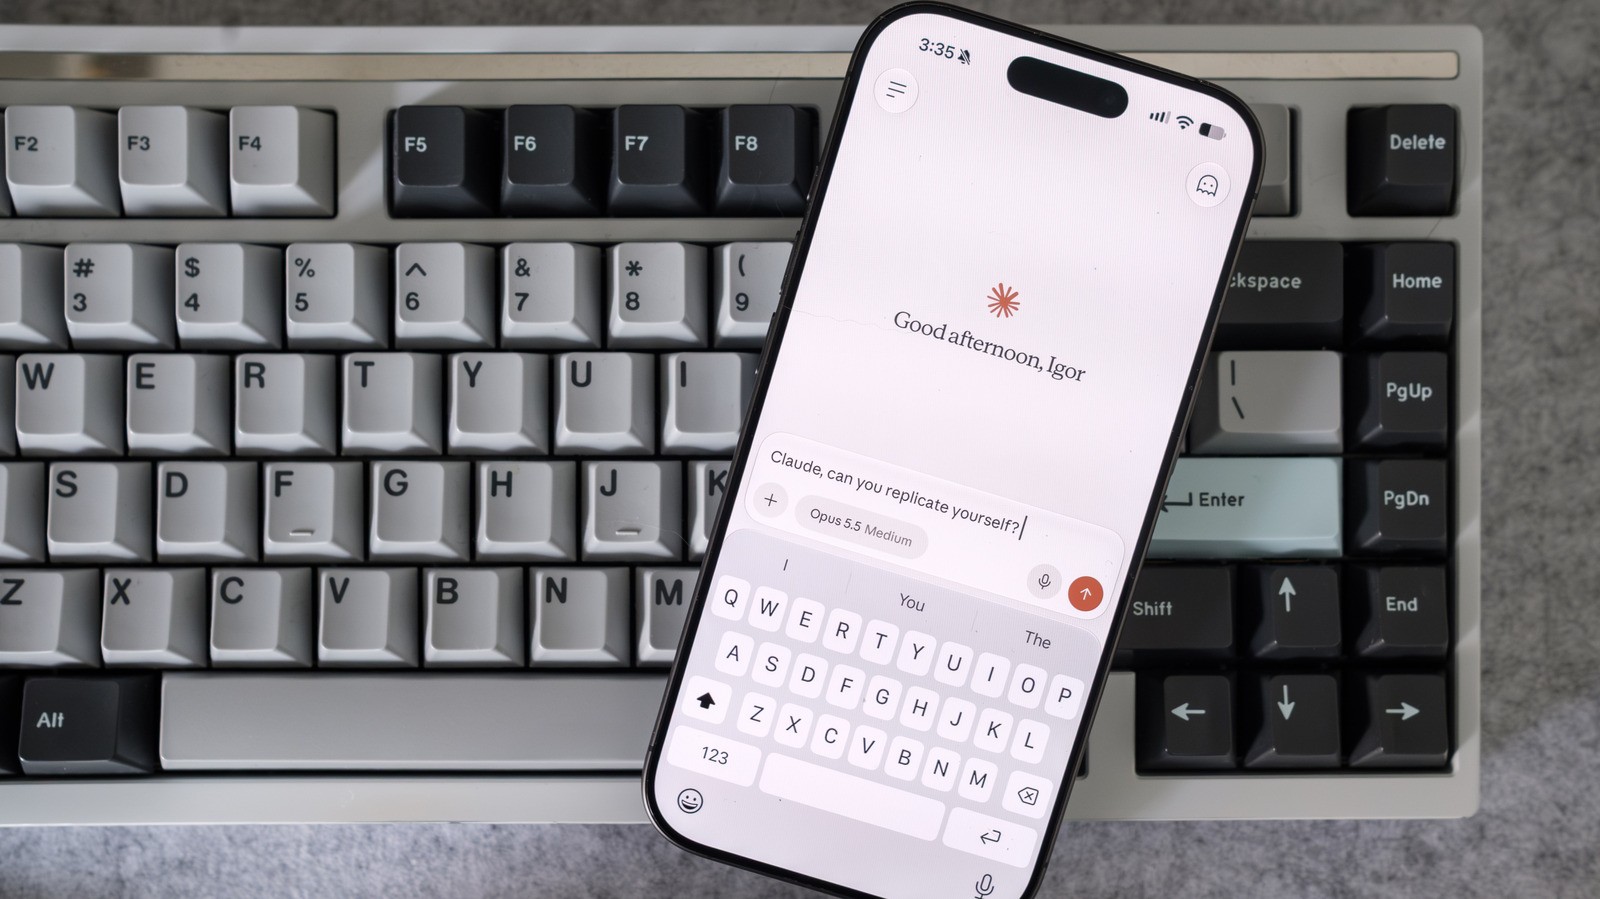
Исследователи Anthropic предупреждают, что малые ИИ-модели могут начать самовоспроизводство и создание ботнетов уже через несколько месяцев.

·2 мин. чтения
Anthropic предупреждает о рисках самовоспроизводящегося ИИ

Компания Anthropic опубликовала результаты исследования, согласно которому небольшие модели искусственного интеллекта могут оказаться всего в нескольких месяцах от возможности самостоятельного распространения по незащищенным устройствам. Это может привести к появлению медленных, но чрезвычайно живучих автономных ботнетов, использующих уязвимости подключенных к интернету гаджетов.
Мнения экспертов и ускорение исследований - Исследователи и эксперты индустрии сходятся во мнении, что угроза самовоспроизводящихся моделей вполне реальна и может проявиться в ближайшем будущем. - По словам Криса Каналя из компании EquiStamp, график появления таких угроз сдвинулся из-за того, что разработчики используют собственный ИИ для ускорения исследований машинного обучения. - Профессор Майкл Бейли из Технологического института Джорджии отмечает, что хотя концепция заслуживает внимания, ее реальная форма может отличаться от того, как ее преподносят создатели ИИ.

Эволюция ботнетов: от Mirai к искусственному интеллекту Исторически интернет-черви и ботнеты, такие как печально известный Mirai 2016 года, доказали свою эффективность при использовании обычных бытовых устройств, вроде роутеров и IP-камер. Атака Mirai тогда вывела из строя ключевые DNS-сервисы и крупные платформы в США и Европе, нанеся значительный финансовый ущерб. Главное отличие новой угрозы заключается в том, что ИИ теоретически может автоматизировать адаптацию вредоносного ПО к различным архитектурам устройств без ручного труда. Тем не менее, эксперты спорят о том, можно ли называть этот процесс полноценным самовоспроизводством. Вместо традиционного копирования всего кода ИИ-ботнет может работать скорее как «дроппер» — инструмент, который закрепляется на устройстве и координирует свои действия с остальной сетью. Для создания истинного полиморфизма ИИ потребовалось бы самостоятельно переобучать свои модели, чего в исследовании Anthropic продемонстрировано не было.

Экономика кибербезопасности и защита от угроз Появление таких инструментов меняет экономический баланс между злоумышленниками и защитниками, упрощая создание ботнетов. Однако методы противодействия остаются прежними и проверенными временем. Anthropic предлагает такие меры, как уведомления от провайдеров об заражении и ограничение доступа к интернету, а также государственное регулирование, например, запрет на слабые пароли по умолчанию в IoT-устройствах. В конечном счете, борьба с ИИ-червями будет опираться на фундаментальные принципы системной безопасности. Эксперты подчеркивают важность своевременного применения патчей, отказа от стандартных паролей и укрепления защиты сетевых устройств, поскольку даже самые продвинутые автономные агенты столкнутся с трудностями при попытке взломать обновленную и защищенную инфраструктуру.

Источник: Engadget - Technology News & Expert Reviews

Похожие статьи