Cursor uchun Claude Code kengaytmasiga zararli troyan dasturi joylandi
Cursor marketpleysida Claude Code kengaytmasining RAT troyani bor xavfli versiyasi e'lon qilindi. Hodisa 5000 ga yaqin dasturchi kompyuteriga ta'sir qildi.
·2 daqiqa o‘qish
Cursor kod muharriri uchun mo'ljallangan Anthropic Claude Code kengaytmasining zararli versiyasi dasturchilar orasida xavotir uyg'otdi. Jinoyatchilar Cursor marketpleysiga kirish huquqini qo'lga kiritib, tasdiqlangan Anthropic akkaunti nomidan 2.1.313-raqamli o'zgartirilgan paketni yuklab yuborishdi. Cursor ma'lumotlariga ko'ra, ushbu xavfsizlik hodisasi taxminan 5000 ta tizimni qamrab olgan.
- Zararli paket 2.1.313 raqami ostida Anthropic ning rasmiy hisob qaydnomasi orqali e'lon qilindi.
- Kengaytma foydalanuvchi kompyuteriga masofadan boshqarish troyani (RAT) o'rnatishga urindi.
- Hodisa qariyb 5000 ta kompyuterga ta'sir qildi, biroq barchasida ham to'liq ulanish ishlamagan.
- Yangi 2.1.314 versiyasiga yangilash allaqachon yaratilgan SSH-kalitlarni avtomatik o'chirmaydi.
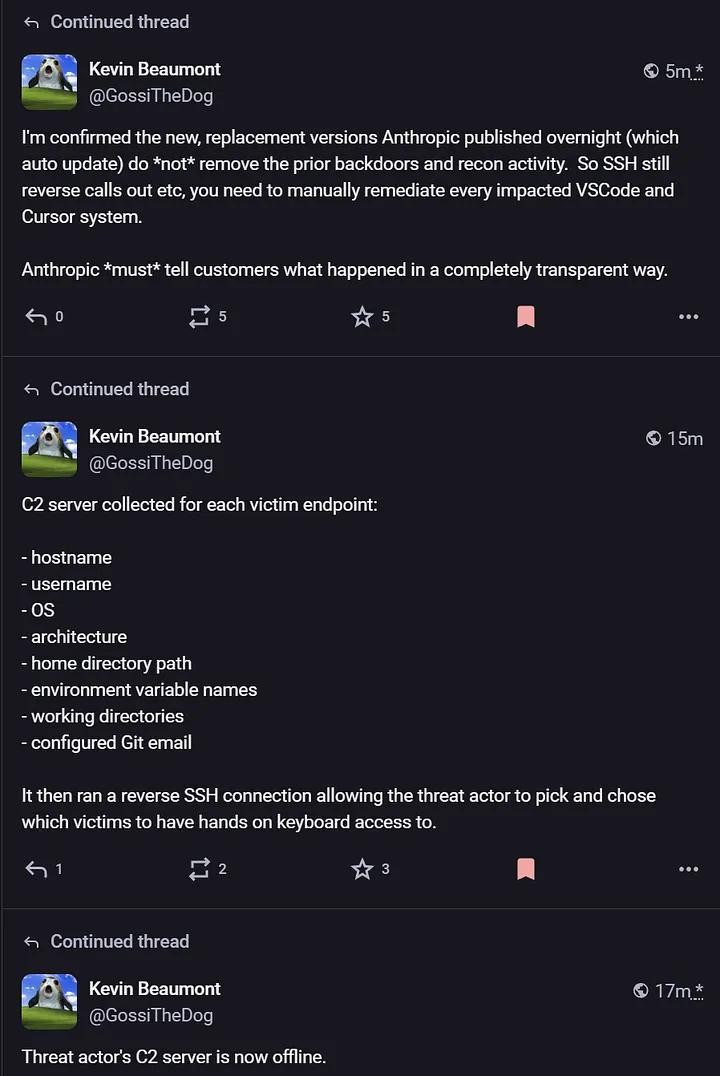
Kengaytma qanday ma'lumotlarni yig'di va nima qildi Kompyuterga o'rnashib olgach, zararli kod qurilma va foydalanuvchi haqidagi barcha muhim ma'lumotlarni yig'ishni boshlagan. Xususan, qurilma nomi, operatsion tizim, arxitektura, uy katalogi, muhit o'zgaruvchilari nomlari, ishchi papkalar, Git sozlamalaridagi elektron pochta manzili va ochiq IP-manzil o'g'irlangan. Shundan so'ng, zararli skript hujumchining SSH-kalitini ruxsat etilganlar ro'yxatiga qo'shishga, mahalliy SSH xizmatini yoqishga va teskari SSH-tunnel ochishga harakat qilgan.
Hujumning texnik xususiyatlari va ko'lami Phorion mutaxassislari birinchilardan bo'lib g'ayrioddiy faollikni sezib, Microsoft Defender for Endpoint uchun KQL so'rovlarini e'lon qilishdi. Cursor rahbariyati hodisani tan oldi va ko'lamini ma'lum qildi, biroq qancha tizim haqiqatan ham masofaviy boshqaruv kanaliga ega bo'lgani hozircha aniq emas. Dasturiy xatolar tufayli doimiy ulanish asosan Cursor administrator huquqlari bilan ishga tushirilgan holatlardagina ishlashi mumkin edi, shunga qaramay skript har 60 sekundda qayta ulanishga urinib ko'rgan.
Dasturchilar va biznes uchun xulosalar Ushbu holat dasturiy ta'minot yetkazib berish zanjiriga qilingan hujum (supply chain attack) sifatida baholanmoqda, chunki Anthropic kompaniyasining o'z infratuzilmasi buzib kirilmagan. Xavfli versiya o'chirilib, o'rniga 2.1.314 versiyasi chiqarilgan bo'lsa-da, mutaxassislar yangilanish allaqachon yaratilgan xavfsizlik teshiklarini to'liq yopmasligidan ogohlantirmoqda. Dasturchilarga o'z kompyuterlaridagi SSH kalitlarni va xavfsizlik sozlamalarini zudlik bilan tekshirib chiqish tavsiya etiladi.
Manba: iXBT.com