В расширение Claude Code для Cursor внедрили троян для удаленного доступа
В маркетплейсе Cursor опубликовали вредоносную версию расширения Claude Code с трояном RAT. Инцидент затронул около 5000 компьютеров разработчиков.
·2 мин. чтения
Вредоносная версия расширения Anthropic Claude Code для редактора кода Cursor была замечена на маркетплейсе, где она распространялась под видом официального обновления. Злоумышленники получили доступ к маркетплейсу и опубликовали модифицированный пакет под номером 2.1.313 от имени подтвержденного аккаунта Anthropic. По официальным данным компании Cursor, эта атака затронула около 5000 компьютерных систем разработчиков по всему миру.
- Вредоносный пакет версии 2.1.313 был опубликован от имени подтвержденного аккаунта Anthropic.
- Расширение устанавливало на компьютеры пользователей троян для удаленного доступа (RAT).
- Инцидент затронул примерно 5000 систем, однако полноценный бэкдор активировался не везде.
- Обновление до версии 2.1.314 удаляет пакет, но не устраняет уже созданные SSH-ключи.
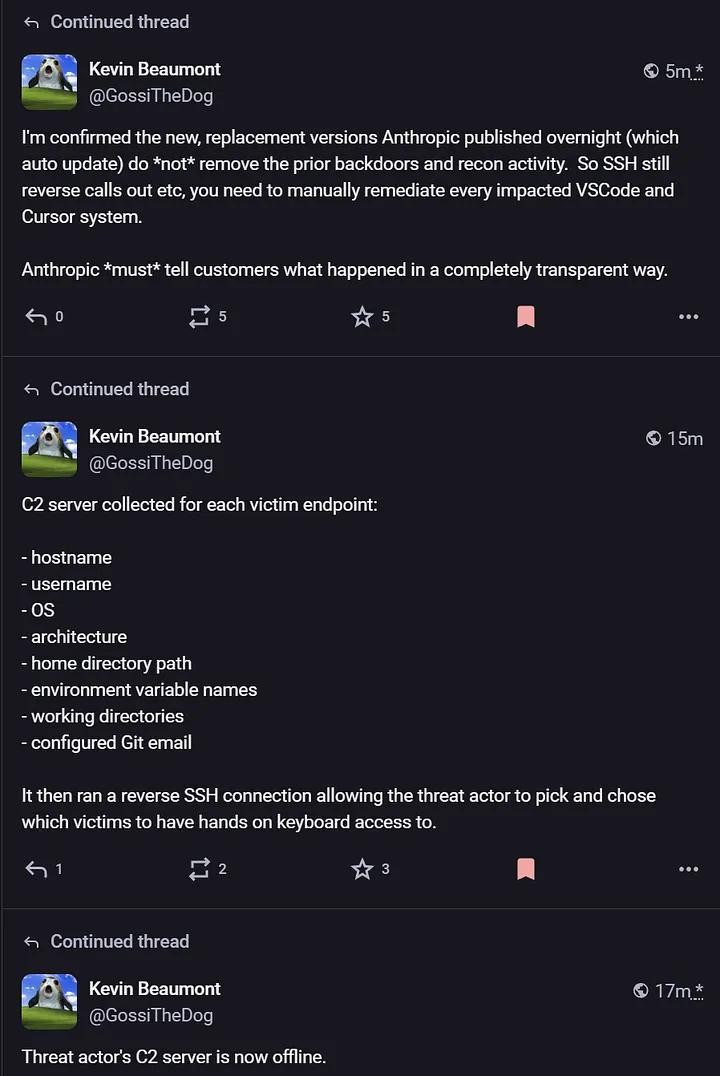
Как работал вредоносный код и какие данные собирались Попав на компьютер разработчика, вредоносное расширение начинало сбор конфиденциальной информации. Оно сканировало систему на предмет имени устройства, учетной записи, операционной системы, архитектуры процессора, домашней директории, переменных окружения и рабочих каталогов. Также программа считывала адрес электронной почты из настроек Git и определяла публичный IP-адрес зараженного компьютера. После сбора первичных данных вредоносный код пытался закрепиться в системе. Он добавлял SSH-ключ злоумышленника в список разрешенных ключей (authorized_keys), принудительно включал локальный SSH-сервис и пытался создать обратный SSH-туннель. Через этот туннель хакеры могли получить прямой и несанкционированный удаленный доступ к рабочей машине разработчика из внешней сети.
Масштаб заражения и технические ограничения атаки Специалисты по безопасности из компании Phorion первыми зафиксировали подозрительную активность и опубликовали специальные запросы KQL для систем Microsoft Defender for Endpoint, помогающие выявить следы заражения. По оценкам команды Cursor, инцидент коснулся около 5000 установок, однако успешная установка постоянного соединения происходила далеко не всегда. Из-за программных ошибок и недочетов в коде вредоносного скрипта попытки установить постоянный удаленный доступ в большинстве случаев завершались неудачей. Эксплойт срабатывал преимущественно при нестандартных условиях — например, если редактор Cursor запускался с правами администратора. Тем не менее, скрипты продолжали попытки повторного подключения каждые 60 секунд, отправляя телеметрию на серверы злоумышленников.
Последствия для разработчиков и меры безопасности Данный инцидент классифицируется как классическая атака на цепочку поставок программного обеспечения (supply chain attack), поскольку сама инфраструктура компании Anthropic взломана не была. Опасность заключается в том, что простое обновление расширения до новой версии 2.1.314 не удаляет созданные ранее SSH-бэкдоры и не отзывает добавленные злоумышленниками ключи доступа. Разработчикам, использовавшим уязвимую версию расширения, настоятельно рекомендуется вручную проверить список авторизованных SSH-ключей на своих компьютерах, проанализировать переменные окружения и убедиться в отсутствии несанкционированных фоновых процессов. Ситуация подчеркивает высокие риски использования сторонних маркетплейсов расширений для сред разработки без предварительного аудита безопасности кода.
Источник: iXBT.com