Claude Dispatch: уязвимость позволяет вредоносным расширениям запускать код
Исследователи Forever Security обнаружили, что вредоносные расширения для браузера могут использовать функцию Claude Dispatch для запуска кода на ПК.
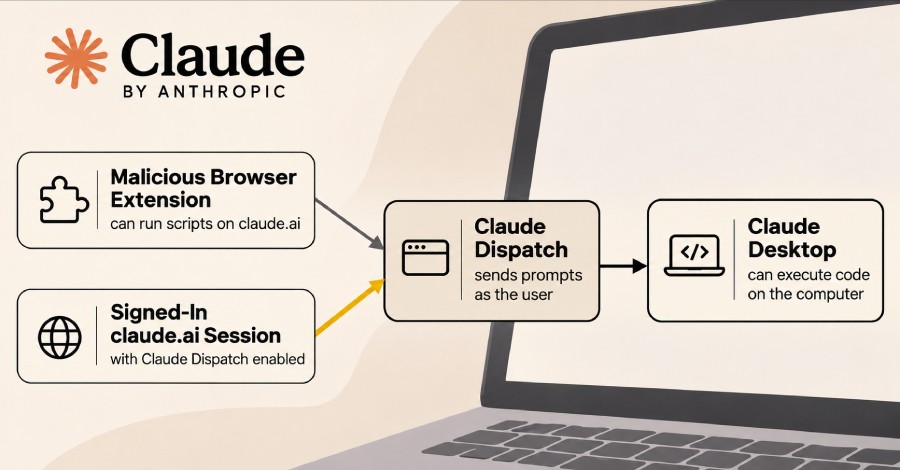
Специалисты компании Forever Security выявили критический вектор атаки, связанный с использованием функции Claude Dispatch. Вредоносное расширение для браузера, способное исполнять скрипты на сайте claude.ai, потенциально может вынудить приложение Claude Desktop выполнить произвольный код на компьютере пользователя.
Основные моменты угрозы: - Атака задействует механизм синхронизации Claude Dispatch между мобильными устройствами и десктопной версией. - Вредоносный скрипт через браузерное расширение обходит изоляцию веб-интерфейса Claude. - Уязвимость позволяет удаленно запускать команды на локальной машине через официальный десктопный клиент.
Суть уязвимости и принцип действия Исследователи поясняют, что проблема кроется во взаимодействии облачной платформы и локального приложения. Функция Dispatch была создана для удобства, позволяя передавать задачи с мобильного телефона на Claude Desktop. Однако отсутствие строгой проверки источников команд позволяет злоумышленникам использовать расширение-посредник для внедрения команд непосредственно в среду десктопного приложения.
Риски для безопасности пользователей Подобные атаки представляют серьезную угрозу, так как пользователи обычно доверяют официальным инструментам от Anthropic. Если вредоносное расширение получает доступ к сессии пользователя в claude.ai, оно может имитировать запросы, которые Claude Desktop воспримет как легитимные инструкции от владельца аккаунта. Это открывает путь для манипуляций с файловой системой и другими локальными ресурсами.
Почему это важно для пользователей Для пользователей в нашем регионе это напоминание о необходимости тщательной проверки устанавливаемых расширений в Chrome или Firefox. Даже если расширение кажется полезным, наличие доступа к веб-сайтам с нейросетями может стать инструментом для компрометации локальной системы. Рекомендуется ограничить права расширений и использовать антивирусное ПО для мониторинга активности процессов в режиме реального времени.
Источник: The Hacker News