CVE-2026-98432: Linux TCP stekida topilgan xavfli Use-After-Free zaifligi
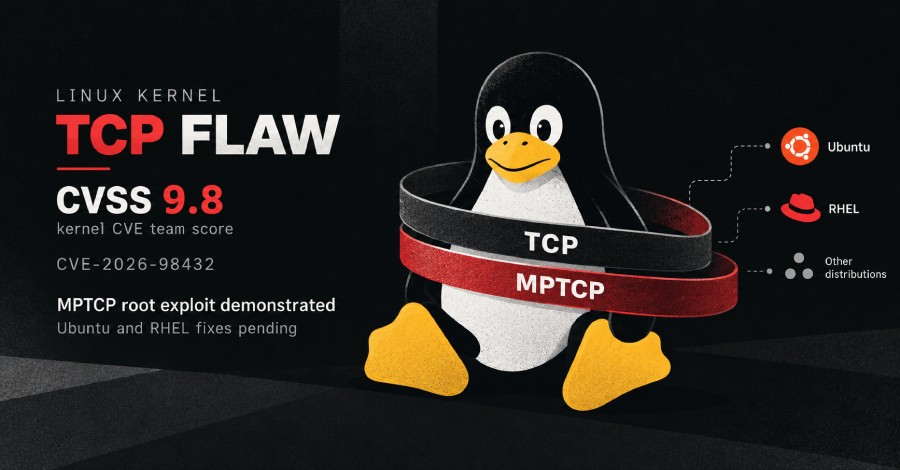
Linux yadrosining IPv4 TCP handshakedagi CVE-2026-98432 zaifligi 9.8 ball bilan baholandi. Anthropic sun'iy intellekti exploit yoza oldi.
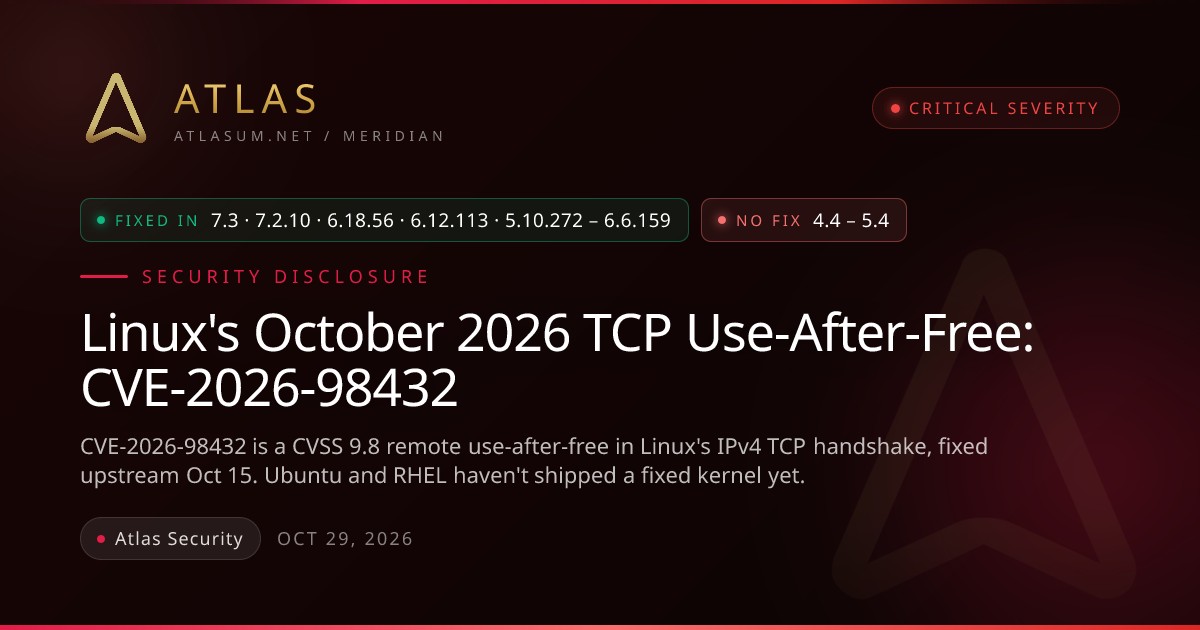
2026-yil oktabr oyida Linux barqaror yadro versiyalari uchun IPv4 TCP ulanishini o'rnatish bosqichidagi use-after-free xatoligini tuzatuvchi patchlar chiqarildi. CVE-2026-98432 deb belgilangan ushbu tanqidiy zaiflik Linux yadrosining 4.4 versiyasidan boshlab barcha versiyalariga ta'sir qiladi va masofaviy, avtorizatsiyadan o'tmagan tajovuzkor tomonidan ishlatilishi mumkin.
Muhim faktlar va ko'rsatkichlar: - Zaiflik Linux yadrosining 4.4 versiyasidan boshlab barcha eskirgan va joriy versiyalariga ta'sir qiladi. - Yadro xavfsizlik agentligi tomonidan unga CVSS 3.1 bo'yicha 9.8 ball (Kritik) berildi. - Rasmiy tuzatishlar 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 va 7.3 versiyalarida taqdim etildi. - Asl kod tuzatilishi atigi to'rtta qatorlik o'zgarishdan iborat bo'lib, kfree() funksiyasini kfree_rcu() ga almashtirishni o'z ichiga oladi.
Zaiflikning texnik mohiyati va ishlash mexzimi
Muammo server TCP ulanishini qabul qilganda yadro IPv4 sarlavhasidagi opsiyalarni saqlab qolishi va ularni yangi ulanishga ko'chirmasdan uzatishidan kelib chiqadi. Ulanish yopilganda ushbu xotira darhol bo'shatiladi, biroq boshqa protsessor o'sha paytda javob tayyorlash uchun xotirani o'qishda davom etishi mumkin. Bo'shatilgan xotirani qayta o'qish use-after-free holatini keltirib chiqaradi.
Anthropic tadqiqotchilarining bildirishicha, ularning Claude modeli multipath TCP (MPTCP) tinglovchisiga ega Linux serverlarida hech qanday maxfiy ma'lumotlarsiz root huquqlarini beruvchi ishlaydigan proof-of-concept exploit yozishga muvaffaq bo'lgan. Agar hujum muvaffaqiyatsiz chiqsa ham, tizim qulab tushmaydi, bu esa tajovuzkorga muvaffaqiyatga erishguncha urinishlarni cheksiz takrorlash imkonini beradi.
Shuningdek o‘qingCVE-2026-98432: Linux yadrosidagi kritik zaiflik va uning xavflariDistributivlar bo'yicha yangilanishlar holati
Tarqatish tizimlari va distributivlar o'zlarining tuzatishlarini mustaqil ravishda chiqarmoqda. Oktyabr oyi oxiriga kelib Debian, SUSE Linux Enterprise Server 16.0 va 15 LTSS, shuningdek Oracle Linux hamda Amazon Linux 2023 o'zlarining xavfsizlik yamalarini e'lon qilishdi.
Shu bilan birga, Ubuntu va Red Hat Enterprise Linux (RHEL 8, 9, 10) kabi boshqa yirik platformalar xavfsizlik trekerlarida muammo hali ham ochiq ekanligi va tuzatishlar ustida ish olib borilayotgani ko'rsatilgan edi. Shu sababli foydalanuvchilar o'zlarining distributiv ta'minotchilari ma'lumotlarini diqqat bilan kuzatib borishlari lozim.
Muhofaza choralari va serverlarni qayta ishga tushirish
Linux serverlari ma'murlari xavfsizlikni ta'minlash uchun distributiv taqdim etgan yadro yangilanishlarini darhol o'rnatishlari kerak. Shunchaki yadro paketini o'rnatishning o'zi yetarli emas — o'zgarishlar kuchga kirishi uchun serverni (shu jumladan konteyner xostlari va Kubernetes tugunlarini ham) albatta qayta yuklash (reboot qilish) talab etiladi.
Konteynerlar o'z xost yadrosidan foydalanganligi sababli, butun infratuzilma darajasida yangilanishlarni amalga oshirish muhimdir. Tizimda MPTCP faolligini tekshirish uchun ss -M buyrug'idan foydalanish mumkin, ammo asosiy yechim — distributivning so'nggi xavfsizlik yamalangan yadro versiyasiga o'tishdir.
Manba: Hacker News: Front Page