CWPdoor: Linux serverlarga hujum qiluvchi yangi xavfli virus
Control Web Panel (CWP) boshqaruv interfeysida aniqlangan CWPdoor virusi Linux serverlarini yashirincha nazorat qilish imkonini beradi.
XLab tadqiqotchilari Control Web Panel (CWP) tizimida ishlovchi 'cwpsrv' veb-serverining buzilgan versiyasi orqali tarqaluvchi CWPdoor nomli yangi Linux virusini aniqlashdi. Ushbu virus serverda yashirincha o'rnashib olib, hujumchiga uzoqdan boshqaruv imkonini beradi.
- CWPdoor passiv tarzda ishlaydi va faqat maxsus shifrlangan HTTP-so'rov qabul qilinganda faollashadi.
- Virus 'cwpsrv' binar faylini almashtiradi va barcha izlarini yashirish uchun fayl vaqtlarini tiklaydi hamda loglarni tozalaydi.
- Boshqaruv buyruqlari AES-256-CBC shifrlash va RSA imzosi orqali himoyalanadi.
- Virus Ebury botneti bilan bog'liq bo'lishi mumkin, bu esa hujum ko'lami kattaligidan dalolat beradi.
CWPdoor qanday ishlaydi?
CWPdoor o'ta yashirin (stealthy) xususiyatga ega. U tizimda hech qanday shubhali faollik ko'rsatmaydi va faqat hujumchi maxsus sarlavhalar (X-Ngx-Integrity-Data) bilan so'rov yuborganda jonlanadi. Har bir so'rov RSA imzosi va 300 soniyalik vaqt oynasi orqali tekshiriladi, bu esa replay-hujumlardan himoya qiladi.
Virus serverning log moduliga aralashib, o'zining faolligini yozib qolinishiga yo'l qo'ymaydi. Bu esa oddiy administrator uchun serverdagi g'ayritabiiy holatni aniqlashni deyarli imkonsiz qiladi.
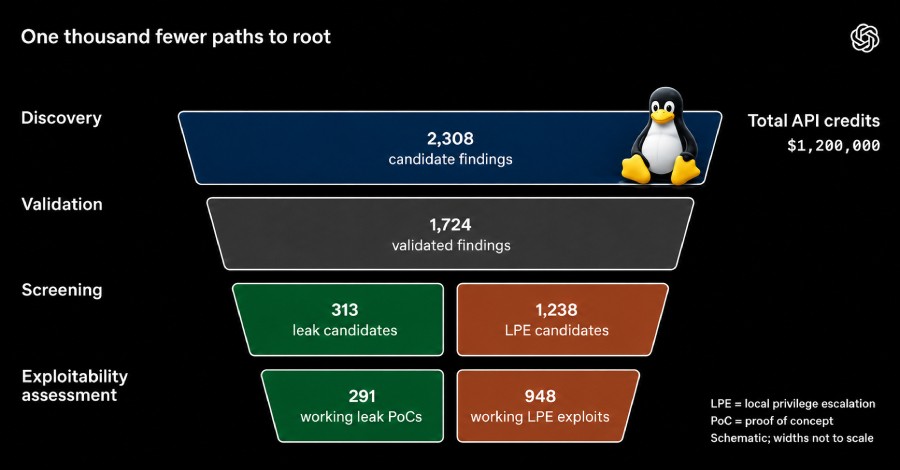
Shuningdek o‘qingOpenAI suniy intellekt orqali Linux yadrosidan 948 ta zaiflik topdiEbury aloqasi va xavfsizlik tavsiyalari
Virus 30-sentabrda VirusTotal platformasiga yuklangan bo'lib, u Ebury boti bilan birga topilgan. 2009-yildan beri faol bo'lgan Ebury allaqachon 400 000 ga yaqin serverni zararlagan. CWPdoor ham shunday keng ko'lamli kampaniyaning bir qismi bo'lishi mumkin.
Administratorlarga 'ngx_http_integrity_helper' soketi va shubhali 'cwpsrv' jarayonlarini tekshirish tavsiya etiladi. Agar infeksiya aniqlansa, barcha hisob ma'lumotlarini o'zgartirish va serverni to'liq tozalash shart.
IT-mutaxassislar uchun ahamiyati
O'zbekistondagi veb-saytlar va xosting provayderlar uchun bu jiddiy ogohlantirish. CWP kabi ochiq manbali boshqaruv panellari ko'pincha kichik va o'rta biznes tomonidan qo'llaniladi. Server xavfsizligini ta'minlash uchun dasturiy ta'minotni doimiy yangilab turish va tizimda begona jarayonlar bor-yo'qligini monitoring qilish muhim ahamiyat kasb etadi.
Manba: BleepingComputer