Debian va Ubuntu APT zaifligi: hujumchilar root huquqini olishi mumkin
Debian va Ubuntu paketi menejeri APT'da aniqlangan zaiflik MitM orqali paketlarni almashtirish va root huquqida kod bajarish imkonini beradi.
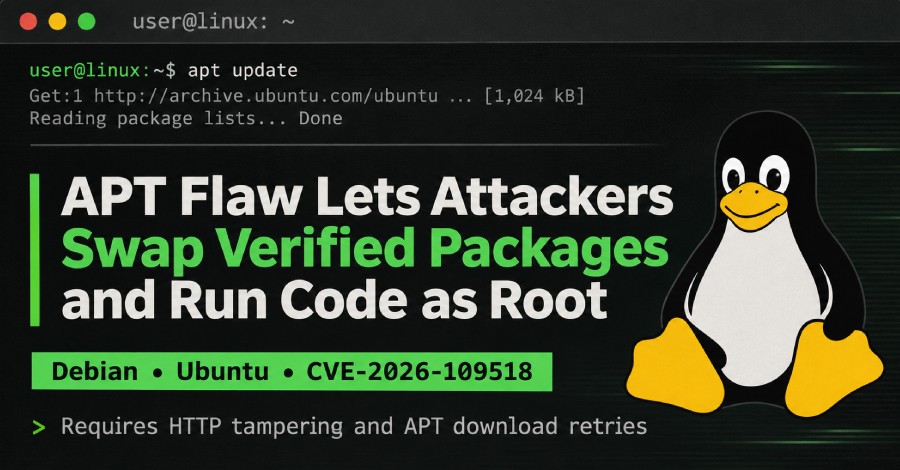
Debian, Ubuntu va APT dasturchilari 4-noyabr kuni e'lon qilgan ogohlantirishlarga ko'ra, paket menejerida jiddiy xavfsizlik zaifligi aniqlandi. Bu xatolik paket yuklab olish jarayoniga ta'sir o'tkaza oladigan tajovuzkorlarga tekshirilgan paketni o'zining zararli kodi bilan almashtirish imkonini beradi.
- Zaiflik Debian va Ubuntu operatsion tizimlaridagi APT paket menejeriga taalluqli
- Hujum paketlarni yuklab olishni o'zgartira oladigan MitM vositasini talab qiladi
- APT muvaffaqiyatsiz yuklashlarni qayta urinish funksiyasidan foydalanadi
- Tajovuzkor kodi to'g'ridan-to'g'ri root huquqlari bilan ishlaydi
Zaiflik qanday ishlaydi
E'lon qilingan ma'lumotlarga ko'ra, hujum APT muvaffaqiyatsiz yakunlangan yuklab olishlarni avtomatik ravishda qayta urinib ko'rish xususiyatiga tayanadi. Ushbu xususiyat Debian 12 versiyasidan boshlab sukut bo'yicha yoqilgan bo'lib, tizimni mazkur turdagi hujumlarga qarshi zaif qiladi.
Tarmoqdagi trafikka aralasha oladigan hujumchi paketni yuklash jarayonini buzib, APT'ni uni qaytadan so'rashga majbur qilishi va o'zining soxta paketini o'tkazib yuborishi mumkin.
Shuningdek o‘qingRed Hat Linux TCP zaifligini yopdi, Ubuntu esa sinov o'tkazmoqdaXavfsizlikka ta'siri
APT paketlarni tizim darajasida o'rnatgani sababli, paket muvaffaqiyatli almashtirilganda zararli kod root imtiyozlari bilan bajariladi. Bu esa tajovuzkorga butun operatsion tizim ustidan to'liq nazorat beradi.
Foydalanuvchilar va administratorlar uchun ahamiyati
Server va shaxsiy kompyuterlar xavfsizligini ta'minlash uchun Debian hamda Ubuntu foydalanuvchilari APT dasturiy ta'minotini zudlik bilan eng so'nggi xavfsiz versiyaga yangilashlari tavsiya etiladi.
Manba: The Hacker News