Xakerlar iOS va Android zaifliklaridan diplomatlarga hujum uchun foydalandi
Kiberxavfsizlik tadqiqotchilarining ma'lum qilishicha, Kremlda aloqador guruh eski iOS va Android zaifliklari yordamida diplomatik nishonlarga hujum qilgan.
Kreml bilan aloqador bo'lishi mumkin bo'lgan xakerlar guruhi iOS va Android operatsion tizimlaridagi avvalroq yamoqlangan zaifliklardan foydalangan holda bir nechta veb-saytlar tashrif buyuruvchilarini nishonga oldi. Hujumlar AQSh va Buyuk Britaniyadagi muhim davlat tadbirlari hamda yuqori martabali shaxslar bilan bog'liq resurslarga qaratilgan.
Sekoia xavfsizlik kompaniyasi tadqiqotchilarining hisobotiga ko'ra, hujumchilar foydalanuvchilarning qurilmalarini zararlash uchun murakkab usullardan foydalangan. Maqsadli auditoriya sifatida diplomatik delegatsiyalar va siyosiy doiralar vakillari tanlangan bo'lib, ular maxsus soxta saytlar orqali tuzoqqa tushirilgan.
- Hujumchilar AQSh Konstitutsiyasi yubiley sayti hamda London mehmonxonasining soxta nusxalarini yaratib, zararli JavaScript kodini kiritgan.
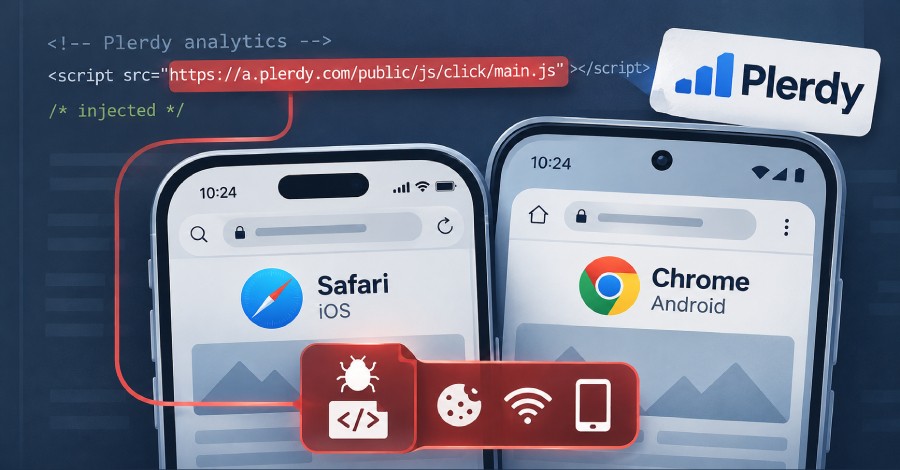
- Zararlash uchun uchta vektor ishlatilgan: to'g'ridan-to'g'ri skript kiritish, proksi-domenlar va Ukraina veb-analitika xizmatining ta'minot zanjirini buzish.
- Barcha ishlatilgan zaifliklar n-day toifasiga kirib, ular uchun allaqachon yangilanishlar chiqqan edi, ammo hujumlar eskirgan qurilmalarda ishlagan.
- Sekoia tahlilchilarining fikriga ko'ra, ushbu kampaniya APT29 guruhining faoliyatiga o'xshash.
Soxta veb-saytlar va suv havzasi taktikasi Hujumchilar america250.holiday domenini ro'yxatdan o'tkatib, uni AQSh Konstitutsiyasining 250 yilligiga bag'ishlangan america250.org saytining teskari proksi-serveri sifatida ishlatishgan. Soxta veb-sayt haqiqiy resurs kontentini uzatgan, biroq unga yashirincha zararli JavaScript qo'shib bergan. Tadqiqotchilarning ta'kidlashicha, bu usul nishonlarni fishing kampaniyalari orqali aldash uchun ishlatilgan bo'lishi mumkin. Shuningdek, theowo.club domeni orqali Londondagi Raffles hotelining nusxasi yaratilgan. Bu mehmonxona Buyuk Britaniya Mudofaa vazirligi va Bosh vazir qarorgohiga yaqin joylashgan bo'lib, ochiq manbalarga ko'ra u yerda Ukraina Prezidenti Volodimir Zelenskiy ham to'xtagan edi.
Texnik tafsilotlar va avtomatlashtirilgan eksploitlar Zararli kodlar shuningdek Ukraina gaz kompaniyasi hamda minglab veb-saytlarga xizmat ko'rsatadigan tahlil xizmati orqali tarqatilgan. Har bir holatda bir xil JavaScript kodi ishlatilib, u birinchi bosqichda tashrif buyuruvchining brauzeri va qurilmasi haqidagi ma'lumotlarni to'plagan.
Shuningdek o‘qingAPT29 xakerlari iOS va Android qurilmalariga n-day hujumlarini uyushtirdiHujumchilar to'plangan ma'lumotlarga asoslanib, foydalanuvchining hech qanday harakatini talab qilmaydigan uchta zero-click eksploit zanjiridan birini ishga tushirgan. Ulardan biri iOS uchun DarkSword vositasi bo'lib, u ilgari Turkiyadagi tijoriy josuslik dasturlari sotuvchilari tomonidan ham ishlatilgani aniqlangan.
Biznes va foydalanuvchilar uchun ahamiyati Ushbu hodisa mobil qurilmalarni o'z vaqtida yangilab turish naqadar muhimligini yana bir bor ko'rsatib berdi. Hujumda foydalanilgan barcha zaifliklar avvalroq yamoqlangan bo'lib, hujumlar faqatgina tizimni yangilamay yurgan eski versiyadagi qurilmalarda ishlagan.
Diplomatik va davlat tuzilmalari bilan ishlaydigan tashkilotlar uchun bu kabi kiberhujumlar xavfsizlik siyosatini yanada kuchaytirish zarurligini anglatadi. Zamonaviy zero-click tahdidlariga qarshi kurashish uchun faqat eng so'nggi operatsion tizim versiyalari va ishonchli xavfsizlik vositalaridan foydalanish talab etiladi.
Manba: Ars Technica - All content