Хакеры использовали уязвимости iOS и Android для атак на дипломатов
Исследователи безопасности выяснили, что связанная с Кремлем хакерская группа атаковала сайты с помощью старых уязвимостей iOS и андроид устройств.
Связанная с Кремлем хакерская группа использовала ранее закрытые уязвимости в мобильных операционных системах iOS и Android для атак на посетителей ряда веб-сайтов. Инцидент затронул ресурсы, связанные с высокопоставленными лицами и важными государственными мероприятиями, включая сайты в США и Великобритании.
Эксперты по кибербезопасности компании Sekoia опубликовали отчет, согласно которому злоумышленники применяли сложные схемы для компрометации устройств. Атаки были направлены на дипломатические цели и лиц, посещающих сайты с высокой степенью доверия, используя уязвимости в устаревших версиях программного обеспечения.
- Атакующие создали поддельные копии сайтов, включая ресурс празднования 250-летия Конституции США и отель в Лондоне, где останавливались мировые лидеры.
- Для заражения использовались три вектора: прямая инъекция JavaScript, прокси-домены и компрометация украинской службы веб-аналитики.
- Хакеры задействовали уязвимости n-day, которые уже были исправлены производителями, но работали на не обновившихся устройствах.
- По профилю целей и сходству с прошлыми инцидентами исследователи связывают кампанию с группировкой APT29.
Механика атак и поддельные сайты Злоумышленники зарегистрировали домен america250.holiday, который выступал в качестве обратного прокси-сервера для легитимного сайта america250.org. Этот ресурс связан с непартийной группой организаторов празднования юбилея Конституции США. Поддельный сайт транслировал оригинальный контент, но внедрял в него вредоносный код JavaScript. Аналогичным образом пострадал сайт theowo.club, который проксировал ресурс отеля Raffles London at The OWO. Данная гостиница расположена вблизи британских правительственных зданий, включая Министерство обороны и резиденцию премьер-министра на Даунинг-стрит. По данным открытых источников, в этом отеле останавливался президент Украины Володимир Зеленский.
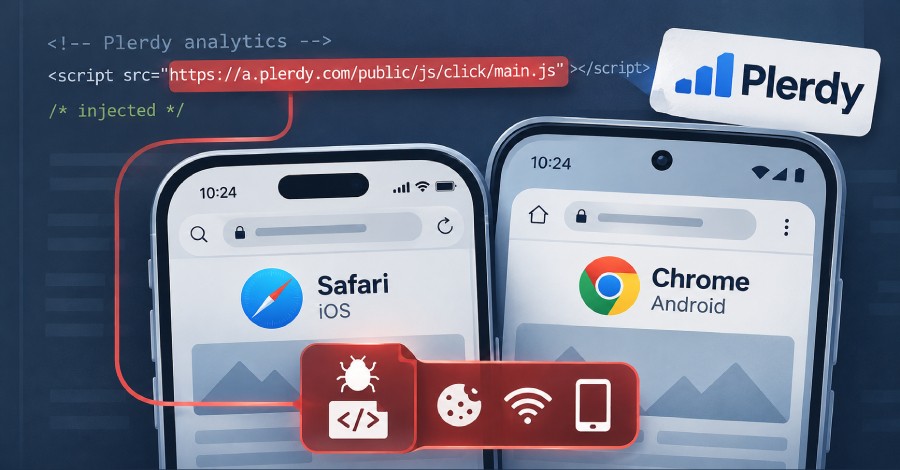
Технические детали заражения и эксплойты Атакующие также заразили веб-ресурсы через компрометацию украинской газовой компании и популярного сервиса веб-аналитики, обслуживающего тысячи сайтов. Внедренный скрипт на первом этапе сканировал браузер и устройство посетителя, собирая системную информацию для дальнейших действий. На основе собранных данных злоумышленники доставляли одну из трех цепочек zero-click эксплойтов, не требующих взаимодействия со стороны пользователя. Среди них упоминается инструмент DarkSword для iOS, ранее замеченный у коммерческих продавцов шпионского ПО из Турции, а также два других неназванных набора.
Что это значит для пользователей и бизнеса Данная кампания подчеркивает критическую важность своевременного обновления мобильных операционных систем. Все использованные уязвимости относились к категории n-day, что означает наличие официальных патчей от Google и Apple на момент атак, но уязвимыми оставались лишь устройства пользователей, проигнорировавших системные обновления. Для организаций и лиц, представляющих дипломатический или правительственный интерес, подобные инциденты служат напоминанием о необходимости жесткого контроля за цифровой гигиеной. Использование цепочек без клика делает защиту на уровне пользователя невозможной без актуальных версий ОС и средств корпоративной безопасности мобильных устройств.
Источник: Ars Technica - All content