Northflank platformasida kiberxavfsizlik hujjati: kalitlar sizib chiqdi
Northflank bulutli platformasi kiberhujumga uchradi: AI kalitlari va maxfiy ma'lumotlar xavf ostida. Barcha hisob ma'lumotlarini zudlik bilan yangilang.
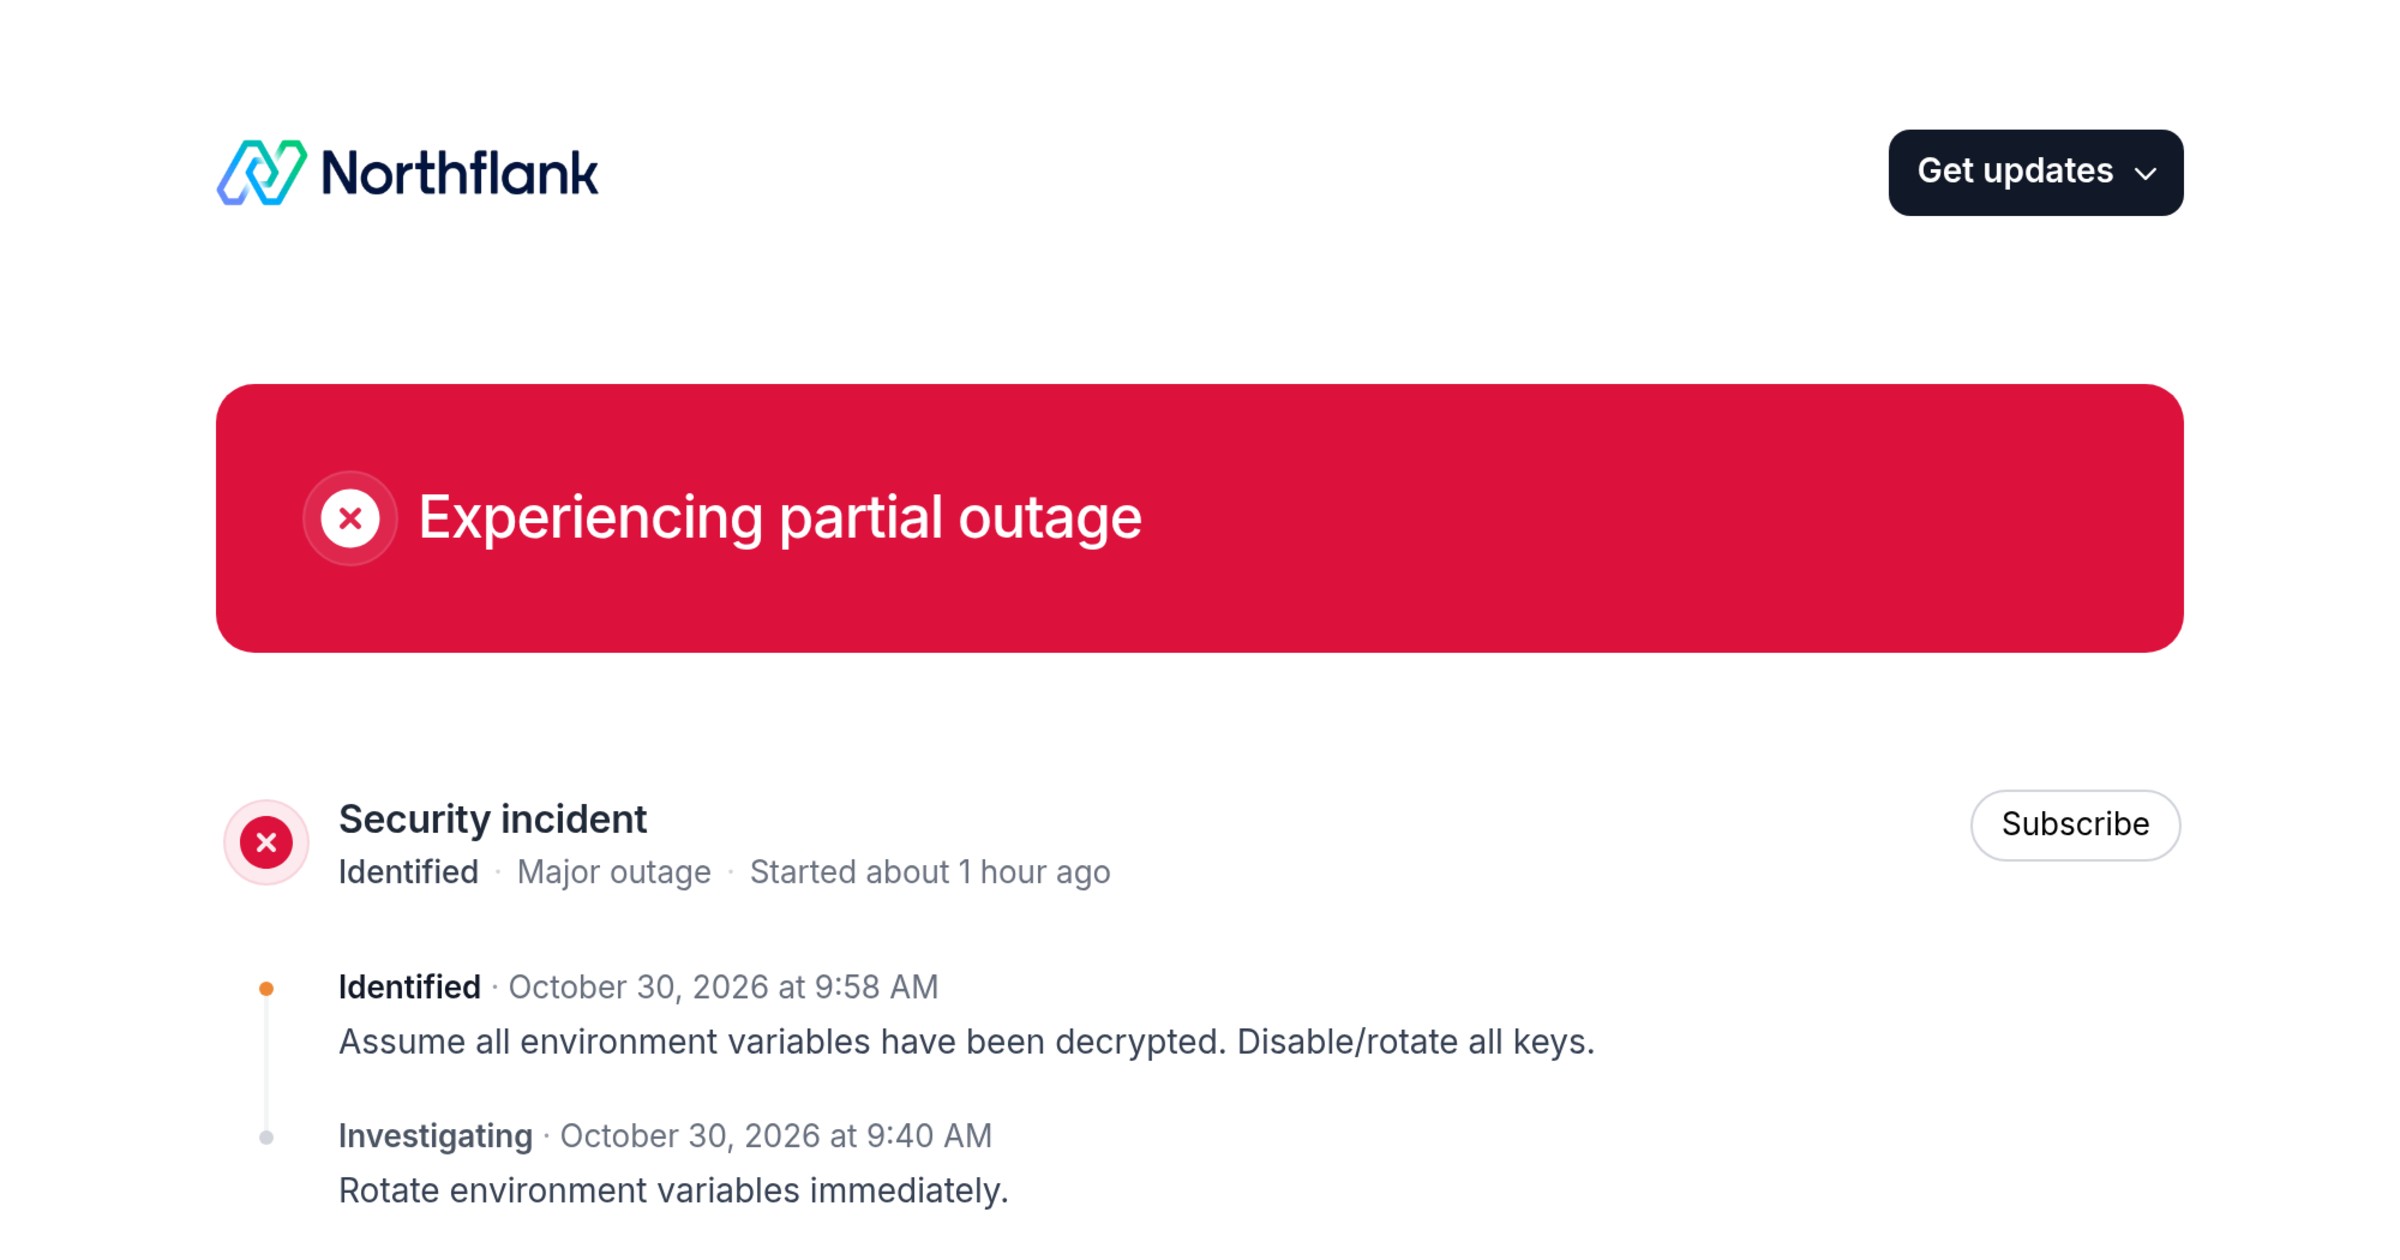
Northflank bulutli platformasi xavfsizlik hodisasi yuz berganini tasdiqladi va foydalanuvchilarning maxfiy ma'lumotlari xavf ostida qolganini ma'lum qildi. Mutaxassislar barcha muhit o'zgaruvchilari sizib chiqqan bo'lishi mumkinligidan kelib chiqib harakat qilishni talab qilmoqda.
- Northflank platformasiga kiritilgan foydalanuvchilarning AI API kalitlaridan ruxsatsiz foydalanilgani qayd etildi.
- Bepul foydalanuvchilarni qo'shgan holda barcha mijozlar uchun audit loglari yoqildi hamda Postgres va MongoDB uchun maxfiy kalitlarni almashtirish faollashtirildi.
- O'xshash IP-manzillar Wiz kompaniyasining "Black October" hisobotida tilga olingan keng ko'lamli hujumlar naqshiga mos keladi.
- Tekshiruv davom etmoqda, tarmoq siyosati bo'yicha dastlabki va qo'shimcha yamoqlar (patches) o'rnatildi.
Hodisa tafsilotlari va texnik holat
Northflank xizmatida yuzaga kelgan muammo ko'plab foydalanuvchilarning sun'iy intellekt xizmatlariga ulanish kalitlari o'g'irlangani yoki boshqalar tomonidan ishlatilayotganini aniqlagach ma'lum bo'ldi. Texnik guruh darhol choralar ko'rib, UTC vaqti bilan soat 12:02 da dastlabki tarmoq yamog'ini, 12:50 da esa qo'shimcha tuzatishlarni muvaffaqiyatli joriy etdi.
Hozirgi vaqtda tergov harakatlari davom etmoqda, ammo xavfsizlik bo'yicha mutaxassislar bu hujumlar AI infratuzilmasini nishonga olgan yirik xakerlik kampaniyasining bir qismi ekanligini ta'kidlashmoqda. Xususan, Wiz xavfsizlik kompaniyasining "Black October" hisobotidagi ma'lumotlar bilan o'xshashliklar mavjudligi aniqlandi.
Shuningdek o‘qingGitee: ochiq repozitoriylarda 26400 ta AI va bulut kalitlari topildiFoydalanuvchilar nima qilishlari kerak
Platforma rahbariyatining asosiy ko'rsatmasi o'zgarmas qolmoqda: barcha muhit o'zgaruvchilari (environment variables), jumladan ishchi muhitlar, maxfiy guruhlar va global kalitlar shifrlangani hamda ochib yuborilgan deb taxmin qilinishi lozim.
Foydalanuvchilar o'zlari taqdim etgan barcha maxfiy ma'lumotlarni zudlik bilan almashtirishlari shart. Buning uchun ularni bergan provayderlar orqali mavjud hisob ma'lumotlarini bekor qilish, yangilarini yaratish va Northflank'dagi ta'sirlangan resurslarni yangilash zarur. Shuningdek, AI provayderlarining billing loglarini tekshirib chiqish tavsiya etiladi.
Dasturchilar va biznes uchun ahamiyati
Mazkur xavfsizlik hodisasi bulutli texnologiyalar va zamonaviy AI xizmatlaridan foydalanuvchi kompaniyalar uchun jiddiy saboq bo'ladi. API kalitlari va maxfiy ma'lumotlarni xavfsiz saqlash hamda muntazam ravishda rotatsiya qilib turish biznesni moliyaviy yo'qotishlar va ma'lumotlar sizib chiqishidan himoya qiladi.
O'zbekistonlik dasturchilar va IT-kompaniyalar ham xalqaro darajadagi shunday xavflarni inobatga olib, o'z infratuzilmalarida xavfsizlik auditini o'tkazishlari, addon'larga ommaviy kirishni cheklashlari va maxfiy ma'lumotlarni boshqarishda eng qat'iy standartlarni qo'llashlari muhim.
Manba: Hacker News: Front Page