Northflank подверглась кибератаке: утечка ключей и секретов
Облачная платформа Northflank столкнулась с кибераataкой: пользователи сообщают об утечке AI-ключей и секретов. Срочно смените все учетные данные.
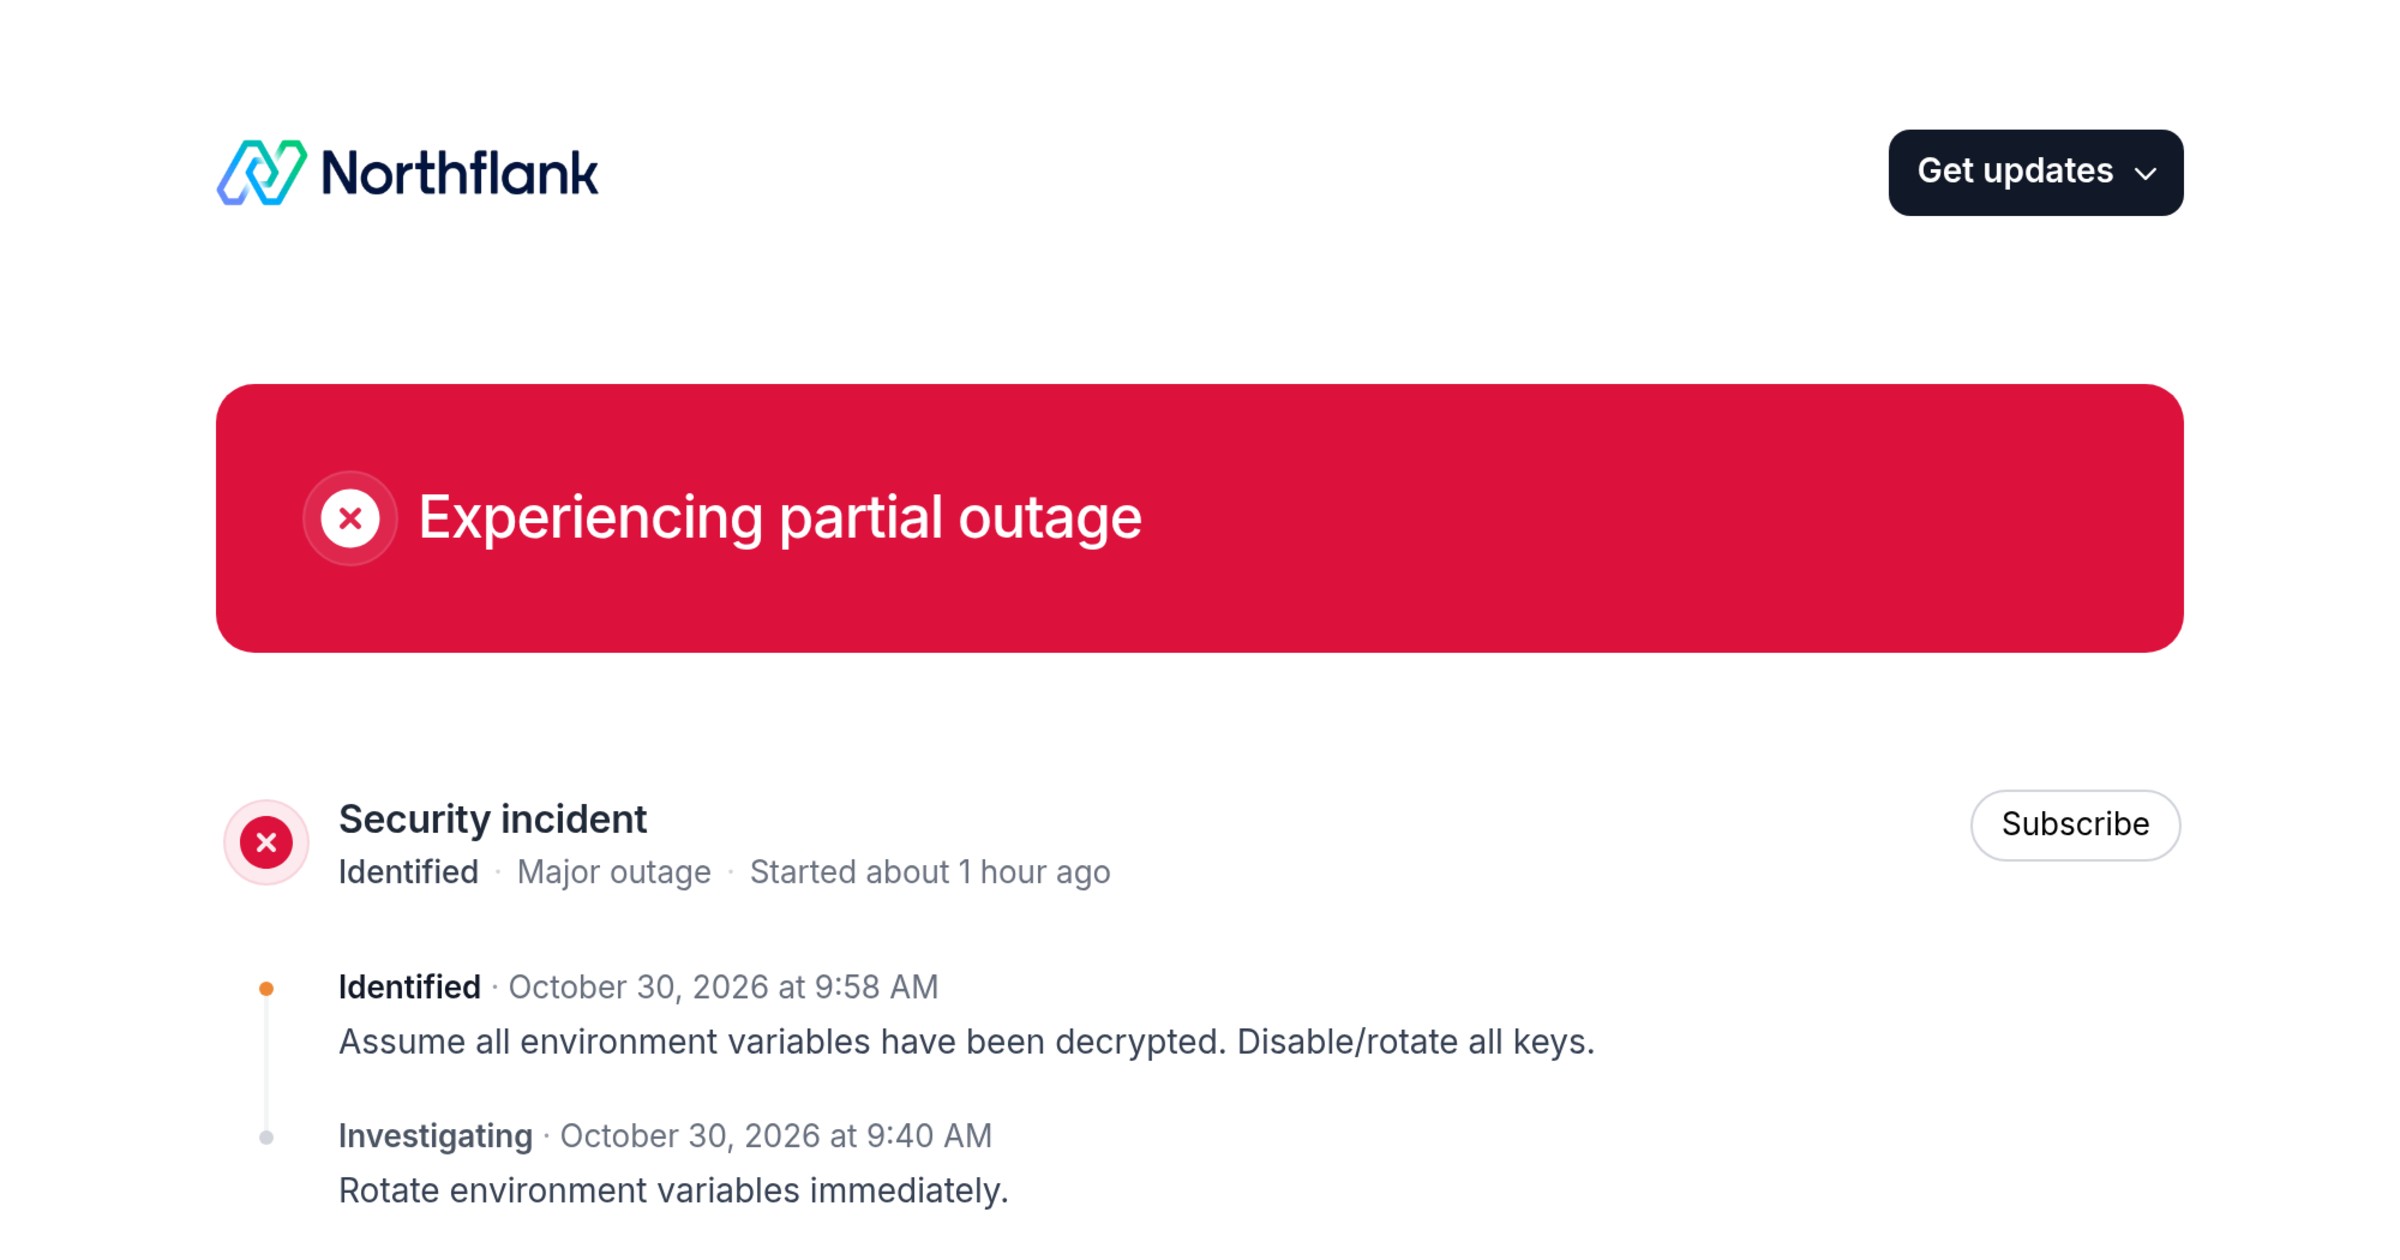
Облачная платформа Northflank официально подтвердила инцидент безопасности, в результате которого злоумышленники могли получить доступ к конфиденциальным данным клиентов. Компания настоятельно рекомендует всем пользователям считать свои учетные данные скомпрометированными.
- Зафиксировано несанкционированное использование AI API-ключей, предоставленных пользователями на платформе Northflank.
- Компания включила аудиторские логи для всех клиентов, включая пользователей бесплатного тарифа, а также активировала ротацию секретов для Postgres и MongoDB.
- Похожие IP-адреса и паттерны атак ранее фиксировались в отчете Wiz под названием «Черный октябрь», что указывает на масштабную кампанию.
- Расследование продолжается, администрация сервиса оперативно развернула сетевые патчи и рекомендует полностью отключить публичный доступ к аддонам.
Что произошло и текущий статус инцидента
Платформа Northflank столкнулась с серьезным нарушением безопасности. Поступили многочисленные подтверждения от пользователей о том, что их ключи доступа к различным сервисам искусственного интеллекта были использованы сторонними лицами без их ведома. В ответ на это техническая команда оперативно приняла меры: в 12:02 UTC был применен первый патч сетевой политики, а уже в 12:50 UTC развернуты дополнительные исправления.
Расследование инцидента в настоящее время продолжается, однако специалисты уже проводят параллели с недавними масштабными кибератаками. Характер и IP-адреса, задействованные в этом инциденте, совпадают с паттернами из отчета «Black October» компании Wiz, который описывал целенаправленные атаки на учетные данные и ключи инфраструктуры искусственного интеллекта.
Читайте такжеGitee: в открытых репозиториях нашли 26400 ключей к ИИ и облакамРекомендации по безопасности для пользователей
Главная рекомендация службы безопасности Northflank звучит максимально жестко: все пользователи должны исходить из того, что любые переменные окружения, секреты и учетные данные были расшифрованы и украдены. Необходимо немедленно прекратить использование старых ключей.
Требуется зайти к провайдерам услуг, которые выпускали соответствующие токены, отозвать старые учетные данные и сгенерировать новые. После этого следует обновить секреты в рабочих нагрузках, секретных группах и глобальных настройках Northflank, а также проверить журналы использования и биллинга у AI-провайдеров на предмет подозрительной активности.
Значение инцидента для разработчиков и бизнеса
Подобные инциденты служат жестким напоминанием о рисках хранения сторонних API-ключей и секретов в облачных средах разработки. Учитывая тренд на автоматизацию и интеграцию языковых моделей, утечка ключей AI-провайдеров может привести к значительным финансовым убыткам из-за несанкционированного использования ресурсов.
Для разработчиков и компаний из региона СНГ этот случай подчеркивает важность регулярного аудита безопасности, внедрения принципа наименьших привилегий и оперативного реагирования на предупреждения платформ. Своевременная ротация секретов и ограничение публичного доступа к базам данных и аддонам снижают риски подобных кибератак до минимума.
Источник: Hacker News: Front Page