Ruby on Rails xavfsizlik: serverga fayl yozish zaifligi topildi
Ruby on Rails platformasida ImageMagick orqali serverga ozboshimchalik bilan fayl yozishga imkon beruvchi jiddiy zaiflik aniqlandi.
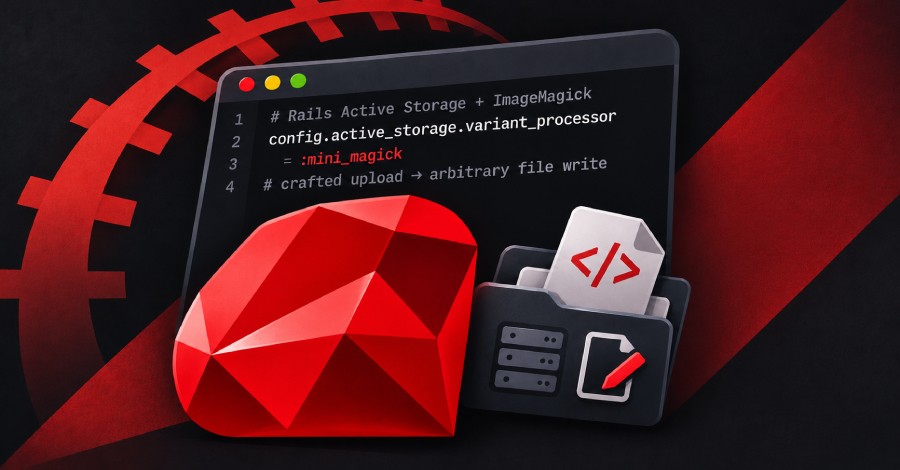
Ruby on Rails veb-freymvorkida fayllarni qayta ishlash jarayoniga ta'sir qiluvchi jiddiy xavfsizlik zaifligi aniqlandi. Ushbu nosozlik autentifikatsiyadan o'tmagan hujumchiga maxsus tayyorlangan fayl yordamida serverga ixtiyoriy fayllarni yozish imkonini berishi mumkin.
Asosiy faktlar: - Zaiflik Ruby on Rails tarkibidagi Active Storage komponentida mavjud. - Muammo ilova yuklangan fayllarni ImageMagick yordamida qayta ishlaganda yuzaga keladi. - Hujumchi maxsus tayyorlangan fayl yordamida server tizimiga ta'sir o'tkazishi mumkin. - Ishlab chiquvchilar xatolikni 8.1.4.1 va 8.0.5.2 versiyalarida tuzatishdi.
Active Storage va ImageMagick muammosi Muammo Ruby on Rails ilovalarida fayllarni yuklashni boshqaruvchi Active Storage moduli bilan bog'liq. Agar ilova yuklangan fayllarni qayta ishlash uchun ImageMagick kutubxonasidan foydalansa, hujumchi uchun imkoniyat ochiladi. Maxsus shakllantirilgan faylni yuklash orqali hujumchilar server xotirasiga o'zboshimchalik bilan fayl yozish imkoniga ega bo'lishlari mumkin. Bu esa ilovalar xavfsizligiga jiddiy xavf tug'diradi.
Xavfsizlikni ta'minlash va yangilanishlar Ruby on Rails jamoasi ushbu zaiflik haqida rasmiy ogohlantirish e'lon qildi va uni bartaraf etdi. Muammo 8.1.4.1 hamda 8.0.5.2 versiyalarida to'liq yopildi. Barcha dasturchilarga o'z ilovalarini zudlik bilan ushbu versiyalarga yangilash va xavfsizlikni ta'minlash tavsiya etiladi.
Manba: The Hacker News