Ruby on Rails: критическая уязвимость позволяет загружать файлы
Критическая уязвимость в Ruby on Rails позволяет злоумышленникам записывать произвольные файлы на сервер через ImageMagick. Обновления уже доступны.
·1 мин. чтения
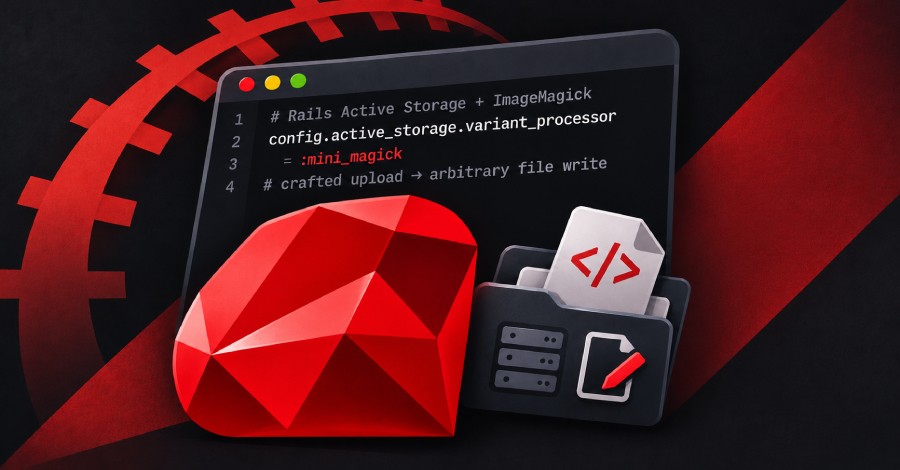
Критическая уязвимость была обнаружена в популярном веб-фреймворке Ruby on Rails, затрагивающая процесс обработки файлов. Ошибка позволяет неаутентифицированному злоумышленнику записывать произвольные файлы на сервер.
Краткие факты об уязвимости: - Уязвимость затрагивает компонент Active Storage в Ruby on Rails. - Проблема проявляется при обработке загружаемых файлов с помощью ImageMagick. - Злоумышленник может использовать специально сформированный файл для атаки. - Разработчики исправили ошибку в версиях 8.1.4.1 и 8.0.5.2.
Детали уязвимости в Active Storage Проблема кроется в Active Storage — стандартном модуле Ruby on Rails, который отвечает за управление загрузкой файлов в приложениях. Если приложение использует библиотеку ImageMagick для обработки таких файлов, возникает вектор атаки. Специально подготовленный файл при загрузке может обойти существующие проверки и привести к записи произвольных данных на сервер. Это создает серьезные риски для безопасности всей инфраструктуры приложения.
Исправление и рекомендации для разработчиков Команда проекта Ruby on Rails оперативно выпустила официальное предупреждение и устранила уязвимость в новых версиях платформы. Исправления доступны в выпусках с номерами 8.1.4.1 и 8.0.5.2. Всем разработчикам, использующим уязвимые версии фреймворка совместно с ImageMagick для обработки файлов, настоятельно рекомендуется как можно скорее обновить свои приложения для предотвращения возможных атак.
Источник: The Hacker News