TeamViewer dasturida xavfli masofaviy zaiflik bartaraf etildi
TeamViewer masofaviy seans vaqtida boshqarilayotgan kompyuter boshqaruvchi tizimga hujum qilishiga imkon beruvchi zaiflikni tuzatdi.
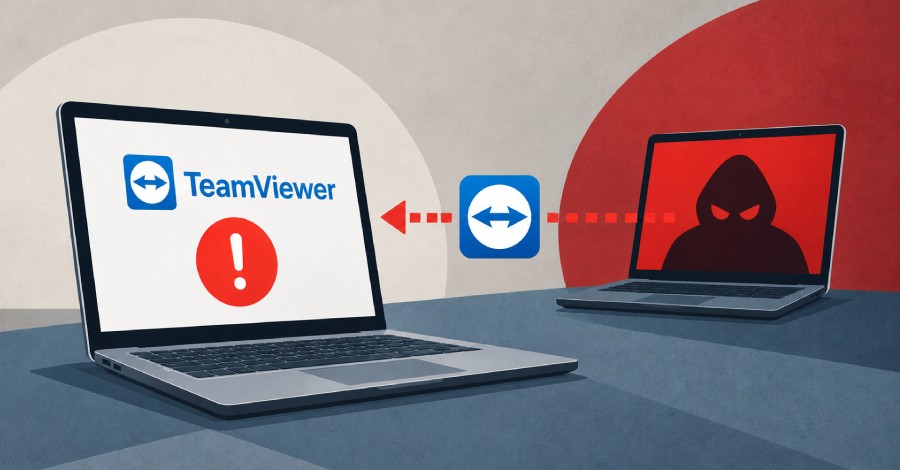
TeamViewer kompaniyasi masofaviy seans paytida boshqarilayotgan kompyuter (host) unga ulanayotgan qurilmaga (viewer) hujum qilishiga sabab bo‘ladigan xavflilikni bartaraf etdi. Odatdagi seansda ulanib boshqaradigan kompyuter viewer, boshqarilayotgan mashina esa host deb ataladi.
- Zaiflik zararli yoki buzib kirilgan hostga boshqaruvchi kompyuterga hujum qilish imkonini bergan.
- Ekspluatatsiya natijasida viewer tomonidan TeamViewer ilovasi avariyali tarzda yopilib qolgan.
- Platformaga qarab, tajovuzkorlar zararli kodni ham ishga tushirishi mumkin bo'lgan.
Zaiflikning mohiyati va xavfi
Masofaviy ish stoli dasturlarida odatda ishonch munosabati mijoz tomondan serverga qarab o'rnatiladi. Biroq aniqlangan ushbu xavflilik xavfsizlik mantiqini o'zgartirib yuborib, tizim administratorlari va texnik yollanma xodimlar uchun jiddiy xavf tug'dirgan edi.
Buzib kirilgan host qurilmasi orqali operatorning kompyuteriga qarshi hujum uyushtirish imkoniyati mavjud bo'lgan. Bu esa begona yoki ishonchsiz qurilmalarga ulanadigan IT-mutaxassislarning xavfsizligiga salbiy ta'sir ko'rsatishi mumkin edi.
Shuningdek o‘qingIvanti Connect Secure zaifliklari orqali root kirish huquqiFoydalanuvchilar va biznes uchun ahamiyati
TeamViewer dasturidan foydalanuvchi barcha shaxslar va biznes tuzilmalari xavfsizlikni ta'minlash uchun ilovani zudlik bilan eng so'nggi versiyagacha yangilashlari shart. Bu kabi zaifliklar masofaviy dasturlardan foydalanishda doimo hushyor bo'lish lozimligini ko'rsatadi.
Manba: The Hacker News