TeamViewer устранил опасную уязвимость удаленного доступа
TeamViewer исправила критическую уязвимость, которая позволяла контролируемому компьютеру атаковать управляющую систему во время сеанса.
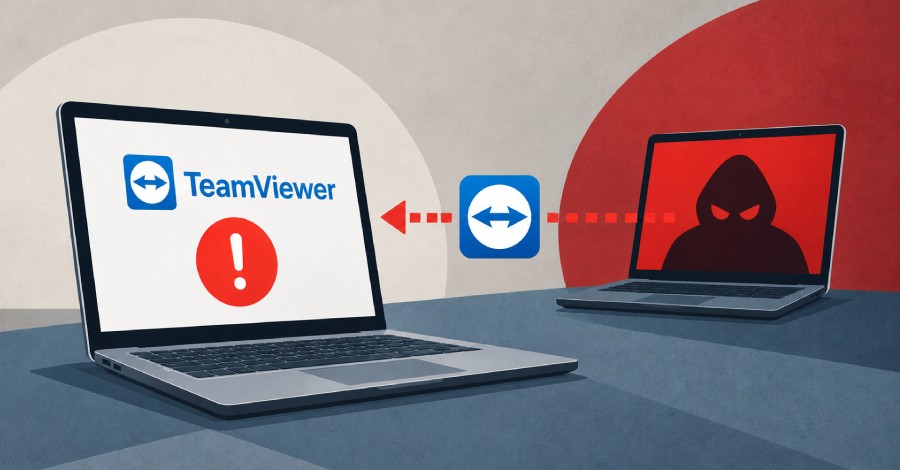
Компания TeamViewer выпустила патч безопасности для устранения уязвимости, которая позволяла хосту атаковать клиентское устройство во время удаленной сессии. В штатном режиме работы программы компьютер, который подключается и управляет, называется просмотрщиком, а удаленная машина — хостом.
- Уязвимость позволяла вредоносному или скомпрометированному хосту совершать атаку на управляющий компьютер.
- В результате эксплойта программа TeamViewer на стороне клиента аварийно завершала работу.
- В зависимости от используемой платформы злоумышленники могли потенциально выполнять произвольный код.
Суть уязвимости и сценарий атаки
Обычно в архитектуре программ для удаленного рабочего стола доверие строится по схеме, когда клиент управляет сервером. Однако обнаруженная брешь переворачивала эту логику безопасности с ног на голову, создавая риски для системных администраторов и специалистов технической поддержки, которые подключаются к сторонним ПК.
Злоумышленники могли настроить зараженный хост таким образом, чтобы он перехватывал инициативу и наносил ответный удар по устройству оператора. Это ставит под угрозу безопасность ИТ-специаistов, регулярно работающих с ненадежными или чужими машинами.
Читайте такжеIvanti Connect Secure: уязвимости и получение корневого доступаЗначение для пользователей и бизнеса
Для ИТ-компаний, администраторов и рядовых пользователей, использующих TeamViewer для удаленной работы, крайне важно незамедлительно обновить программное обеспечение до актуальной версии. Данная уязвимость подчеркивает важность соблюдения мер безопасности даже при работе с проверенными инструментами удаленного доступа.
Источник: The Hacker News