Securing Windows Named Pipes: Mitigating Interprocess Communication Risks
Windows named pipes provide fast interprocess communication, but weak access controls can expose privileged services to untrusted processes.
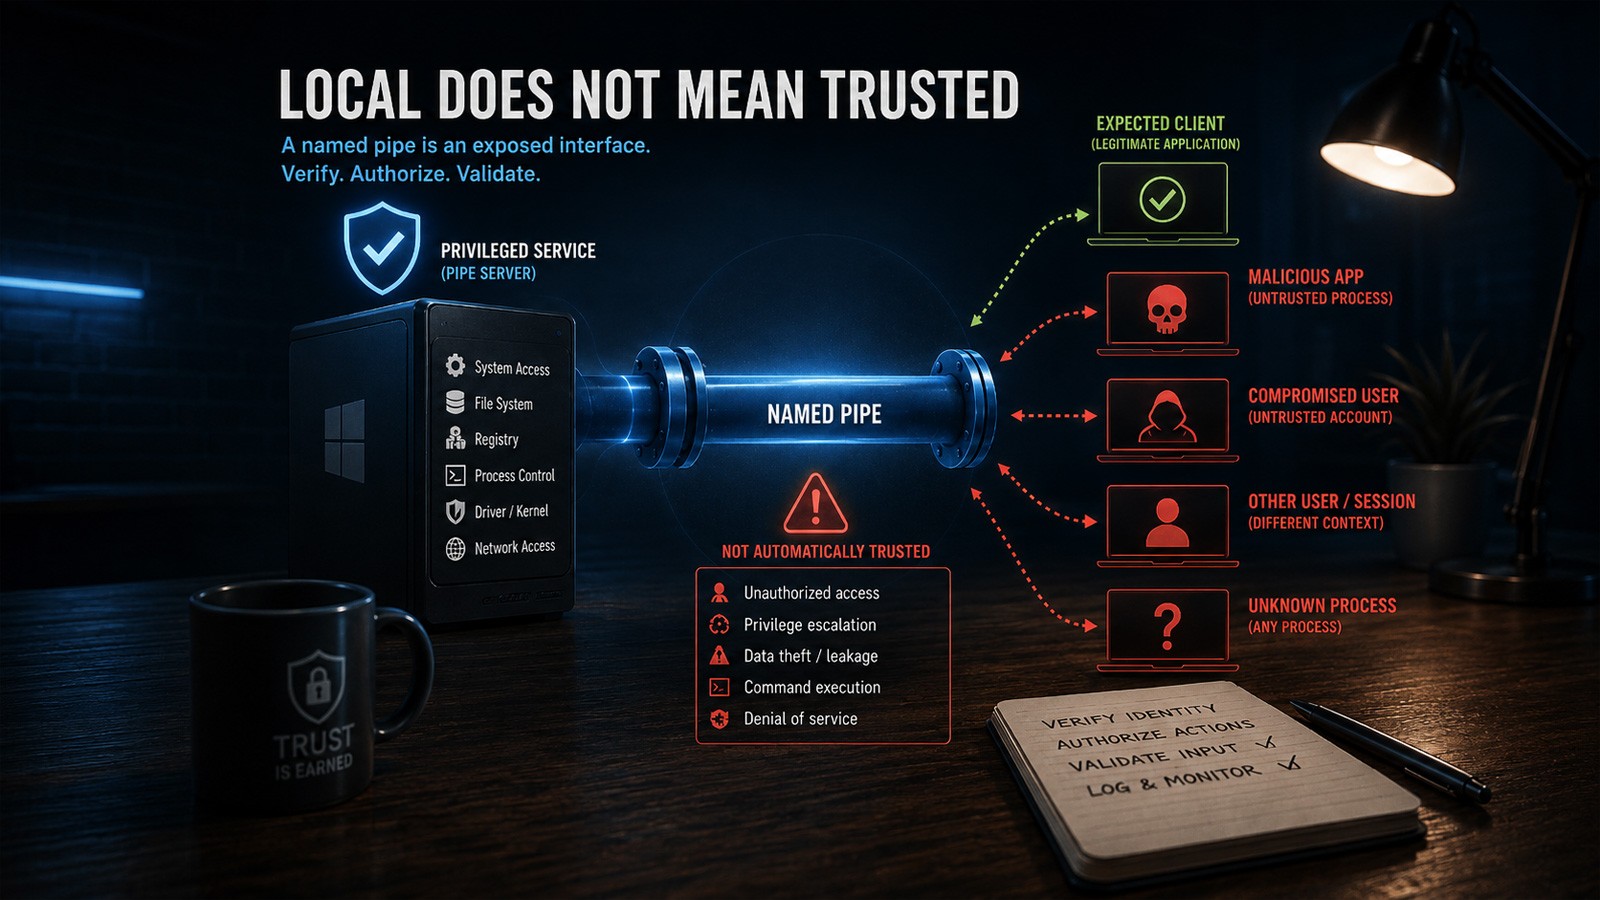
Windows named pipes serve as a fast and efficient method for interprocess communication (IPC). However, inadequate access controls can expose privileged system services to untrusted processes, creating significant security gaps.
According to ThreatLocker experts, attackers can potentially exploit these misconfigurations to escalate privileges and bypass standard security mechanisms. This makes the security posture of interprocess communication a critical concern for system administrators.
To counter these threats, security professionals recommend implementing several foundational defense strategies. Key measures include robust endpoint verification, strict command authorization, and rigorous input validation.
Additionally, utilizing narrowly scoped privileges ensures that any potential attack surface is minimized. Restricting access permissions tightly helps prevent unauthorized processes from interacting with sensitive system pipes.
For IT professionals and cybersecurity practitioners, adopting these practices is essential for hardening Windows environments. Regular audits and proper privilege management remain crucial in defending modern enterprise networks against evolving threats.