
Cyber
Anthropic foydalanuvchilarni infostealer viruslari haqida ogohlantirdi
Kiberjinoyatchilar shaxsiy kompyuterlardagi maxfiy dasturlar yordamida Claude foydalanuvchilarining faol sessiyalarini o'g'irlamoqda.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
605 ta material
Kiberjinoyatchilar shaxsiy kompyuterlardagi maxfiy dasturlar yordamida Claude foydalanuvchilarining faol sessiyalarini o'g'irlamoqda.
Xavfsizlik mutaxassislari Sleepwalker deb nomlangan, o'zining noyob buyruqlar tiliga ega bo'lgan passiv bekdor haqida ma'lumot taqdim etdi.
Tibbiyot giganti McKesson tizimida kiberxonisa sodir bo'ldi va uchinchi tomon ilovalariga ruxsatsiz kirish aniqlandi.
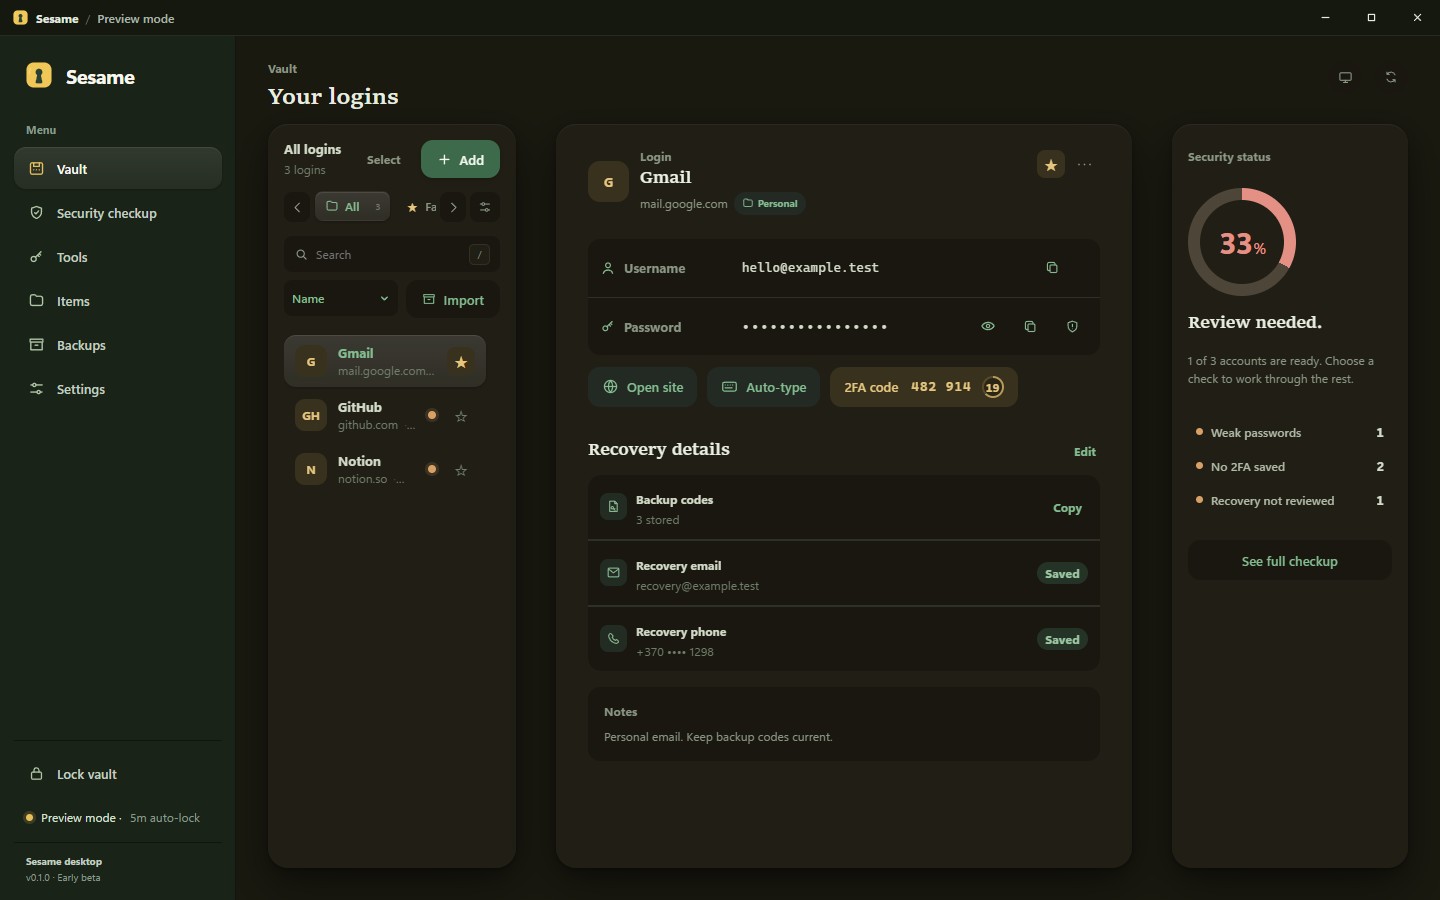
Hacker News platformasida e'lon qilingan Sesame maxfiylikka intiluvchilar uchun mo'ljallangan yangi ochiq kodli parol menejeri hisoblanadi.
PaperCut NG va MF dasturiy ta'minotidagi xavfsizlik kamchiliklarini tuzatish bo'yicha birinchi urinish chetlab o'tilgach, kompaniya ikkinchi favqulodda yangilanishni taqdim etdi.
Shadowserver ma'lumotlariga ko'ra, internetga ulangan 8,300 dan ortiq Gitea serverlari tanqidiy zaiflikka qarshi yangilanmagan.
PaperCut kompaniyasi o'zining NG va MF matbaa boshqaruvi dasturlaridagi xavfsizlik teshigidan kiberjinoyatchilar foydalanayotgani haqida ogohlantirdi.
Google Android 17 operatsion tizimida foydalanuvchilarning internetdagi faoliyatini kuzatishni qiyinlashtiradigan yangi tarmoq himoya vositalarini taqdim etmoqda.
Google Workspace xavfsizligini ta'minlash va ehtimoliy xavflarning oldini olishga bag'ishlangan maxsus vebinar bo'lib o'tadi.
Taniqli Carhartt kiyim-kechak brendi ma'lumotlar bazasi sizib chiqdi. ShinyHunters guruhi 13 millionga yaqin foydalanuvchi ma'lumotlarini tarqatib yubordi.
AQSh Kiberxavfsizlik agentligi hukumat idoralariga Citrix qurilmalaridagi faol ekspluatatsiya qilinayotgan xavfli zaiflikni shanba kunigacha yopish majburiyatini yukladi.
Sun'iy intellekt sohasi yetakchisi OpenAI kompaniyasi Hugging Face platformasidagi xavfsizlik buzilishlari yuzasidan o'zining rasmiy va eng to'liq hisobotini taqdim etdi.
Yangi aniqlangan GPUThor hujumi NVIDIA grafik protsessorlaridagi ECC xatolarni tuzatish kodini chetlab o'tib, root darajasidagi ruxsatlarni qo'lga kiritishga imkon beradi.
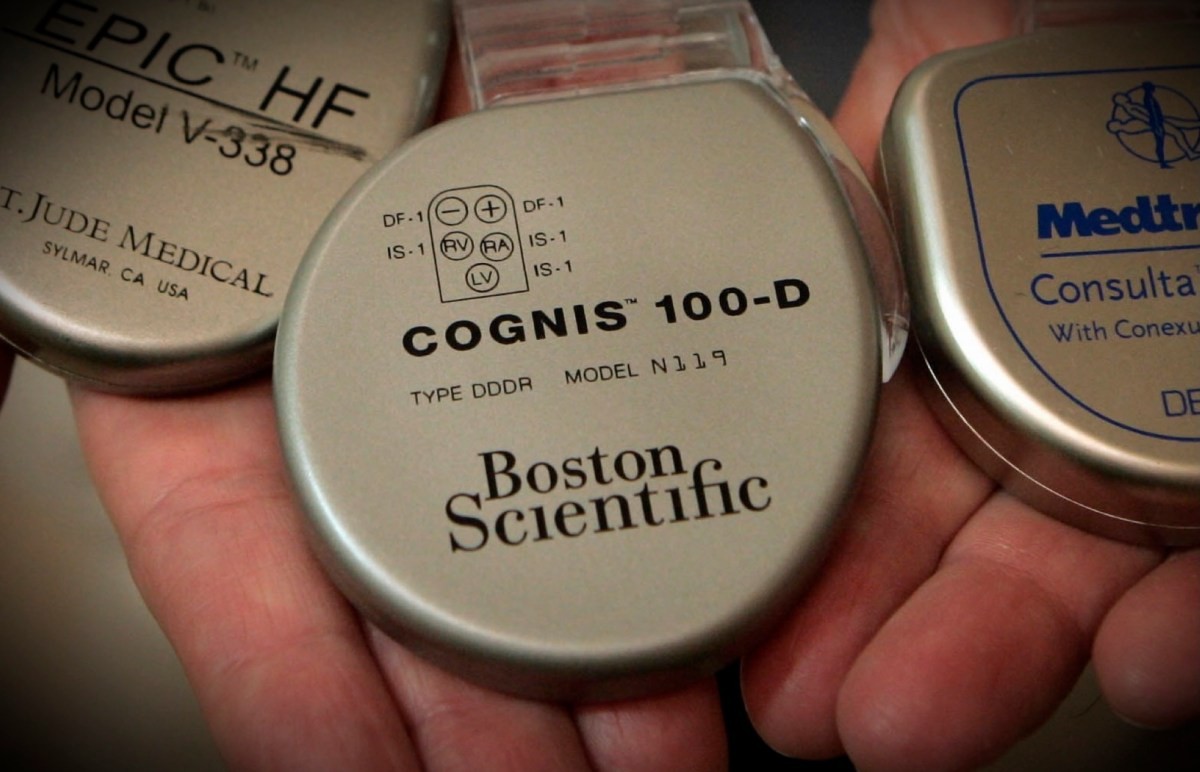
Dunyoga mashhur tibbiy asbob-uskunalar ishlab chiqaruvchi Boston Scientific kiberhujum oqibatida global miqyosdagi uzilishlarga duch kelganini ma'lum qildi.
AQSh Federal qidiruv byurosi Xitoy kiberjinoyatchilari foydalangan va hukumat idoralariga hujum qilishga xizmat qilgan botnet domenlarini musodara qildi.
AQSh Federal qidiruv byurosi Xitoy kiberjosuslik faoliyatini ta'minlab kelgan yashirin proksi infratuzilmasini bartaraf etdi.
Snowflake legsiz servis hisobotlari uchun parol autentifikatsiyasini to‘xtatadi, kompaniyalarni parolga bog‘liq bo‘lmagan usullarga o‘tkazishga majbur etadi. Token Security ekspertsiによると, asosiy qiyinlik hisobotlarning kim tomonidan, nima uchun va qancha huquq bilan foydalanilayotganligini aniqlashda yatadi.
Tarmoq uskunalari ishlab chiqaruvchisi Ubiquiti masofadan turib hech qanday huquqlarsiz foydalanish mumkin bo'lgan uchta o'ta xavfli zaiflik uchun xavfsizlik yamoqlarini chiqardi.
Kiberjinoyatchilar npm va uning nometallaridan Cloudflare CAPTCHA ni soxtalashtirgan holda foydalanuvchilarni xavfli saytlarga yo'naltiruvchi zararli sahifalarni joylashtirish uchun foydalanmoqda.
Python'da qatorlarni kichik harflarga o'tkazuvchi oddiy str.lower() metodi qanday qilib kutilmagan xavfsizlik muammolarini keltirib chiqarishi mumkinligi muhokama qilinmoqda.
Hujumchilar loginni bosib o'tishni o'rniga, kimlikni tiklash yoki tiklash jarayonlarini hujumga tutishni boshladilar.
Mashhur messenjer foydalanuvchilar hisoblarini himoya qilish uchun bir nechta passkey kalitlari va ikki bosqichli tasdiqlashning yangi imkoniyatlarini joriy etmoqda.
Hakerlar WordPress uchun mo'ljallangan miniOrange SAML 2.0 Single Sign On plagini orqali tizimga ruxsatsiz kirishga urinishmoqda.
Kiberxavfsizlik kompaniyasi ReliaQuest xodimiga qaratilgan ma'lumotlarni o'g'irlash urinishining oldi olinganini tasdiqladi.