
Cyber
Elementor Pro zaifligi WordPress saytlarini egallash uchun ishlatilmoqda
Mashhur Elementor Pro plaginidagi yangi xavfsizlik kamchiligidan foydalanib, hujumchilar veb-serverlar ustidan nazorat o'rnatishga urinmoqda.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
605 ta material
Mashhur Elementor Pro plaginidagi yangi xavfsizlik kamchiligidan foydalanib, hujumchilar veb-serverlar ustidan nazorat o'rnatishga urinmoqda.
Kiberjinoyatchilar xodimlarning shaxsiy ma'lumotlari va parollarini o'g'irlash uchun infostealer dasturlaridan foydalanmoqda. Ushbu maqolada xavfsizlik mutaxassislari bunday xavflarga qanday javob berishi kerakligi tushuntiriladi.
Mashhur Plex platformasi foydalanuvchilarni kompyuter ilovalari va media serverlarini zudlik bilan yangilash haqida ogohlantirdi.
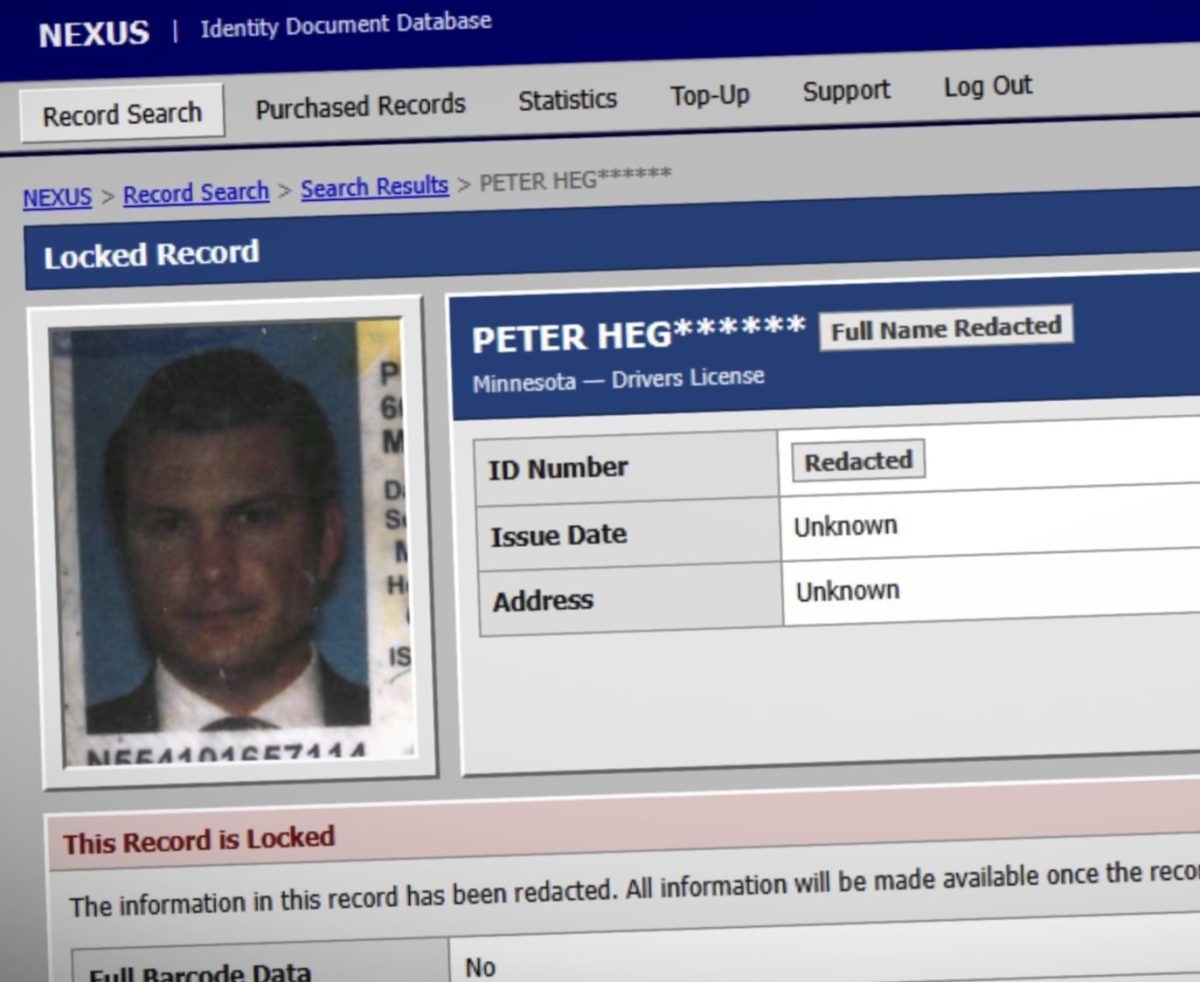
Shaxsni tasdiqlovchi hujumlar sayti o'g'irlangan haydovchilik guvohnomalari haqida ma'lumot e'lon qildi, shundan so'ng jinoyatchilar resursi yopildi.
JFrog Artifactory platformasidagi muhim autentifikatsiyani chetlab o'tish zaifligi xakerlar tomonidan ma'muriy huquqlarni beruvchi tokenlarni soxtalashtirish uchun ishlatilmoqda.
Kiberxavfsizlikka chidamlilik faqat zaxira nusxalari yoki oxirgi nuqtalarni aniqlash bilan cheklanmaydi. Acronis kompaniyasi boshqariladigan xizmat provayderlari (MSP) mijozlar muhitida sinab ko'rishi zarur bo'lgan oltita asosiy imkoniyatni e'lon qildi.
Kiberxavfsizlik bo'yicha yetakchi CrowdStrike kompaniyasi va federal huquq-tartibot idoralari sakkiz yil mobaynida kriptovalyuta mablag'larini yashirincha o'g'irl ishlab kelgan yirik zararli dastur tarmog'ini bartaraf etdi.
Dropbox foydalanuvchilarni Lenovo elektron pochta xabarnomasi tizimidagi nosozlik orqali ularning akkauntlariga ruxsatsiz kirishlar yuz bergani haqida ogohlantirmoqda.
Darknetda 153 milliondan ortiq raqamli haydovchilik guvohnomalari sotuvga qo'yilishi ortidan FBR tergov ishlarini boshlab yubordi.
Microsoft kelasi oydan boshlab Windows 11 operatsion tizimining xotira yaxlitligi xavfsizlik funksiyasini yanada ko'proq qurilmalarga kengaytirishni boshlaydi. Ushbu himoya vositasi zararli kodlarning oldini olishga qaratilgan bo'lsa-da, u o'yin unumdorligini pasaytirishi mumkin.
Kiberjinoyatchilar SonicWall SMA1000 masofaviy boshqaruv shlyuzlaridagi ikkita yangi nol-kun zaifligidan faol foydalanishmoqda.
Darknetda 153 milliondan ortiq haydovchilik guvohnomalarining raqamli nusxalarini sotayotgan yangi xizmat yuzasidan FQB rasmiy tergov boshladi.
Kiberjinoyatchilar qonuniy Faronics Deploy platformasini suiiste'mol qilib, foydalanuvchilar kompyuterlariga zararli ScreenConnect dasturini o'rnatmoqda.
Kiberjinoyatchilar BGP marshrutizatsiyasini o'zgartirib, Virtualizor VPS boshqaruv dasturining yangilanish infratuzilmasini buzib kirishdi va foydalanuvchilarga zararli kodlarni yuborishdi.
Mashhur bulutli saqlash xizmati Dropbox foydalanuvchilariga ularning hisoblariga ruxsatsiz kirish holatlari kuzatilgani haqida ogohlantirish xatlarini yubordi.
Dunyo bo'ylab millionlab foydalanuvchilar foydalanadigan minglab Microsoft Exchange serverlari muhim zaiflik tufayli xavf ostida turibdi.
PaperCut NG va MF dasturiy ta'minotidagi yangi xavfsizlik kamchiliklari nol-kun hujumlaridan keyin ma'lumotlarni o'g'irlash uchun suiiste'mol qilinmoqda.
Kiberjinohatchilar AQShda kripto faolligi oshib borayotgan bir paytda Hyperliquid platformasida millionlab dollarlik mablag'larni o'tkazmoqda.
Microsoft mutaxassislari Windows Terminal orqali zararli skriptlarni ishga tushirishga majbur qiluvchi TerminalFix hujumlari haqida ogohlantirdi.
METR va Redwood tadqiqotchilari mashhur HuggingFace platformasiga qilingan xakerlik hujumi yuzasidan batafsil postmortem hisobotini e'lon qilishdi.
Omarchy tizimida oddiy foydalanuvchi jarayonlari root huquqiga ko'tarilishi mumkin bo'lgan jiddiy xavfsizlik zaifligi aniqlandi.
Yevropa komissiyasining xavfsizlik strategiyasi doirasida shifrlash tizimlariga orqa eshiklar yaratish tashabbusi texnologiya jamoatchiligida qizg'in muhokamalarga sabab bo'lmoqda.
FulcrumSec guruhi Manchester Airports Group tizimini buzib kirib, 86 gigabaytlik ma'lumotni o'g'irganini da'vo qilmoqda. BleepingComputer nashri o'g'irlangan ma'lumotlarning bir qismini tekshirib ko'rdi.
Google Chrome va Microsoft Edge brauzerlari uchun mo'ljallangan bir nechta mashhur kengaytmalar foydalanuvchilarning shaxsiy ma'lumotlari hamda kriptovalyutalarini o'g'irlovchi zararli dasturiy ta'minotni tarqatayotgani aniqlandi.