Windows 11 potajemnie monitoruje korzystanie z agentów programistycznych i narzędzi deweloperskich
Nowe śledztwo ujawnia, że Windows 11 monitoruje wykorzystanie agentów kodujących opartych na sztucznej inteligencji oraz narzędzi programistycznych, wysyłając dane telemetryczne do firmy Microsoft.
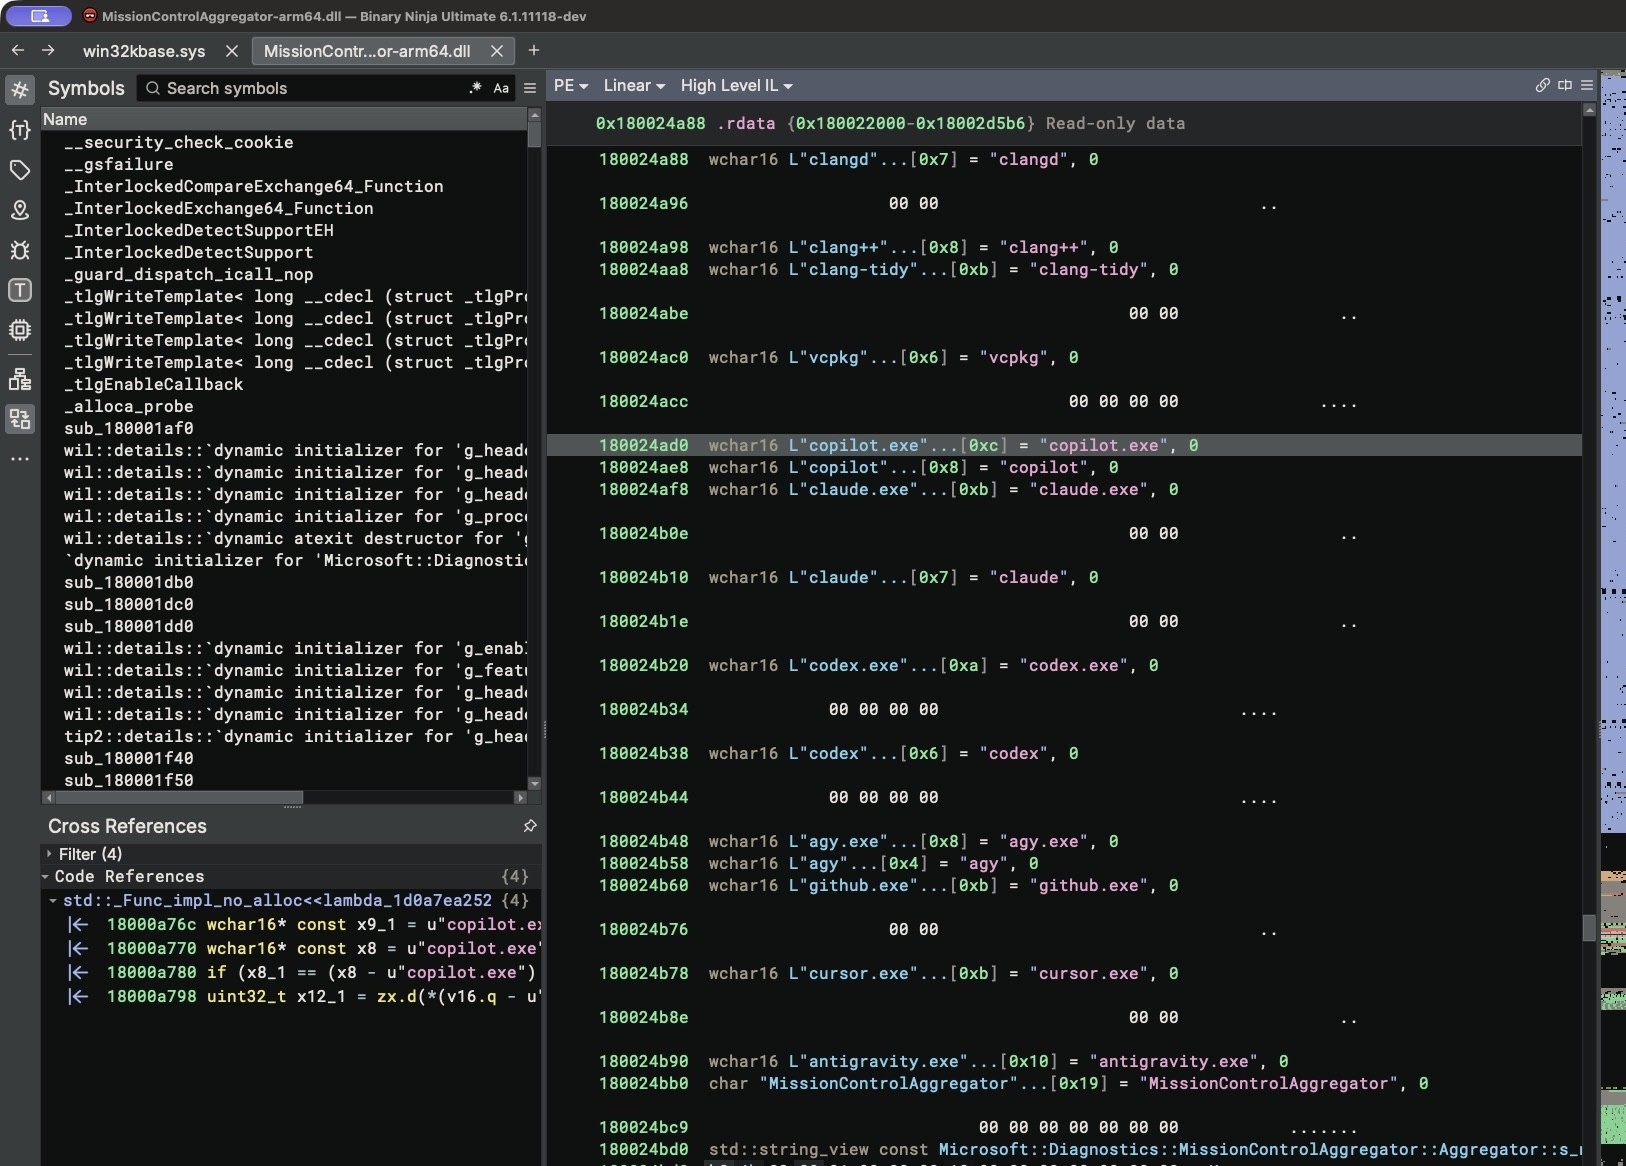
Niedawna analiza plików binarnych systemu Windows 11 wykazała obecność wbudowanego komponentu systemowego, który śledzi uruchamianie narzędzi deweloperskich oraz agentów kodujących AI. Badacze ds. bezpieczeństwa odkryli, że system operacyjny rejestruje użycie takich narzędzi jak Python, Node.js czy popularni asystenci pisania kodu.
- MissionControlAggregator.dll monitoruje konkretne nazwy plików wykonywalnych i środowiska programistyczne.
- Śledzone narzędzia obejmują m.in. copilot.exe, claude.exe, codex.exe, cursor.exe, python.exe oraz gcc.exe.
- Zebrane dane są konwertowane na zestawy bitów (bitsets) i przesyłane za pośrednictwem usługi diagnostycznej DiagTrack.
- Śledzenie opiera się na eksperymentalnej fladze funkcji o nazwie CLICodingAgentUsage.
Jak Windows 11 wykrywa narzędzia deweloperskie
Analiza pliku MissionControlAggregator.dll ujawniła zaszyte na stałe mechanizmy sprawdzania procesów, które targetują zarówno agentów wiersza poleceń, jak i aplikacje desktopowe, w tym obciążenia uruchamiane w ramach WSL. System sprawdza obecność konkretnych wzorców odpowiadających asystentom kodu AI, a także tradycyjnym kompilatorom, debuggerom i frameworkom, takim jak Node.js, .NET czy Visual Studio.
Aby gromadzić te dane, komponent integruje się z istniejącymi dostawcami zdarzeń systemu Windows, takimi jak KernelProcess i Win32kTraceLogging. Po uruchomieniu wskazanego narzędzia komponent rejestruje zdarzenie, aktualizuje swój stan wewnętrzny i generuje raport Segments.SubCohorts. Zamiast przesyłać surowe nazwy plików wykonywalnych, system wykorzystuje mapę bitową reprezentującą szersze kategorie narzędzi.
Przeczytaj takżeMicrosoft przygotowuje się do zamiany urządzeń z Androidem w drugi ekran systemu Windows 11Śledztwo i weryfikacja praktyczna
Testy na maszynie wirtualnej z systemem Windows 11 ARM64 wykazały, że funkcja CLICodingAgentUsage była domyślnie aktywna jako eksperyment usługowy. Wystarczyło zmienić nazwę kopii wiersza poleceń na codex.exe lub gcc.exe, aby komponent systemowy rozpoznał i zarejestrował to uruchomienie.
Usługa telemetryczna DiagTrack zbiera te zdarzenia za pomocą mechanizmu Event Tracing for Windows (ETW). Jeśli opcjonalne udostępnianie danych diagnostycznych jest włączone – co jest domyślnym ustawieniem w standardowych instalacjach konsumenckich – ta telemetria jest wysyłana na serwery Microsoftu. Generowane raporty nie zawierają kodu źródłowego ani treści promptów, skupiając się wyłącznie na kategoryzacji użycia narzędzi.
Konsekwencje dla prywatności deweloperów
Chociaż Microsoft przedstawia taką telemetrię jako mechanizm służący do poprawy wydajności systemu i doświadczeń użytkownika, szczegółowe śledzenie profesjonalnych narzędzi programistycznych budzi obawy dotyczące prywatności. Deweloperzy często korzystają ze wyspecjalizowanych środowisk, a telemetria monitorująca konkretne kategorie agentów AI wpisuje się w trwającej debaty na temat inwigilacji ze strony systemów operacyjnych.
Dla deweloperów i profesjonalistów z branży technologicznej odkrycie to podkreśla znaczenie audytu telemetrii systemu operacyjnego oraz ustawień prywatności. Przegląd uprawnień dotyczących opcjonalnych danych diagnostycznych zapewnia większą kontrolę nad tym, jakie metryki użycia systemu są udostępniane serwerom zewnętrznym.
Źródło: Hacker News: Front Page