CVE-2026-123158: уязвимость SSHole в OpenSSH атакуют хакеры
Хакеры начали атаковать уязвимость SSHole в OpenSSH спустя часы после раскрытия. CVE-2026-123158 позволяет получить root на Linux с musl и без PAM.
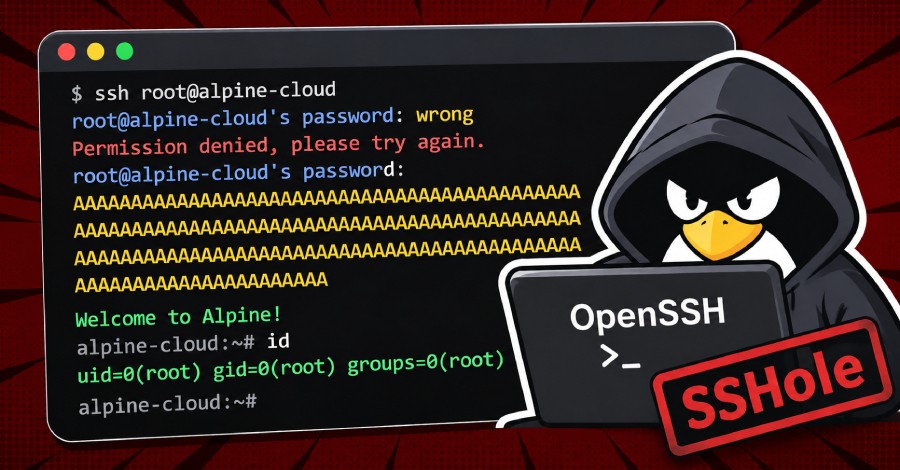
Исследователи безопасности зафиксировали попытки эксплуатации критической уязвимости в пакете OpenSSH, которая позволяет злоумышленникам получать несанкционированный доступ к учетным записям. Атакующие начали использовать брешь всего через несколько часов после ее публичного раскрытия, нацелившись на уязвимые системы.
- Уязвимость получила идентификатор CVE-2026-123158 и кодовое имя SSHole (или sshole).
- Оценка опасности по шкале CVSS составляет 8.1 балла из 10 возможных.
- Ошибка позволяет выполнять входы в аккаунты, у которых не задан пароль.
- Под удар попадают Linux-системы на базе библиотеки musl C с отключенными PAM.
Детали уязвимости SSHole
Проблема затрагивает специфические конфигурации операционных систем Linux, использующих OpenSSH. Главным условием для успешной атаки является работа сервиса на базе C-библиотеки musl в сочетании с отключенными модулями Pluggable Authentication Modules (PAM). В таких условиях недоработка в логике проверки подлинности позволяет обходить защиту.
Исследователи из компании Previdian первыми сообщили об активных попытках взлома. В ходе мониторинга специалисты зафиксировали, что развернутые ими ловушки (honeypot) подверглись успешным атакам, в результате которых злоумышленники смогли получить корневые привилегии (root) на зараженных серверах.
Читайте такжеУязвимость в OpenSSH позволяет обойти защиту паролем на Linux с muslЧто это значит для администраторов и бизнеса
Появление эксплойтов в течение нескольких часов после публикации информации об уязвимости подчеркивает скорость, с которой современные киберпреступники реагируют на новые векторы атак. Системным администраторам рекомендуется срочно проверить свои серверы на наличие уязвимых конфигураций.
Если ваши Linux-системы используют библиотеку musl и отключенные модули PAM в сочетании с OpenSSH, необходимо незамедлительно принять меры по устранению риска. Эксперты советуют установить актуальные патчи безопасности, проверить наличие аккаунтов без паролей и при необходимости изменить конфигурацию аутентификации.
Источник: The Hacker News