Control Web Panel: хакеры спрятали бэкдор в веб-сервере Linux
Исследователи обнаружили бэкдор в веб-сервере Control Web Panel для Linux. Он позволяет выполнять команды без следов в логах.
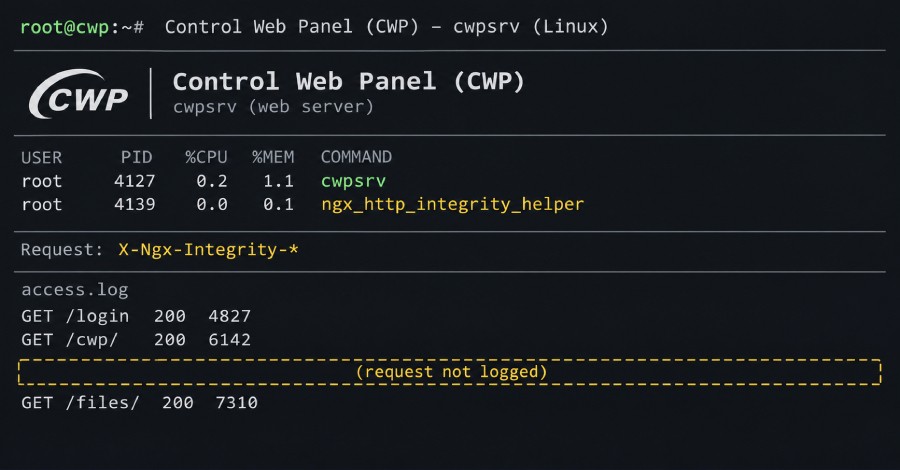
Исследователи безопасности из XLab компании QiAnXin сообщили об обнаружении опасного бэкдора, который скрывается в веб-сервере бесплатной панели управления хостингом Control Web Panel (CWP) для Linux.
- Уязвимость связана с веб-сервером, управляющим серверами CWP.
- Бэкдор выполняет команды злоумышленников через веб-запросы.
- Запросы полностью скрываются и не попадают в системные журналы логов.
- Для установки вредоносного ПО требуется предварительный root-доступ.
Механизм работы бэкдора
Согласно данным исследователей XLab, вредоносный функционал позволяет злоумышленникам удаленно выполнять произвольные команды на целевой машине. При этом все отправляемые веб-запросы остаются незамеченными для стандартных систем мониторинга, так как они намеренно исключены из файлов журнала доступа (access logs).
Необходимость root-доступа для атаки
Читайте такжеCWPdoor: новый бэкдор для серверов Linux атакует Control Web PanelВажной деталью инцидента является то, что установка подобного бэкдора требует наличия привилегий суперпользователя root. Это означает, что хакеры должны были получить полный контроль над целевым сервером на более раннем этапе другими методами, прежде чем внедрить данный компонент.
Что это значит для администраторов и бизнеса
Для системных администраторов, использующих Control Web Panel, эта находка подчеркивает критическую важность регулярного аудита безопасности и мониторинга целостности файлов. Даже если в логах веб-сервера отсутствуют подозрительные записи, наличие бэкдора говорит о том, что первоначальный периметр защиты мог бытькомпрометирован. Эксперты рекомендуют тщательно проверять права доступа и использовать дополнительные средства защиты для предотвращения несанкционированного повышения привилегий на Linux-серверах.
Источник: The Hacker News