LLMjacking: атаки на языковые модели обходятся в миллион долларов
Google предупреждает об угрозе LLMjacking: хакеры крадут ключи доступа к ИИ-моделям, нанося корпорациям ущерб до миллиона долларов в облачных счетах.
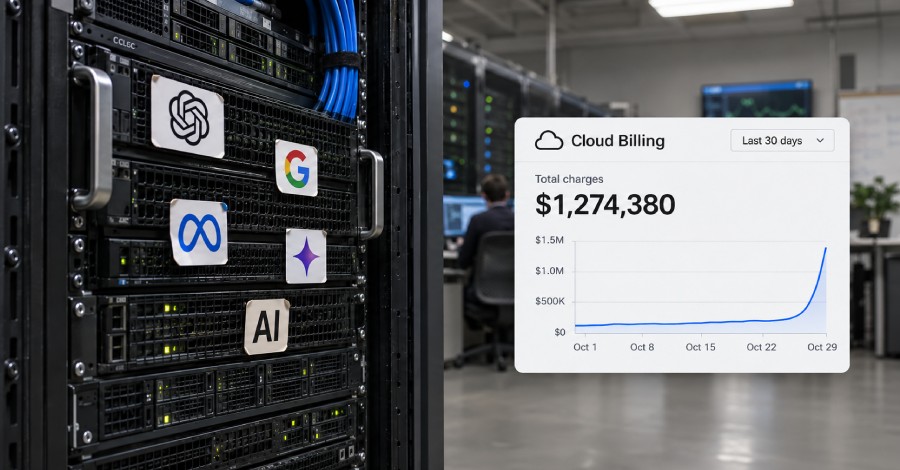
Компания Google выступила с официальным предупреждением о новой опасной тенденции в сфере информационной безопасности. Злоумышленники начали активно эксплуатировать корпоративные ресурсы искусственного интеллекта, осуществляя дорогостоящие атаки с использованием чужих вычислительных мощностей.
Этот метод киберугроз получил название LLMjacking, представляя собой эволюцию традиционного майнинга и хищения облачных ресурсов под современные реалии генеративного искусственного интеллекта.
- Атака LLMjacking заключается в несанкционированном перехвате доступа к крупным языковым моделям.
- Убытки некоторых пострадавших компаний уже достигают одного миллиона долларов.
- Основными векторами взлома являются утекшие исходные коды, фишинг и ошибки конфигурации.
Как работает атака LLMjacking
В основе атаки лежит кража API-ключей, которые используются компаниями для интеграции передовых языковых моделей в свои программные продукты и внутренние рабочие процессы. Получив законные учетные данные, хакеры получают возможность выполнять запросы к ресурсоемким ИИ-сервисам за счет жертвы.
Читайте такжеGoogle Gemini в Gmail: как искусственный интеллект читает письма и как его отключитьЗлоумышленники настраивают автоматизированные скрипты для генерации тяжелого контента, анализа данных или даже перепродажи доступа к чужим вычислительным мощностям сторонним лицам на теневом рынке. В результате компании сталкиваются с колоссальными счетами за облачные услуги в конце месяца.
Векторы компрометации систем
По данным специалистов по безопасности Google, отправной точкой для подобных атак чаще всего становятся человеческий фактор и халатность при настройке инфраструктуры. Ключи доступа нередко обнаруживаются злоумышленниками в открытых репозиториях исходного кода, куда разработчики случайно выкладывают их.
Кроме того, киберпреступники активно используют классический фишинг для целевого перехвата учетных записей администраторов, а также эксплуатируют уязвимости в клиентском коде веб-приложений и неправильно сконфигурированные облачные среды без должного контроля доступа.
Что это значит для бизнеса и разработчиков
Для корпоративного сектора и разработчиков ПО данная угроза подчеркивает критическую необходимость внедрения жестких стандартов безопасности при работе с инфраструктурой искусственного интеллекта. Обычные средства защиты периметра больше не гарантируют безопасность от финансовых хищений в облаке.
Компаниям необходимо регулярно проводить аудит кодовой базы на предмет случайно оставленных секретов, внедрять системы ролевого доступа и мониторинга аномального потребления токенов, чтобы вовремя пресекать попытки несанкционированного использования дорогостоящих языковых моделей.
Источник: The Hacker News