Langflow 1.13.0 исправляет критические уязвимости RCE и обхода аутентификации
IBM обнаружила критические уязвимости в Langflow с версий 1.0.0 по 1.12.8, позволяющие выполнять код удаленно. Обновитесь до 1.13.0.
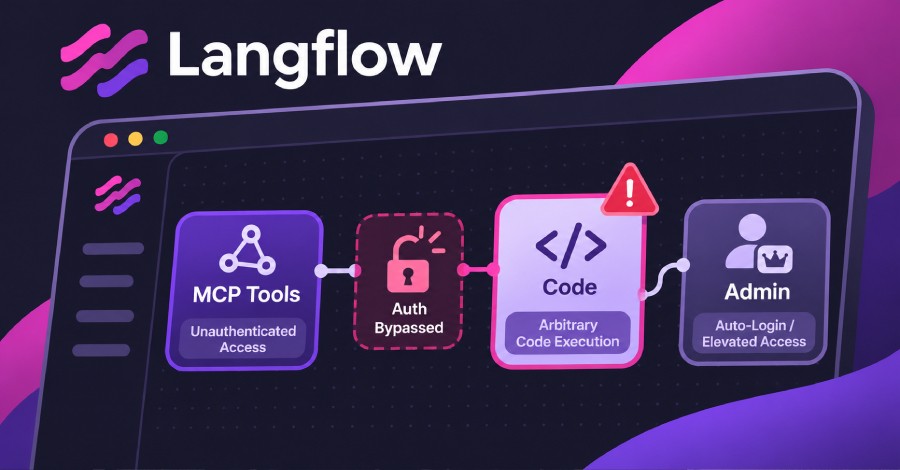
Компания IBM сообщила об обнаружении двух критических уязвимостей в популярной платформе Langflow, которые могут позволить неавторизованным злоумышленникам обходить аутентификацию и выполнять произвольный код на серверах.
- Уязвимости затрагивают все версии Langflow в диапазоне от 1.0.0 до 1.12.8
- Проблема позволяет удаленным атакующим без учетной записи обходить защиту
- Единственным способом устранения угрозы является обновление до версии 1.13.0
- Ошибки связаны с инструментами для создания ИИ-агентов и рабочих процессов
Масштаб проблемы и затронутые версии
Langflow представляет собой популярный инструмент с открытым исходным кодом, который активно используется разработчиками для создания ИИ-агентов и сложных рабочих процессов. Согласно отчетам безопасности, уязвимости присутствуют во всех релизах продукта начиная с версии 1.0.0 и вплоть до 1.12.8 включительно.
Учитывая критический характер брешей, злоумышленники могут получить полный контроль над уязвимыми серверами без необходимости прохождения процедуры аутентификации. На данный момент обе уязвимости пока не включены в каталог известных эксплуатируемых уязвимостей CISA, однако это не снижает риски для инфраструктуры.
Читайте такжеAlpine Linux пересобрала GitLab после попытки RCE-атакиЧто нужно сделать разработчикам и администраторам
Единственным надежным способом защиты от выявленных угроз является срочное обновление программного обеспечения до актуальной версии 1.13.0, в которой разработчики устранили опасные дефекты. Использование более старых версий создает критический риск несанкционированного доступа и выполнения вредоносного кода на серверах организаций.
Источник: The Hacker News