Langflow 1.13.0 xavfsizlik yangilanishi: serverlarda kod bajarish xavfi bartaraf etildi
IBM Langflow tizimida autentifikatsiyani chetlab o'tish va kod bajarishga imkon beruvchi tanqidiy zaifliklarni aniqladi. 1.13.0 ga yangilang.
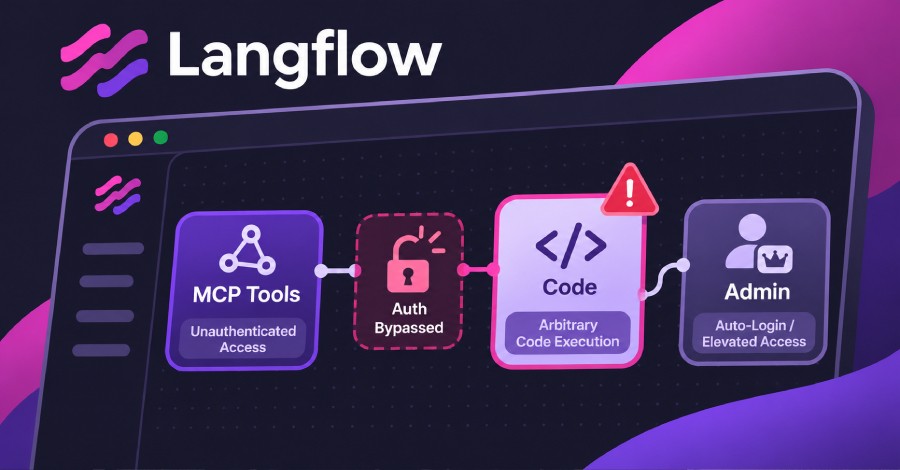
O'tgan hafta IBM kompaniyasi Langflow dasturiy ta'minotida masofadan turib hisob qaydnomasiz kod bajarish yoki autentifikatsiyani chetlab o'tish imkonini beruvchi ikkita tanqidiy zaiflik aniqlanganini e'lon qildi.
- Zaifliklar 1.0.0 dan 1.12.8 gacha bo'lgan barcha Langflow versiyalarida mavjud
- Muammoning yagona yechimi sifatida 1.13.0 versiyasiga yangilash tavsiya etiladi
- Langflow — sun'iy intellekt agentlari va ish jarayonlarini yaratish uchun ochiq kodli vosita
- Hujumchilar serverlarda o'zboshimchalik bilan kod bajarish imkoniga ega bo'lishi mumkin
Zaiflik tafsilotlari va xavf darajasi
Langflow sun'iy intellekt agentlari va ish jarayonlarini yaratish uchun mo'ljallangan ochiq kodli platforma bo'lib, uning xavfsizlik hisobotlari IBM tomonidan ko'rib chiqiladi. Aniqlangan xavfsizlik teshiklari 1.0.0 versiyasidan boshlab 1.12.8 versiyagacha bo'lgan barcha relizlarda uchraydi.
Autentifikatsiyaning yo'qligi va masofadan turib ixtiyoriy kodni ishga tushirish imkoniyati hujumchilarga himoyalanmagan serverlarga to'g'ridan-to'g'ri kirish imkonini beradi. CISA ma'lumotlar bazasida bu zaifliklar hali qayd etilmagan bo'lsa-da, tizim xavfsizligini ta'minlash uchun darhol chora ko'rish zarur.
Shuningdek o‘qingAlpine Linux RCE hujumidan keyin GitLab serverini qayta qurdiFoydalanuvchilar va dasturchilar uchun nima qilish kerak
Agarda siz ushbu ochiq kodli vositadan foydalanayotgan bo'lsangiz, xavfsizlikni ta'minlash maqsadida dasturiy ta'minotni zudlik bilan 1.13.0 versiyasiga yangilashingiz shart. Bu zaifliklarni yopishning yagona yo'li bo'lib, serverlaringizni ruxsatsiz kirishlardan himoya qiladi.
Manba: The Hacker News