Microsoft Teams: хакеры выдают себя за IT-поддержку и крадут данные
Злоумышленники используют Microsoft Teams для выдачи себя за IT-поддержку, получая контроль над ПК и похищая доменные учетные данные.
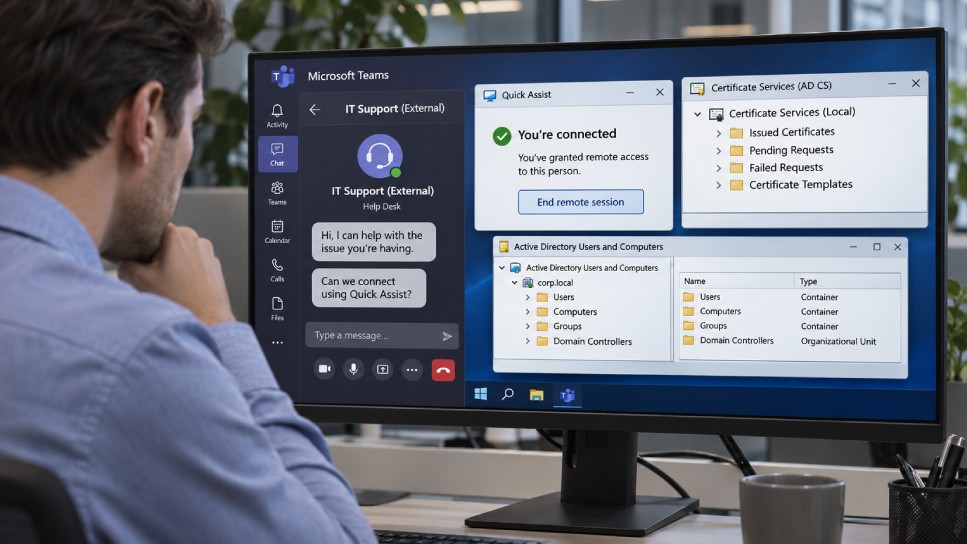
Специалисты Microsoft зафиксировали новую киберугрозу, связанную со злоумышленниками, которые маскируются под сотрудников IT-поддержки в мессенджере Microsoft Teams. Обманным путем они убеждают рядовых сотрудников предоставить им удаленный доступ к рабочим компьютерам.
- Злоумышленники выдают себя за IT-поддержку через Microsoft Teams.
- Обманным путем получается удаленный доступ к ПК сотрудников.
- Используются уязвимые настройки AD CS для кражи сертификатов.
- Затронуты привилегированные аккаунты, включая доменные контроллеры.
Механизм атаки через Microsoft Teams
В ходе расследования двух инцидентов эксперты Microsoft выяснили, что схема начинается с социальной инженерии в корпоративном чате. Злоумышленники убедительно имитируют службу технической поддержки, заставляя жертв установить стороннее программное обеспечение для удаленного управления или передать контроль над своими устройствами.
Получив первоцй доступ к рабочей станции, хакеры начинают поиск уязвимостей в корпоративной сети. Особый интерес для них представляют неправильно настроенные службы сертификации Active Directory.
Читайте такжеSynology предупреждает об атаках C3RB3R ransomware на NAS устройстваИспользование уязвимостей AD CS
Получив контроль над зараженным компьютером, атакующие эксплуатируют небезопасные настройки Active Directory Certificate Services (AD CS). Это позволяет им выпускать легитимные сертификаты для авторизации от имени привилегированных пользователей.
Среди скомпрометированных учетных записей были обнаружены аккаунты с наивысшими правами в системе, включая учетную запись доменного контроллера. Это дает злоумышленникам полный контроль над инфраструктурой организации.
Что это значит для безопасности бизнеса
Данная угроза подчеркивает критическую важность обучения сотрудников базовым навыкам информационной безопасности и проверки подлинности запросов от IT-отдела. Компаниям необходимо срочно провести аудит политик AD CS и ограничить возможности удаленного управления без многофакторной верификации.
Источник: The Hacker News