OpenAI протестировала AI для поиска 948 уязвимостей в ядре Linux
OpenAI представила новый AI-конвейер, который выявил и эксплуатировал 948 уязвимостей повышения привилегий в Linux, потратив 1,2 миллиона долларов на API.
·1 мин. чтения
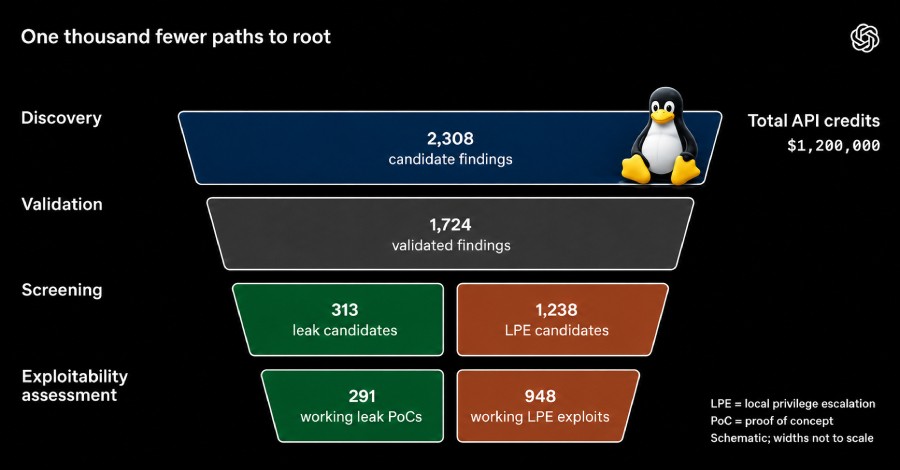
Компания OpenAI представила результаты работы своего нового AI-инструмента, ориентированного на кибербезопасность. В ходе масштабного тестирования модель проанализировала ядро Linux, успешно выявив и воспроизведя почти тысячу критических уязвимостей.
- AI-система обработала 2308 потенциальных угроз в ядре Linux.
- Было динамически воспроизведено 1724 уязвимости.
- Создано 948 эксплойтов для повышения привилегий (LPE).
- Общие затраты на API составили 1,2 миллиона долларов.
Как работал алгоритм Новая модель OpenAI продемонстрировала высокую точность в анализе кода, автоматизируя процесс поиска уязвимостей типа «локальное повышение привилегий» (LPE). Система не просто находила ошибки, но и создавала готовые эксплойты для их проверки, что значительно ускоряет работу исследователей безопасности.
Масштаб и стоимость Весь процесс занял около 30 часов непрерывной работы. Затраты в 1,2 миллиона долларов на использование API подчеркивают высокую вычислительную сложность подобных задач, однако эффективность автоматизации позволяет закрывать критические дыры в защите Linux быстрее, чем традиционные методы.
Значение для индустрии Для специалистов по безопасности и разработчиков в странах СНГ это означает новую эру автоматизированного аудита кода. Инструменты подобного уровня в будущем могут радикально сократить количество «нулевых дней» в популярных дистрибутивах, повышая общую устойчивость серверной инфраструктуры.
Источник: The Hacker News