CERT-In: Crafty Falcon guruhining sun'iy intellekt orqali hujumlari
Hindistonning CERT-In agentligi Crafty Falcon guruhining moliya sektoriga sun'iy intellekt vositalari yordamida qilayotgan hujumlari haqida ogohlantirdi.
Hindistonning Kompyuter hodisalariga javob berish guruhi (CERT-In) moliya, bank va sug'urta (BFSI) sektorlariga qaratilgan xavf haqida ma'lumot berdi. Crafty Falcon deb nomlangan xakerlik guruhi hujumlarni amalga oshirishda sun'iy intellektga asoslangan tajovuzkor vositalardan foydalanmoqda.
- Hujumlar asosan bank va moliya institutlarini nishonga olmoqda.
- Crafty Falcon ommabop AI xavfsizlik vositalaridan foydalanib kelmoqda.
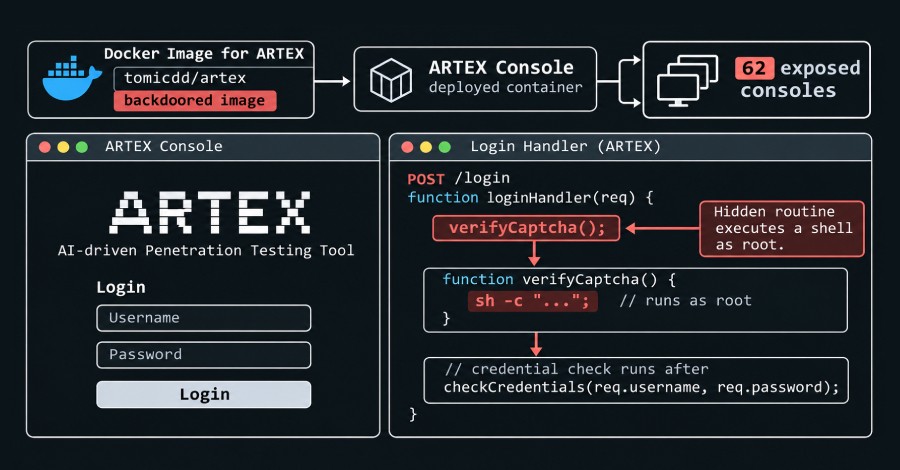
- ARTEX tizimidagi bo'shliq orqali 62 ta konsolga root-huquqi qo'lga kiritilgan.
Crafty Falcon tahdidi
CERT-In ma'lumotlariga ko'ra, bu guruhning faoliyati to'xtovsiz davom etmoqda. Sun'iy intellektdan foydalanish xakerlarga tizimlardagi zaifliklarni tezroq aniqlash va hujum samaradorligini oshirish imkonini bermoqda. Bu kiberxavfsizlik sohasidagi mutaxassislar uchun yangi turdagi muammolarni keltirib chiqarmoqda.
ARTEX bilan bog'liq xavfsizlik muammosi
Shuningdek o‘qingCrowdStrike sun'iy intellekt xavfsizligi bo'yicha ikkita стартапни сотиб олдиARTEX platformasidagi zaiflik tufayli 62 ta konsolga kirish imkoni yuzaga keldi. Natijada xakerlar ushbu qurilmalar ustidan to'liq nazoratni (root-access) o'z qo'llariga olishdi. Bu esa moliya sektoridagi maxfiy ma'lumotlarning sizib chiqish xavfini keskin oshiradi.
Mutaxassislar uchun ahamiyati
Ushbu hodisa AI texnologiyalarining jinoyatchilar qo'lida qanday qurolga aylanishi mumkinligini ko'rsatib beradi. O'zbekistonlik IT xavfsizlik mutaxassislari ushbu tendensiyani inobatga olib, tarmoq himoyasini kuchaytirishlari va sun'iy intellekt vositalari yordamida amalga oshiriladigan anomaliyalarni aniqlash tizimlarini joriy etishlari zarur.
Manba: The Hacker News