Zyxel GS1900: yangi himoya yangilanishi va zaiflik bilan bog'liq xavflar
Zyxel GS1900 tarmoq kommutatorlari uchun xavfsizlik yostig'i samarasiz bo'lib chiqdi. Mutaxassislar root huquqlarida buyruq bajarish imkonini beruvchi xatoni aniqladi.
·1 daqiqa o‘qish
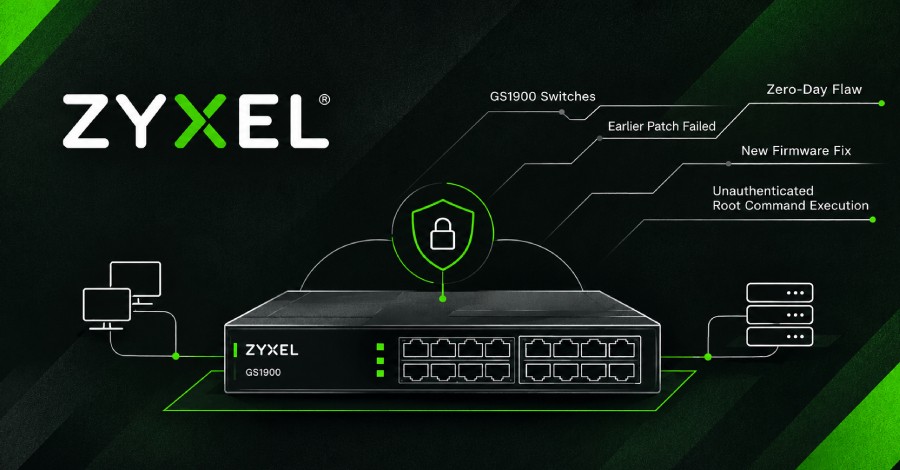
Zyxel kompaniyasi GS1900 seriyasidagi kommutatorlar uchun favqulodda yangilanishni chiqardi. Binarly tadqiqotchilari oldingi 2.90 versiyadagi yamoq (patch) xavfsizlik muammosini to'liq yopmaganini va tajovuzkorlar hali ham qurilmani masofadan turib boshqarishi mumkinligini aniqladilar.
- 10 ta GS1900 modeli uchun yangi proshivka chiqarildi.
- Zaiflik autentifikatsiyasiz root huquqida buyruqlar bajarish imkonini beradi.
- Xakerlar tarmoq orqali veb-interfeysga kirish huquqiga ega bo'lsa, qurilmani egallashi mumkin.
- Foydalanuvchilardan zudlik bilan tizimni yangilash talab etiladi.
Zaiflikning mohiyati Zyxel GS1900 kommutatorlaridagi ushbu kamchilik juda xavfli hisoblanadi, chunki u tajovuzkorlarga qurilmaning veb-boshqaruv interfeysi orqali tizimga kirish imkonini beradi. Tizimga kirish uchun login yoki parol talab qilinmaydi, bu esa qurilma ustidan to'liq nazoratni ta'minlaydi.
Nima uchun oldingi yamoq ish bermadi? 2.90 versiyasi orqali chiqarilgan himoya qatlami xakerlar foydalanayotgan usulni bloklay olmadi. Binarly mutaxassislari ushbu kamchilikni qayta tahlil qilib, Zyxelga xabar berganidan so'ng, kompaniya barcha 10 ta model uchun xavfsizlik yamoqlarini yangiladi.
Korxonalar uchun ahamiyati O'zbekistondagi kompaniyalar va tarmoq administratorlari uchun bu ogohlantirish muhim ahamiyatga ega. Agar siz tarmoq infratuzilmangizda Zyxel GS1900 qurilmalaridan foydalansangiz, ularning proshivkasini darhol yangilashingiz va veb-interfeysga kirishni faqat ishonchli tarmoqlar uchun cheklashingiz tavsiya etiladi.
Manba: The Hacker News