CERT-In предупреждает об атаках Crafty Falcon с использованием ИИ
Индийский регулятор CERT-In сообщил об активных атаках группировки Crafty Falcon на финансовый сектор с применением инструментов на базе ИИ.
Индийская группа реагирования на компьютерные инциденты (CERT-In) выпустила предупреждение о новой угрозе, направленной на организации в финансовом секторе (BFSI). Злоумышленники, известные под кодовым именем Crafty Falcon, активно используют инструменты на базе искусственного интеллекта для проведения своих атак.
- Атаки направлены на сектор банковских и страховых услуг (BFSI).
- Группировка Crafty Falcon активно использует общедоступные инструменты безопасности с поддержкой ИИ.
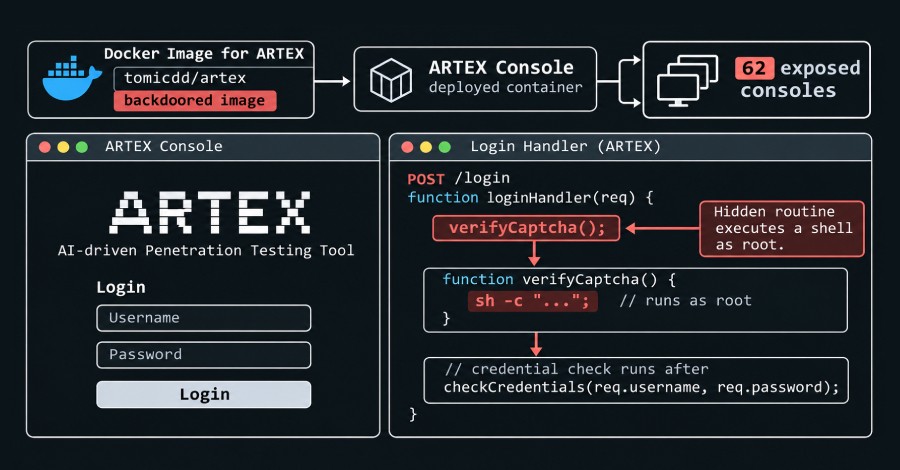
- Уязвимость ARTEX привела к получению root-доступа к 62 консолям.
Детали угрозы Crafty Falcon
Согласно отчету, деятельность Crafty Falcon характеризуется как активная и продолжающаяся. Использование ИИ-инструментов позволяет атакующим автоматизировать сложные этапы взлома, включая разведку и эксплуатацию уязвимостей, что значительно повышает эффективность их вредоносных кампаний против корпоративных инфраструктур.
Инцидент с ARTEX и риски для инфраструктуры
Читайте такжеCrowdStrike покупает два стартапа по ИИ-безопасности почти за 500 млн долларовОсобую озабоченность вызвало использование уязвимости, связанной с платформой ARTEX. В результате несанкционированного доступа злоумышленники смогли получить полные административные права (root-доступ) над 62 консолями. Это ставит под угрозу конфиденциальность данных и целостность систем в пострадавших компаниях.
Значение для специалистов по безопасности
Данный случай подчеркивает растущую угрозу использования ИИ-инструментов хакерами. Для организаций в странах СНГ это сигнал к усилению мониторинга сетевого трафика и обновлению систем защиты, так как использование общедоступных ИИ-инструментов делает подобные методы атак доступными для широкого круга злоумышленников.
Источник: The Hacker News