Claude Code maxfiy kalitlar va parollarni ochiq GitHub omborlariga sizdirdi
Claude Code yordamchisidagi xatolik tufayli 1122 ta ochiq GitHub omborida dasturchilarning parollari va API kalitlari saqlanib qoldi.
Apiiro xavfsizlik kompaniyasining ma'lumotiga ko'ra, Anthropic kompaniyasining Claude Code dasturlash yordamchisi foydalanuvchilarning maxfiy ma'lumotlarini ochiq GitHub omborlariga sizdirib yuborgan.
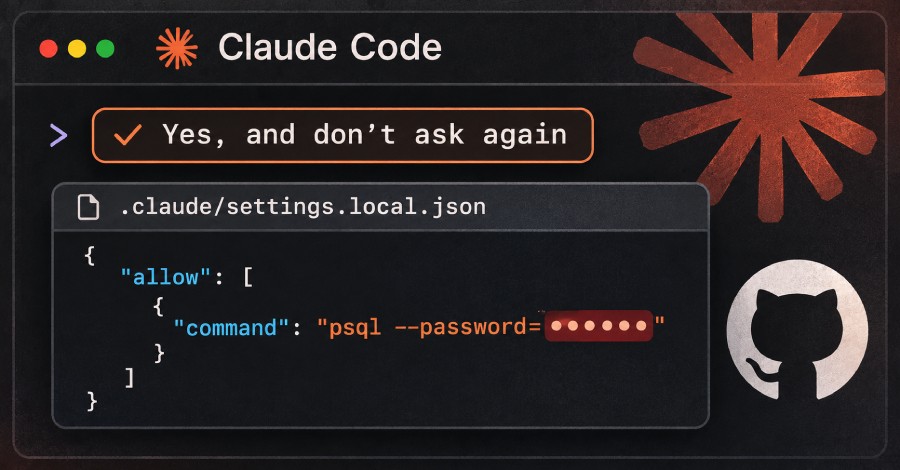
- Don't Ask Again funksiyasi buyruqlarni so'zma-so'z saqlaydi
- Ochiq GitHub omborlarida 1122 ta nusxa topildi
- Parollar va API kalitlari xavf ostida qoldi
Xatolik qanday yuzaga keldi
Foydalanuvchi Claude Code da buyruqni tasdiqlash vaqtida 'Yes, and don't ask again' tugmasini bosganda, AI yordamchi buyruqni, jumladan uning ichidagi maxfiy kalitni ham loyiha sozlamalariga yozib qo'yadi. Bu ma'lumotlar keyinchalik ommaviy tarmoqqa chiqib ketishi mumkin.
Ommaviy GitHub omborlaridagi holat
Shuningdek o‘qingAnthropic Claude yangilandi: O‘yinlar yaratishdagi cheklovlar yumshatildiTadqiqotlarga ko'ra, hozirgi vaqtda GitHub platformasida 1,122 ta ochiq nusxada aynan shunday xavfsizlik muammosi mavjud. Har qanday uchinchi shaxs ushbu fayllardagi ma'lumotlarni o'qiy olishi mumkinligi aniqlandi.
Dasturchilar uchun nima qilish kerak
Ushbu holat dasturchilardan o'z loyihalarini zudlik bilan tekshirishni talab qiladi. Agar Claude Code ishlatilgan bo'lsa, barcha API kalitlarni almashtirish va parollarni yangilash tavsiya etiladi.
Manba: The Hacker News