Claude Code сохраняет пароли и ключи в公开 репозиториях GitHub
Ошибка в настройках Claude Code привела к тому, что 1122 публичных репозитория на GitHub содержат пароли и API-ключи разработчиков.
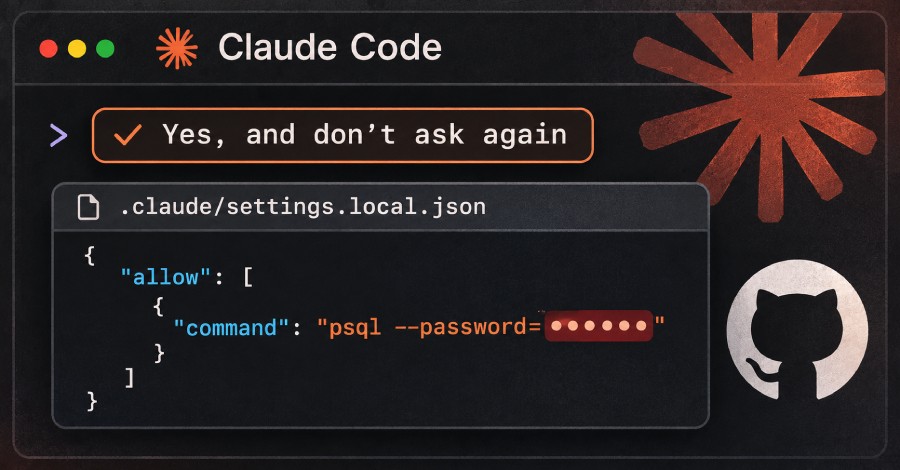
Компания Apiiro сообщила об уязвимости в AI-помощнике Claude Code от Anthropic, из-за которой секретные данные разработчиков оказались в открытом доступе на GitHub.
- Функция Don't Ask Again сохраняет команды целиком в настройки
- В публичных репозиториях обнаружено 1122 копии с ключами
- Секреты включают пароли и API-ключи разработчиков
В чем суть проблемы
Когда разработчик выбирает опцию 'Yes, and don't ask again' для подтверждения команд в Claude Code, инструмент сохраняет всю команду слово в слово. В результате этого процесса в конфигурационные файлы проекта попадают конфиденциальные данные, такие как пароли и API-ключи.
Масштаб утечки на GitHub
Читайте такжеAnthropic обновляет Claude: ИИ больше не блокирует создание игрПо данным компании Apiiro, на сегодняшний день в публичном доступе на платформе GitHub уже обнаружено 1,122 копии проектных файлов с уязвимостями. Любой желающий может прочитать эти секреты, что создает серьезные риски для безопасности проектов.
Что это значит для разработчиков
Разработчикам, использующим Claude Code, необходимо срочно проверить свои репозитории на наличие файлов настроек с утечками. Важно немедленно отозвать скомпрометированные API-ключи и сменить пароли, чтобы предотвратить возможные кибератаки на инфраструктуру.
Источник: The Hacker News