Control Web Panel: xakerlar Linux serverlari uchun бэкдор o'rnatdi
QiAnXin XLab tadqiqotchilari Control Web Panel veb-serverida buyruqlarni loglarda qoldirmasdan bajaruvchi бэкдор topdi.
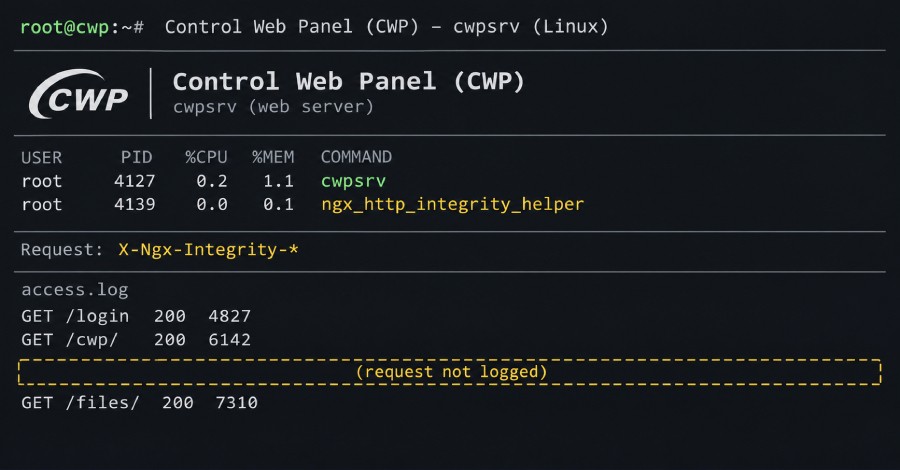
QiAnXin kompaniyasining XLab tadqiqotchilari Linux xosting serverlarini boshqarish uchun mo'ljallangan bepul Control Web Panel (CWP) tizimida xavfli бэкдор topilganini e'lon qildi.
- Zararli dastur CWP ishlaydigan veb-serverda yashiringan.
- Veb-so'rovlar orqali yuborilgan buyruqlar hech qanday iz qoldirmaydi.
- So'rovlar serverning kirish loglarida (access logs) umuman ko'rinmaydi.
- O'rnatish uchun serverda root huquqlari talab etiladi.
Бэкдор qanday ishlaydi
Tadqiqotchilarning ta'kidlashicha, ushbu yashirin mexanizm hujumchilarga veb-so'rovlar yordamida serverda buyruqlarni bajarish imkonini beradi. Eng xavfli tomoni shundaki, bunday harakatlar server loglarida aks etmaydi, bu esa xavfsizlik auditini sezilarli darajada qiyinlashtiradi.
Root huquqlarining ahamiyati
Shuningdek o‘qingCWPdoor: Linux serverlarga hujum qiluvchi yangi xavfli virusMazkur бэкдорni o'rnatish uchun tajovuzkorlar avvalroq serverda root huquqlarini qo'lga kiritgan bo'lishi shart. Demak, hujumdan oldin boshqa zaifliklar yoki usullar orqali server nazorati boy berilgan bo'lishi mumkin.
Administratorlar uchun xavfsizlik tavsiyalari
Server administratorlari Control Web Panel muhitida xavfsizlikni kuchaytirishi, tizimdagi barcha fayllar yaxlitligini tekshirishi va root darajasidagi kirishlarni qattiq nazorat qilishi zarur. Loglarda hech qanday iz bo'lmasa ham, tizim oldindan buzib kirilgan bo'lishi mumkinligini yodda tutish kerak.
Manba: The Hacker News