Red Hat Linux TCP zaifligini yopdi, Ubuntu esa sinov o'tkazmoqda
Red Hat Linux yadrosidagi xavfli zaiflikni bartaraf etdi, Ubuntu esa o'zining LTS versiyalari uchun tuzatishlarni sinovdan o'tkazmoqda.
·1 daqiqa o‘qish
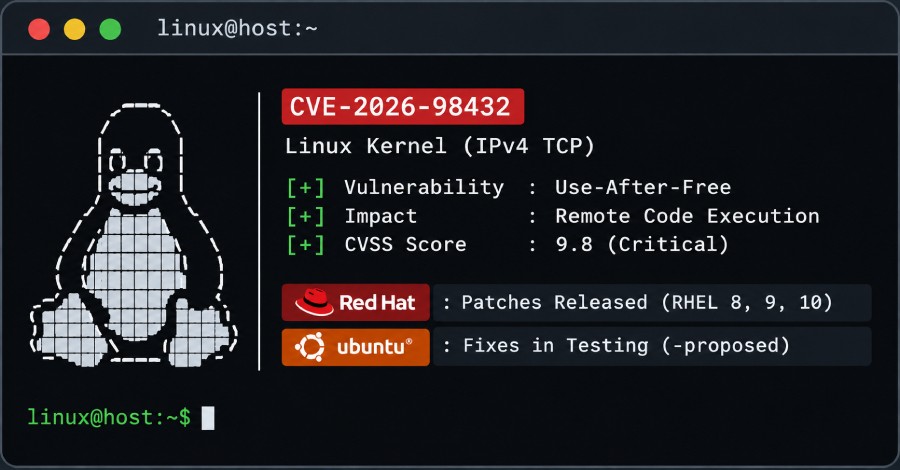
Red Hat kompaniyasi Red Hat Enterprise Linux 8, 9 va 10 versiyalari uchun Linux yadrosining IPv4 TCP kodidagi xavfli xatolikni tuzatuvchi yadrolarni taqdim etdi.
Ushbu zaiflik masofaviy va autentifikatsiyadan o'tmagan tajovuzkor tomonidan ishlatilishi mumkin bo'lgan jiddiy muammo hisoblanadi.
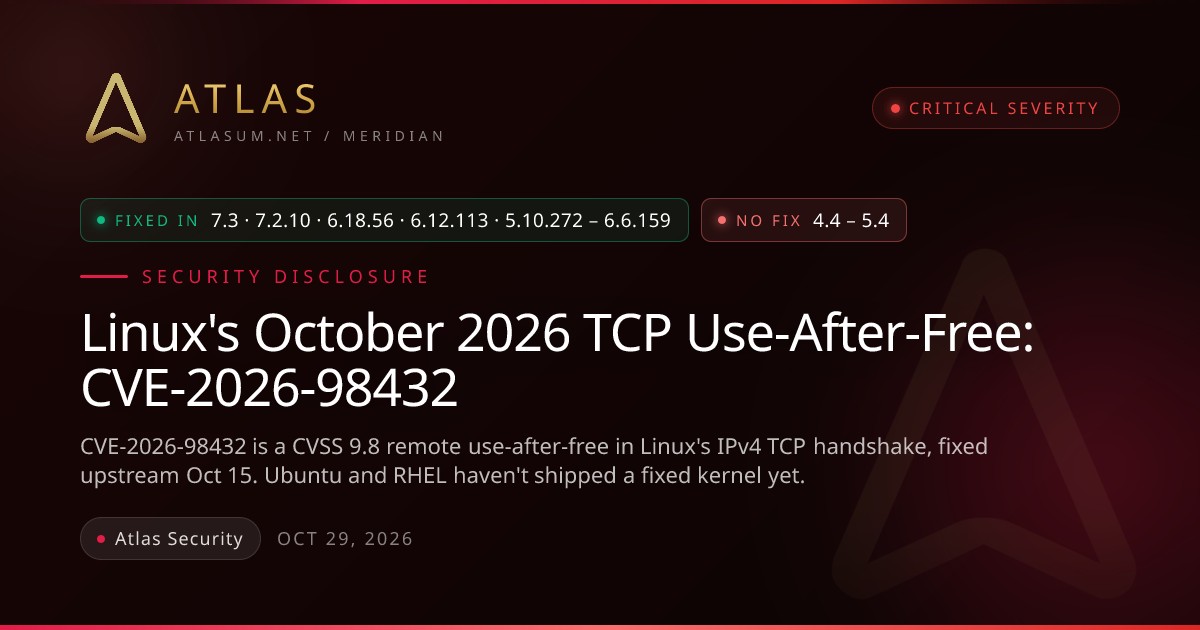
- Zaiflik CVE-2026-98432 raqami bilan kuzatilmoqda
- Muammo Linux yadrosining IPv4 TCP kodiga tegishli
- Masofaviy va autentifikatsiyadan o'tmagan xakerlar hujum qilishi mumkin
- Red Hat Enterprise Linux uchun rasmiy yamalar chiqarildi
CVE-2026-98432 zaifligining xususiyatlari Linux yadrosining tarmoq quyi tizimidagi ushbu xato use-after-free turi bo'lib, juda yuqori xavf darajasiga ega. Unga ko'ra, tarmoq orqali ulanib, tizimga kirmagan xaker ham zaiflikdan foydalanishi mumkin bo'ladi.
Ubuntu va Red Hat yondashuvlaridagi farq Red Hat o'z foydalanuvchilari uchun darhol tayyor va barqaror yadrolarni chiqargan bo'lsa, Ubuntu o'zining uchta eng yangi uzoq muddatli qo'llab-quvvatlanadigan relizlari uchun tuzatishlarni hozircha faqat ixtiyoriy sinov kanallarida saqlamoqda.
Tizim ma'muriyatlari uchun ahamiyati Serverlar xavfsizligini ta'minlash uchun Red Hat foydalanuvchilari o'z tizimlarini zudlik bilan yangilashlari zarur. Ubuntu foydalanuvchilari esa sinov rejimida turgan tuzatishlarning asosiy kanalga chiqishini kutishlariga to'g'ri keladi.
Manba: The Hacker News