cPGuard yangilanish kanali buzib kirilib, Linux serverlarga
2-noyabr kuni cPGuard xavfsizlik vositasi yangilanish tizimi buzib kirilib, Linux serverlarga parollar heshtlarini o'g'irlovchi bekdor tarqatildi.
·1 daqiqa o‘qish
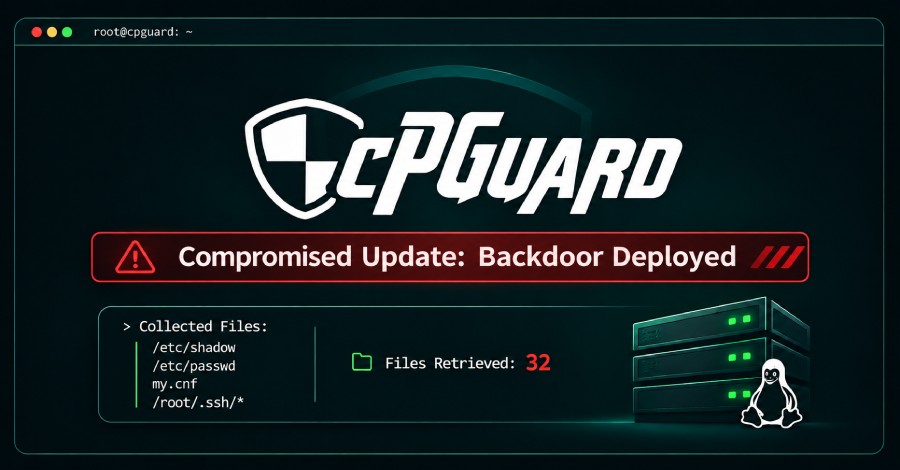
OPSSHIELD xavfsizlik kompaniyasi cPGuard vositasining yangilanish tizimiga qilingan kiberhujum haqida rasmiy ogohlantirish e'lon qildi. 2-noyabr kuni noma'lum tajovuzkorlar tizimga kirib, mijozlarning Linux serverlariga zararli skript yuborishga muvaffaq bo'lishdi.
- cPGuard yangilanish tizimiga 2-noyabr kuni hujum uyushtirildi
- Zararli skript Linux serverlariga bekdor o'rnatdi
- Tajovuzkorlar parollar heshtlari va maxfiy fayllarni yig'ib oldi
- Muammo cPGuard 5.88.25 va undan keyingi versiyalarga taalluqli
Hujum tafsilotlari va oqibatlari OPSSHIELD xabariga ko'ra, xakerlar yangilanish kanalini nazoratga olib, mijozlarga zararli kodni tarqatgan. Ushbu skriptni ishga tushirgan serverlarda maxfiy bekdor o'rnatilgan bo'lib, u tizimdagi barcha parollar heshtlari va boshqa muhim fayllarni yig'ishga mo'ljallangan. Ma'lum bo'lishicha, hujumchilar allaqachon to'plangan ma'lumotlarning bir qismini o'z serverlariga yuklab olishga ulgurgan. Bu holat xavfsizlik dasturlarini ta'minlovchi yetkazib berish zanjirlarining zaifligini yana bir bor ko'rsatdi.
Tizim administratorlari uchun tavsiyalar Ushbu hodisa barcha IT va server administratorlaridan zudlik bilan o'z infratuzilmasini tekshirishni talab qiladi. cPGuard 5.88.25 va undan keyingi versiyalardan foydalanuvchilar zudlik bilan parollarni yangilashlari va vendorning so'nggi tavsiyalariga amal qilishlari zarur.
Manba: The Hacker News