
CISA MikroTik RouterOS'dagi xavfli zaiflik haqida ogohlantirdi
AQSh Kiberxavfsizlik va infratuzilma xavfsizligi agentligi MikroTik RouterOS tizimidagi masofadan turib boshqarish imkonini beruvchi muhim zaiflik haqida ogohlantirdi.
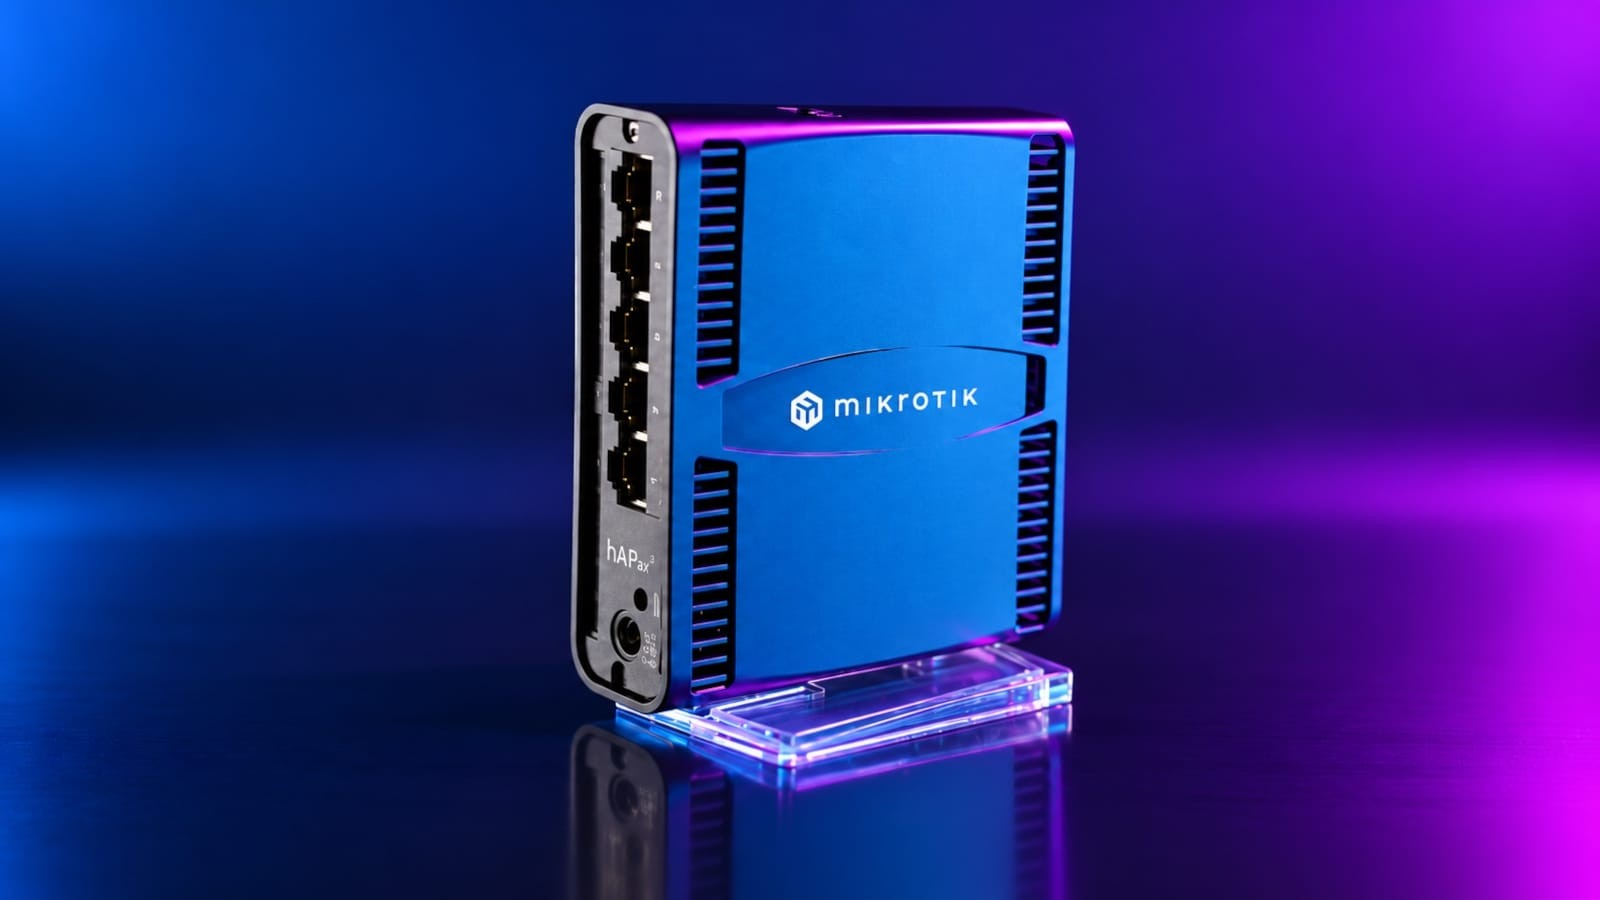
AQSh Kiberxavfsizlik va infratuzilma xavfsizligi agentligi (CISA) MikroTik RouterOS operatsion tizimining muhim qismida aniqlangan yangi xavflilik darajasi yuqori bo'lgan zaiflik yuzasidan jiddiy ogohlantirish e'lon qildi. Ushbu nosozlik tajovuzkorlarga tarmoq qurilmalariga ruxsatsiz kirish va masofadan turib kod bajarish imkonini berishi mumkin.
BleepingComputer xabariga ko'ra, mazkur zaiflik tarmoq trafigini boshqarishda qo'llaniladigan ushbu mashhur operatsion tizimda jiddiy xavfsizlik bo'shlig'ini yuzaga keltiradi. Agar ushbu nosozlik o'z vaqtida bartaraf etilmasa, bu nafaqat tizim ustidan nazoratni yo'qotishga, balki xizmat ko'rsatishdan bosh tortish (DoS) holatlarini keltirib chiqarishga olib kelishi mumkin.
Hozirgi kunda CISA va xavfsizlik bo'shlig'i bo'yicha mutaxassislar barcha tarmoq ma'murlariga o'z qurilmalarining dasturiy ta'minotini zudlik bilan yangilashni tavsiya qilmoqdalar. Ushbu turdagi zaifliklar ko'pincha zararli dasturlarni tarqatish yoki yirik kiberhujumlarni amalga oshirishda boshlang'ich nuqta sifatida ishlatiladi.
O'zbekistondagi internet provayderlari, korporativ tarmoqlar va IT mutaxassislari ham o'rnatilgan MikroTik qurilmalarining xavfsizligini tezkorlik bilan tekshirib chiqishlari muhim. Tarmoq qurilmalarining doimiy ravishda yangilab turilishi va xavfsizlik talablariga rioya qilinishi bunday kiberxavflarning oldini olishda asosiy qadam hisoblanadi.


