NetamLoader Osiyodagi davlat Windows 10 tizimlarini nishonga oldi
Kiberxavfsizlik tadqiqotchilari Osiyodagi davlat idoralariga qaratilgan NetamLoader zararli dasturi va uning .NET injection usuli haqida xabar berdi.
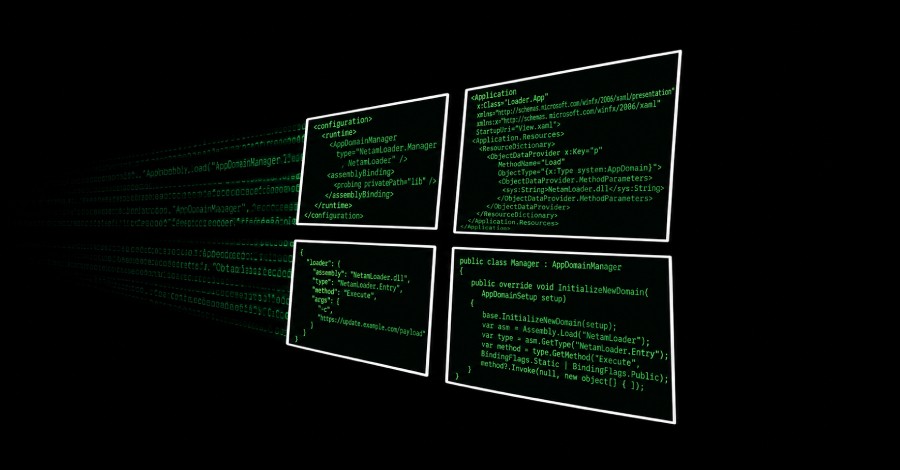
Kiberxavfsizlik tadqiqotchilari Osiyodagi davlat tashkilotlariga qarshi qaratilgan murakkab yuqumli zanjir tafsilotlarini oshkor qildi. Ushbu hujumlar maxsus Windows 10 tizimlariga qaratilgan bo'lib, katta e'tibor talab qiladi.
- Osiyodagi davlat idoralari uchun mo'ljallangan Windows 10 yig'masi nishonga olindi
- Ilgarigacha hujjatlashtirilmagan NetamLoader .NET freymvorki ishlatilgan
- Murakkab .NET injection usuli orqali zararli kod kiritilgan
NetamLoader hujumlarining tafsilotlari
Kaspersky mutaxassislari tomonidan e'lon qilingan ma'lumotlarga ko'ra, hujumlar yuqori darajada murakkab infeksiya zanjirini o'z ichiga oladi. Jinoyatchilar maxsus davlat tarmoqlariga kirish uchun yangi usullardan foydalanishgan.
Yangi aniqlangan .NET assembly-loading freymvorki ilgari kiberxavfsizlik hisobotlarida uchramagan edi. Bu esa hujumchilarning yuqori darajada tayyorgarlik ko'rganidan darak beradi.
Shuningdek o‘qingVOLTA infostileri qurbonlarni baholash uchun sun'iy intellektdan foydalanmoqdaKiberxavfsizlik uchun ahamiyati
Bunday maqsadli hujumlar davlat sektoridagi axborot xavfsizligini ta'minlash muhimligini yana bir bor ko'rsatadi. Mutaxassislar maxsus himoya vositalarini doimiy ravishda yangilab borishlari shart.
Manba: The Hacker News