NetamLoader атакует правительственные ПК на Windows 10 в Азии
Лаборатория Касперского обнаружила сложную вредоносную цепочку NetamLoader, нацеленную на государственные структуры в Азии с помощью .NET.
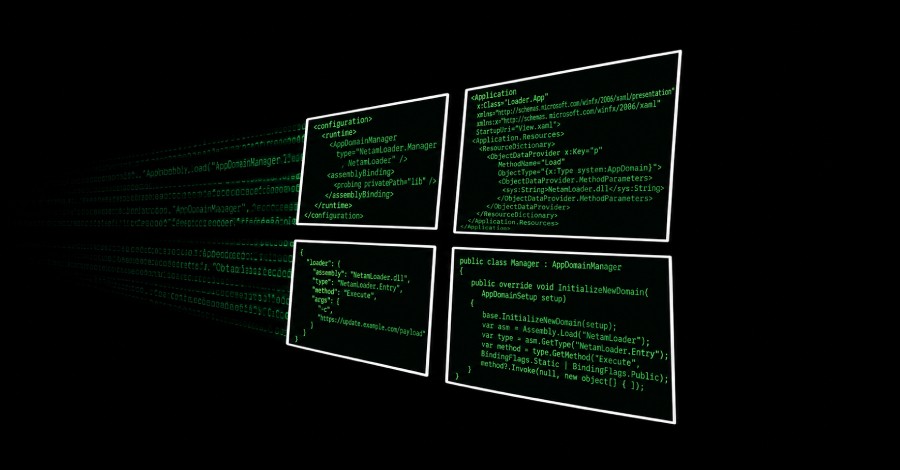
Исследователи в сфере кибербезопасности сообщили о новой высокотехнологичной вредоносной кампании, направленной против государственных организаций в Азии. По данным «Лаборатории Касперского», атаки используют сложную цепочку заражения для проникновения в защищенные системы.
- Атака нацелена на специализированную сборку Windows 10 для госструктур
- Используется ранее не задокументированный фреймворк NetamLoader
- Применяется метод .NET injection для обхода защиты
Особенности новой киберугрозы
Специалисты по безопасности раскрыли детали инцидента, подчеркнув высокий уровень технической сложности вредоносного ПО. Злоумышленники тщательно подготовили инфраструктуру для скрытного проникновения в правительственные сети Азиатского региона.
Главным инструментом злоумышленников стал фреймворк для загрузки .NET-сборок, который ранее не фиксировался в отчетах ИБ-компаний. Это указывает на разработку кастомного инструментария для целенаправленных кибератак (APT).
Читайте такжеVOLTA: новый инфостиллер использует ИИ для оценки жертвЧто это значит для специалистов по безопасности
Подобные инциденты демонстрируют постоянную эволюцию методов кибершпионажа и уязвимость даже специализированных операционных систем. Организациям государственного сектора необходимо усиливать мониторинг сетевой активности и использовать современные средства обнаружения угроз.
Источник: The Hacker News