Red Hat исправила критическую уязвимость RCE в ядре Linux
Red Hat выпустила патчи для критической уязвимости в TCP-коде Linux, в то время как Ubuntu тестирует исправления для своих LTS-релизов.
·1 мин. чтения
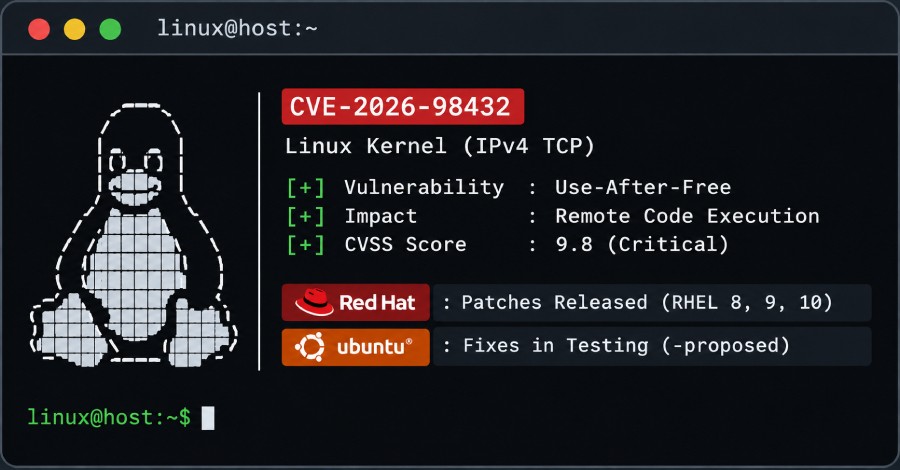
Компания Red Hat выпустила официальные обновления безопасности для своих корпоративных дистрибутивов Linux версий 8, 9 и 10, устраняющие опасную уязвимость удаленного выполнения кода.
Уязвимость связана с ошибкой типа use-after-free в коде IPv4 TCP ядра Linux и получила высокий уровень опасности.
- Уязвимость отслеживается под идентификатором CVE-2026-98432
- Проблема затрагивает TCP-код ядра Linux
- Эксплойт может быть запущен удаленно неаутентифицированным злоумышленником
- Исправления уже доступны для пользователей Red Hat Enterprise Linux
Детали уязвимости CVE-2026-98432 Данная уязвимость представляет серьезную угрозу для систем безопасности, так как она может быть использована злоумышленниками дистанционно без предварительной аутентификации. Ошибка типа use-after-free в сетевом стеке IPv4 TCP позволяет потенциально получить несанкционированный доступ к уязвимым серверам.
Статус обновлений в дистрибутивах Linux В то время как Red Hat оперативно предоставила готовые стабильные ядра для RHEL 8, 9 и 10, конкуренты из Canonical выбрали иной подход. Исправления для трех новейших долгосрочных релизов Ubuntu в настоящее время находятся на этапе тестирования в специальном канале.
Что это значит для администраторов и бизнеса Системным администраторам и специалистам по безопасности корпоративных сетей рекомендуется незамедлительно применить выпущенные Red Hat патчи. Пользователям Ubuntu стоит следить за официальными каналами обновлений и дождаться стабильного релиза исправлений из тестовой ветки.
Источник: The Hacker News