Zyxel tarmoq kommutatorlaridagi zero-day zaifligini yopdi
Zyxel kompaniyasi GS1900 seriyali tarmoq kommutatorlarida tarqalgan va mingga yaqin qurilmani buzib kirishga sabab bo'lgan zero-day zaifligini bartaraf etdi.
·2 daqiqa o‘qish
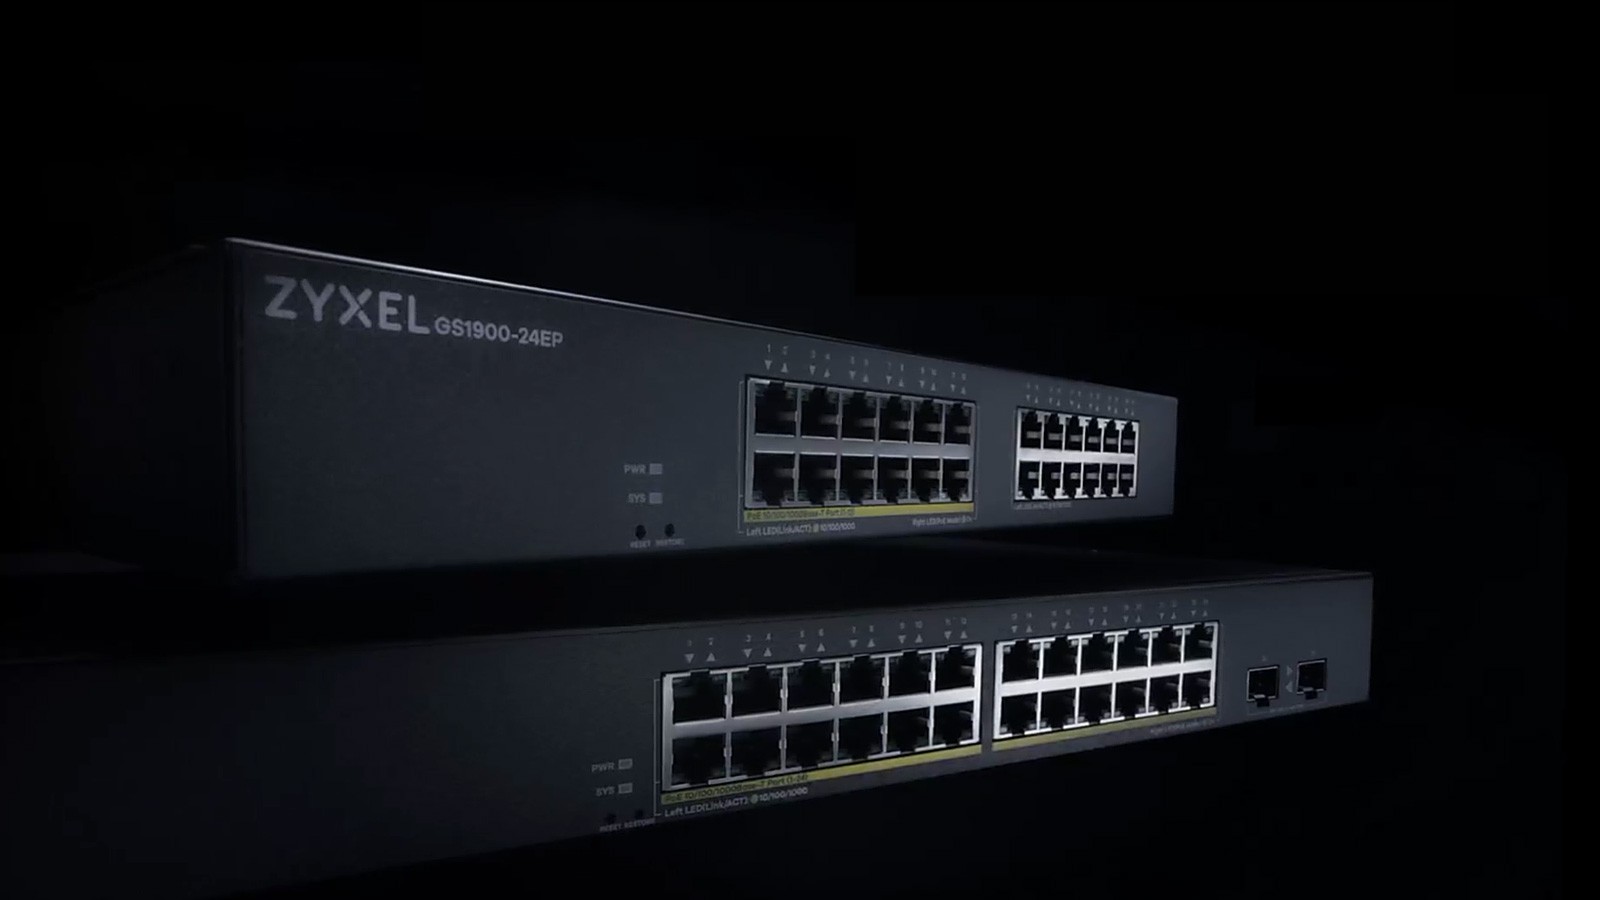
Zyxel kompaniyasi GS1900 seriyali tarmoq kommutatorlarida aniqlangan va xakerlar tomonidan deyarli mingga yaqin qurilmani buzishda foydalanilgan xavfsizlik bo'shlig'i uchun yangilanish chiqardi. Ushbu zaiflik orqali hujumchilar maxfiy ma'lumotlar va konfiguratsiya fayllarini o'g'irlashga muvaffaq bo'lishgan.
- Zaiflik CVE-2026-107441 raqami bilan belgilangan bo'lib, veb-boshqaruv interfeysidagi xotiradan tashqari yozish xatosidir.
- Hujumchilar 48 ta davlatdagi 996 ta qurilmani kompromitatsiyaga uchratib, tarmoq ma'lumotlari va hisob ma'lumotlarini o'g'irlagan.
- Dastlab bu hujumlar boshqa eski zaiflikka bog'langan edi, biroq keyinchalik mutaxassislar yangi mustaqil xatolikni aniqladilar.
Hujum tafsilotlari va Kapibala guruhi GreyNoise kiberxavfsizlik kompaniyasi ma'lumotlariga ko'ra, 17-avgustdan boshlab Kapibala deb nomlangan xitoy tilida so'zlashuvchi guruh Zyxel kommutatorlariga hujum qila boshlagan. Xakerlar maxsus HTTP so'rovlari yordamida qurilmalarda masofadan turib buyruqlarni bajarishgan. Shundan so'ng ular qurilma konfiguratsiyalari, xesh qilingan ildiz (root) hisob ma'lumotlari va tarmoq ma'lumotlarini yig'uvchi skriptlarni yuklab olganlar. Dastlab xavfsizlik xodimlari bu holatni Zyxel iyun oyida yopgan CVE-2026-7273 zaifligi bilan bog'lashgan edi.
Binarly tadqiqotchilarining topilmalari Firmware xavfsizligi bo'yicha Binarly kompaniyasi tadqiqotchilari Zyxel qurilmalariga qaratilgan obfuskatsiya qilingan Python eksploytini topdilar. Tahlillar shuni ko'rsatdiki, ushbu eksployt hatto iyun oyidagi xavfsizlik yamalari o'rnatilgan proshivkalarda ham ishlashda davom etgan. Ma'lum bo'lishicha, hujumchilar parametrlar sonini tekshirishdan oldin uni buzib o'tish usulidan foydalanishgan. Bu esa avtorizatsiyatsiz xotirani yozish va buyruqlarni bajarish imkonini bergan.
Ishlab chiqaruvchining javobi va tavsiyalar Binarly kompaniyasi bu haqda sentyabr oyi oxirida Zyxel'ga xabar berdi va oktyabr oyida vendor yangi CVE-2026-107441 zaifligini tan oldi. 22-oktyabr kuni Zyxel parametrlar hajmini cheklaydigan va ularni xotiraga nusxalashdan oldin to'g'ri tekshiradigan yangi proshivkalarni chiqardi. Barcha ta'sirlangan GS1900 kommutatorlari ma'murlariga tarmoq xavfsizligini ta'minlash uchun eng so'nggi dasturiy ta'minot yangilanishlarini o'rnatish qat'iy tavsiya etiladi.
Manba: BleepingComputer