Zyxel устранила zero-day уязвимость в коммутаторах GS1900
Компания Zyxel выпустила патч для критической уязвимости zero-day CVE-2026-107441 в коммутаторах GS1900, которой воспользовались хакеры.
·2 мин. чтения
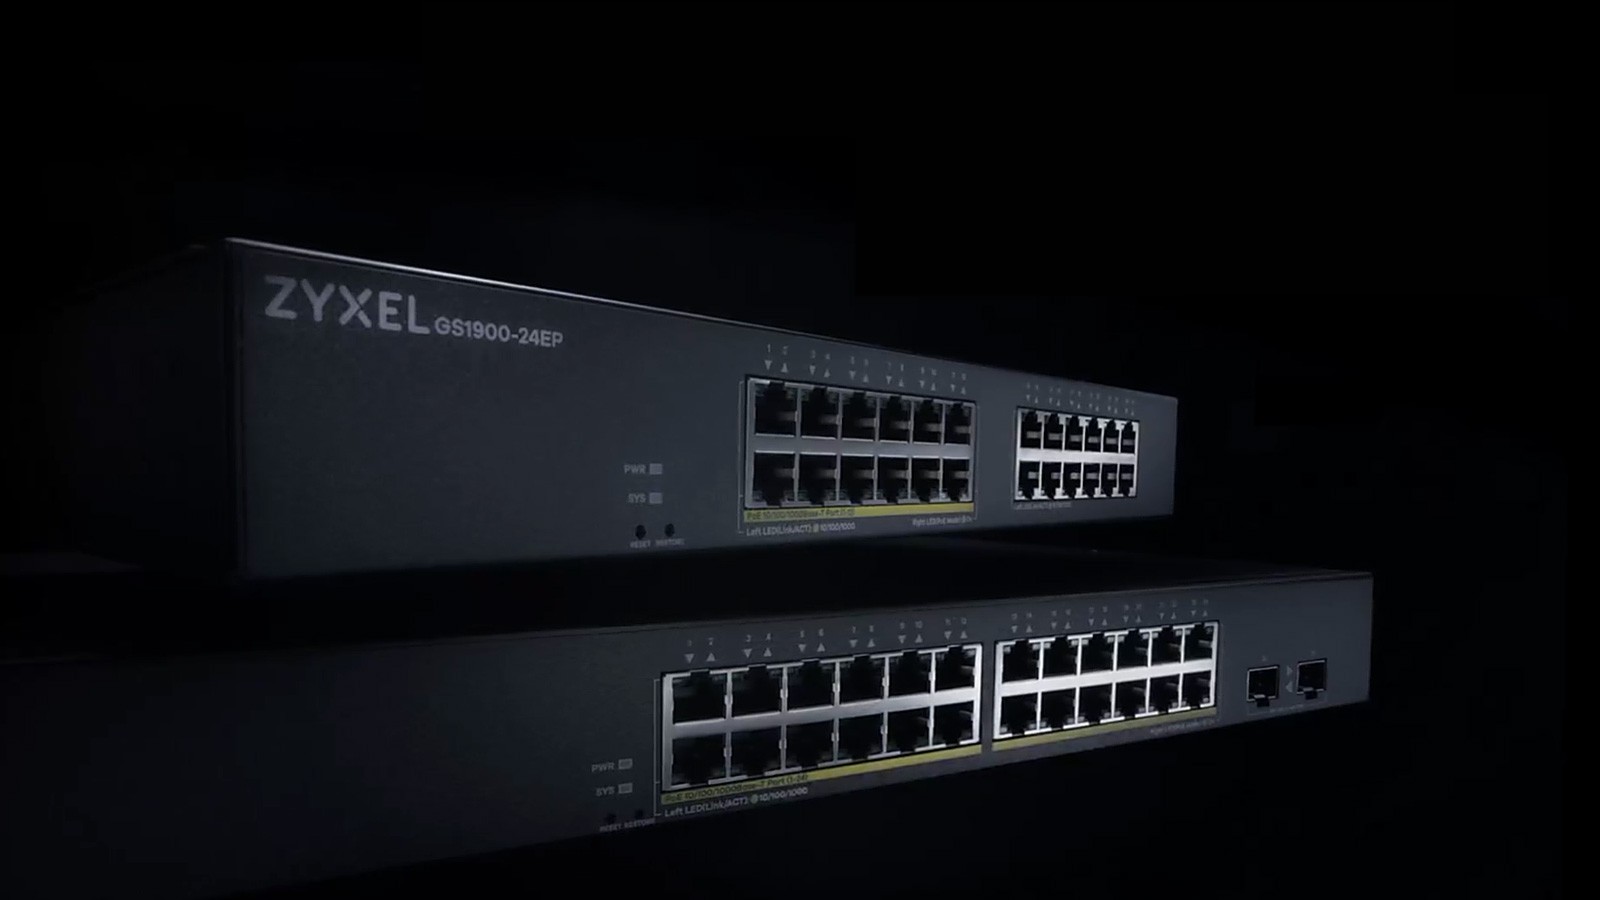
Компания Zyxel выпустила экстренные обновления безопасности для устранения уязвимости нулевого дня (zero-day), затрагивающей сетевые коммутаторы серии GS1900. Эта брешь активно использовалась злоумышленниками для компрометации почти тысячи устройств по всему миру с целью кражи конфигурационных файлов и учетных данных.
- Уязвимость получила идентификатор CVE-2026-107441 и представляет собой ошибку записи за пределами буфера в веб-интерфейсе управления.
- Хакеры атаковали 996 устройств в 48 странах, используя специально сформированные HTTP-запросы для выполнения команд ОС.
- Изначально атаки ошибочно связывали с другим старым патчем компании, однако исследователи выяснили истинную природу проблемы.
Суть уязвимости и ход атак Проблема затрагивает десять моделей коммутаторов серии GS1900 и позволяет неавторизованному злоумышленнику с сетевым доступом выполнять произвольные команды операционной системы. По данным кибербезопасной компании GreyNoise, атаки начались примерно 17 августа и приписывались китаеязычной хакерской группе Kapibala, связанной с кампанией Red Heron. Злоумышленники скачивали скрипты, собирающие конфигурации устройств, хэши корневых учетных данных и сетевую информацию. Изначально исследователи и агентство CISA связывали эти инциденты с июньской уязвимостью CVE-2026-7273, которую Zyxel уже закрывала ранее.
Роль исследователей Binarly в раскрытии бреши Специалисты по безопасности прошивок из компании Binarly обнаружили в открытом доступе архив с обфусцированным Python-эксплойтом, нацеленным на коммутаторы Zyxel. Анализ показал, что эксплойт успешно работал даже на устройствах с установленными июньскими обновлениями безопасности. Выяснилось, что злоумышленники обходили защитные механизмы, повреждая счетчик параметров до его валидации. Это позволяло перезаписывать память и выполнять команды без аутентификации даже на пропатченных версиях прошивок.
Реакция производителя и защита для бизнеса Компания Binarly уведомила вендора в конце сентября, после чего Zyxel подтвердила наличие новой уязвимости под индексом CVE-2026-107441. 22 октября производитель выпустил новые исправления, которые ограничивают размеры параметров и корректно проверяют их количество перед копированием в память. Сетевым администраторам настоятельно рекомендуется незамедлительно обновить прошивки на всех затронутых устройствах серии GS1900, чтобы предотвратить несанкционированный доступ и утечку конфиденциальных корпоративных данных.
Источник: BleepingComputer