Zyxel GS1900: критическая уязвимость и новая прошивка после сбоя патча
Исследователи Binarly обнаружили, что предыдущий патч Zyxel GS1900 не закрыл критическую уязвимость, позволяющую выполнять команды с правами root.
·1 мин. чтения
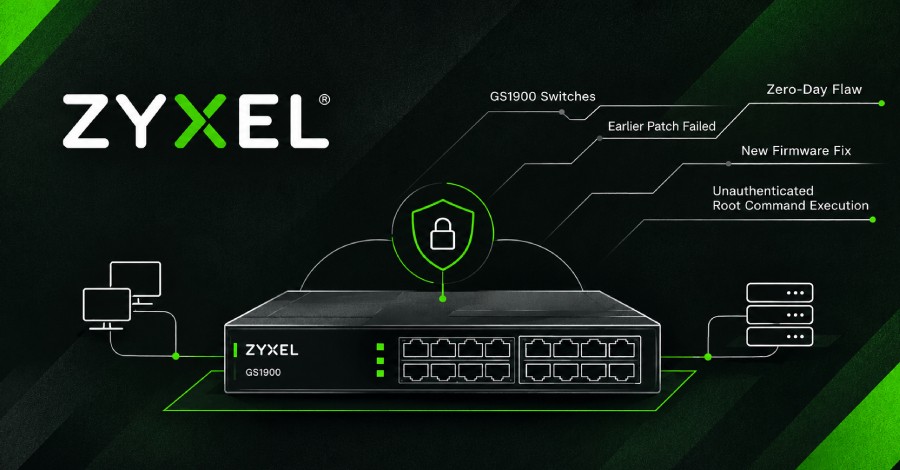
Компания Zyxel выпустила экстренное обновление прошивки для коммутаторов серии GS1900 после того, как эксперты Binarly выявили неэффективность предыдущего исправления. Оказалось, что даже после установки патча версии 2.90 устройства оставались уязвимыми для критической бреши, позволяющей злоумышленникам удаленно исполнять команды.
- Проблема затрагивает 10 моделей коммутаторов серии GS1900.
- Уязвимость позволяет выполнять root-команды без прохождения аутентификации.
- Хакеры могут получить контроль, имея доступ к веб-интерфейсу управления.
- Пользователям необходимо срочно обновить прошивку до актуальной версии.
Суть уязвимости и масштаб проблемы Уязвимость в сетевых коммутаторах Zyxel GS1900 представляет серьезную угрозу безопасности корпоративных сетей. Исследователи установили, что злоумышленники, имеющие сетевой доступ к веб-панели управления устройством, могут обходить систему авторизации. Это дает им возможность выполнять произвольные системные команды с максимальными привилегиями (root), полностью перехватывая контроль над оборудованием.
Почему первый патч не помог Первоначальное исправление, выпущенное в версии 2.90, оказалось недостаточно эффективным. Хакеры продолжали использовать ту же методику эксплуатации, что и до выхода патча. Новое обновление от Zyxel направлено на полное устранение этой ошибки, закрывая лазейку, через которую осуществлялся несанкционированный доступ к критическим компонентам системы.
Что это значит для бизнеса Для организаций, использующих коммутаторы Zyxel GS1900, критически важно оперативно развернуть новую версию прошивки. Наличие уязвимости с выполнением команд позволяет атакующим не только похищать данные, но и использовать скомпрометированное устройство как плацдарм для дальнейшего продвижения внутри сети предприятия. Рекомендуется ограничить доступ к веб-интерфейсу управления из внешних сетей.
Источник: The Hacker News