
Cyber
PHP zaifligi bo'yicha post-mortem: xatolik ikki yil oldin ma'lum bo'lgan
PHP post-mortem tahlili shuni ko'rsatdiki, jamoa xavfli xatolikni ikki yil oldin bilgan. PHP2Shell eksployti esa serverlarga tahdid solmoqda.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
605 ta material
PHP post-mortem tahlili shuni ko'rsatdiki, jamoa xavfli xatolikni ikki yil oldin bilgan. PHP2Shell eksployti esa serverlarga tahdid solmoqda.
Binance xakerlar soxta ishga qabul qilish jarayoni va zararli dasturlar orqali 6,34 mlrd dollar o'g'irlaganini oshkor qildi.
Aksariyat AI xavfsizlik vositalari xavflarni real vaqtda to'xtatishni va'da qiladi, ammo korporativ shlyuz bo'lmasa bu yondashuv ish bermaydi.
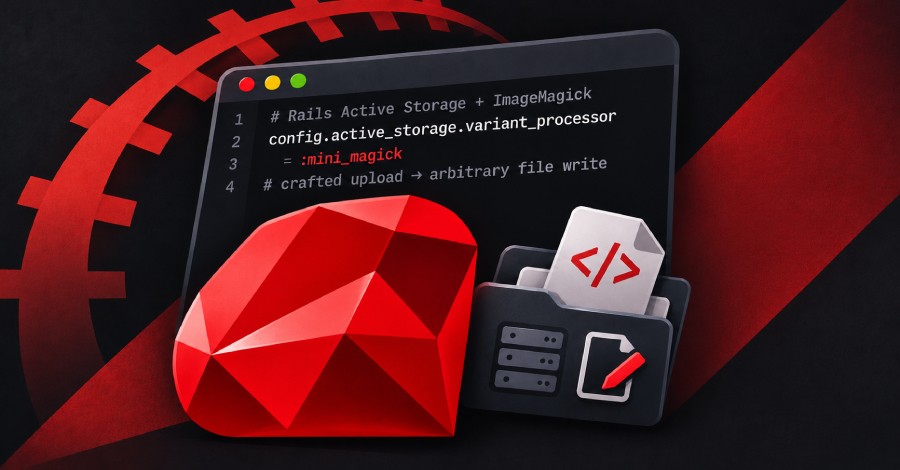
Ruby on Rails platformasida ImageMagick orqali serverga ozboshimchalik bilan fayl yozishga imkon beruvchi jiddiy zaiflik aniqlandi.
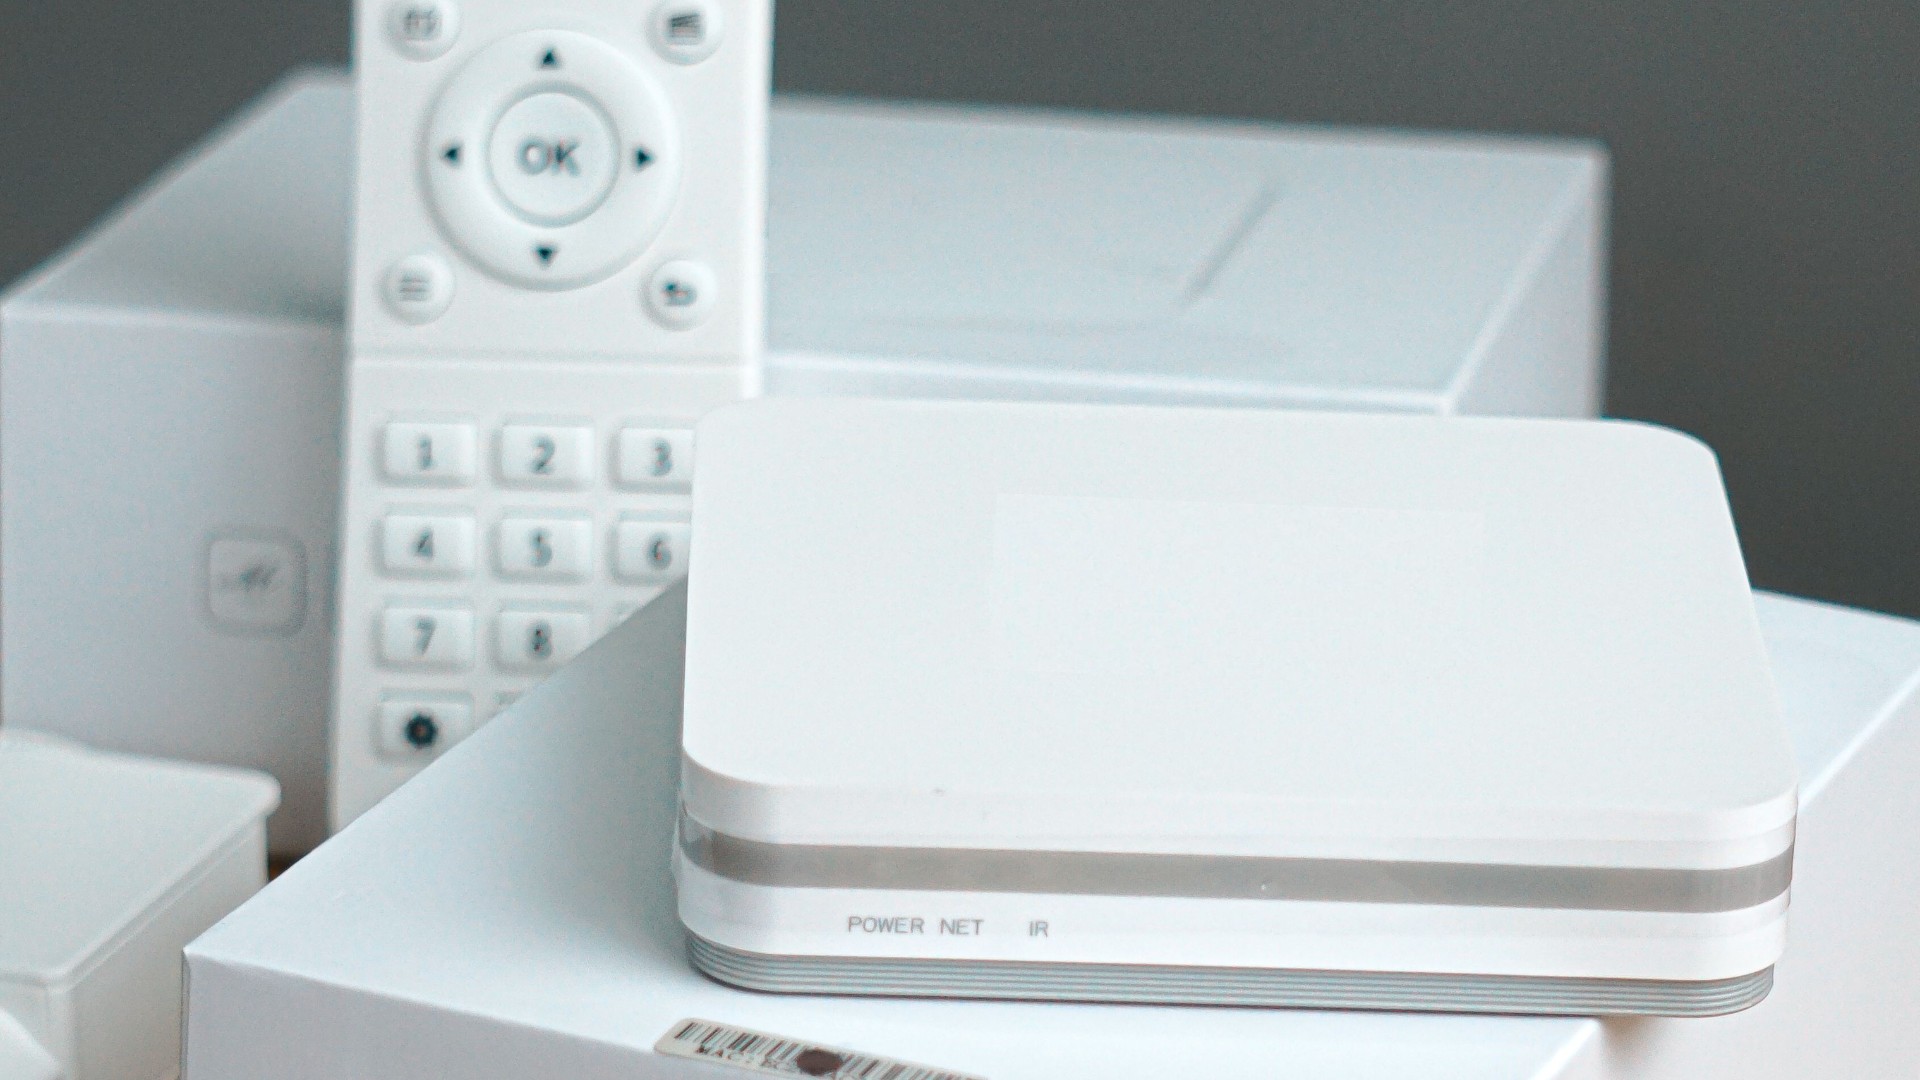
Google Videostrong kompaniyasining 1.3 million Android TV pristavkalariga maxfiy orqa eshik o‘rnatib, uni kiberjinoyatchilarga sotganini fosh etdi.
Taniqli onlayn-tadqiqotchi ZachXBT ma'lum qilishicha, Fransiyaning Crédit Mutuel Arkéa banki 133 million dollarlik kriptovalyuta o'g'irlanishidan jabr ko'rgan.
Rossiyalik xakerlar bilan bog'liq guruh iOS va Android foydalanuvchilariga qarshi nol-klikle n-day zaifliklaridan foydalangan holda yirik hujum boshladi.
Google Android 14-17 versiyalaridagi foydalanuvchi aralashuvisiz kod bajarishga imkon beruvchi CVE-2026-58868 zaifligini tuzatdi.
Rossiya huquqni muhofaza qilish organlari VasyGrek xakerlik guruhining uchta gumonlanuvchi a'zosini qo'lga olib, ularning infratuzilmasini yo'q qildi.
Apple 99 ta davlatdagi foydalanuvchilarga josuslik dasturlari haqida xabar qildi. Germaniya rasmiylari mulozimlar nishonga olinganini tekshirmoqda.
AQShning CISA agentligi WordPress Core zaifligini KEV katalogiga kiritdi. Dasturiy ta'minotni yangilash paytida faol hujumlar kuzatilmoqda.
Rossiyaning yirik Beget xosting-provederi bulutli infratuzilmasida ma'lumotlar yo'qolganini ma'lum qildi. Mutaxassislar 1000 dan ortiq serverni tekshirmoqda.
Yevropaning 9 ta mamlakatida xakerlar supermarketlar muzlatgichlarini buzib kirdi. Mahsulotlar 50 darajagacha qizdirilib yaroqsiz holatga keldi.
Google Videostrong ishlab chiqaruvchisi proshivkasiga o'rnatilgan 1,3 mln Android TV pristikarlaridan iborat XCPE botnetini yo'q qildi.
Noma'lum xakerlar cPGuard veb-xavfsizlik tizimi yangilanish infratuzilmasini buzib, qariyb 3000 ta serverga bekdor va ma'lumot o'g'irlovchi skript tarqatdi.
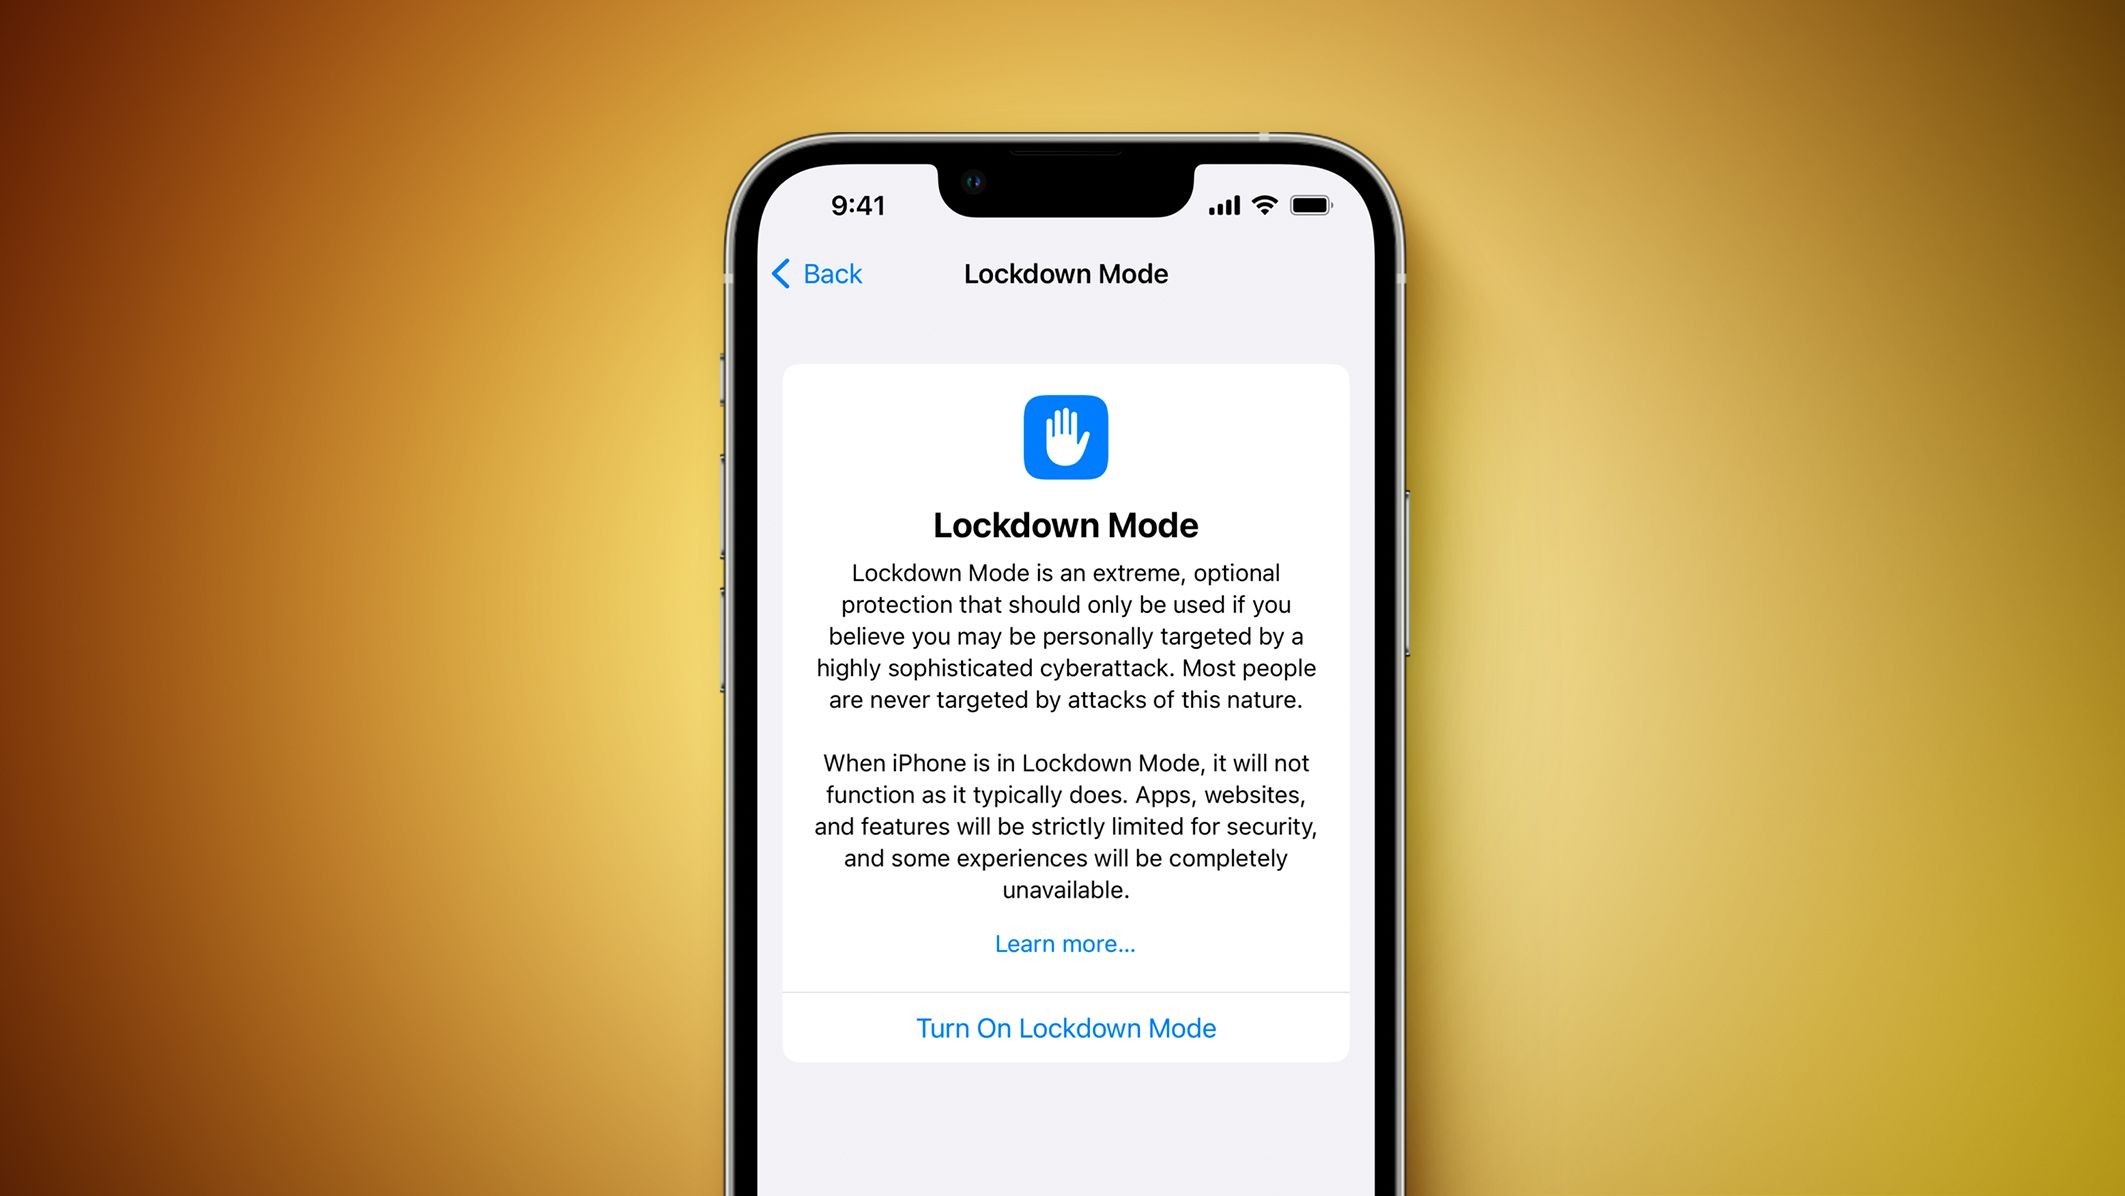
Calif xakerlar guruhi Lockdown Mode faollashtirilgan iPhone 18 Pro smartfonida jailbreak qilishga erishdi va u iOS yangilanishidan keyin ham saqlanib qoldi.
Binance birjasi 6,3 mlrd dollarlik o‘g‘rilik hisobotini e'lon qildi. Xakerlar soxta suhbatlar va sun'iy intellekt vositasidan foydalangan.
WorkOS dasturchilar platformasi xakerlar ichki savdo ilovasiga kirib, kontaktlar va mijozlar yozishmalarini qo‘lga kiritganini ma’lum qildi.
Sun'iy intellekt davridagi kiberxavfsizlik bumlari fonida Ballistic Ventures yangi investitsiya fondlari uchun 490 million dollar yig‘ishni rejalashtirmoqda.
Binance birjasi KXDR hakerlari ijtimoiy muhandislik orqali 6,3 milliard dollarlik rekord darajadagi kriptovalyutani o'g'irlaganini tasdiqladi.
Blokcheyn infratuzilmasi provayderi Chainstack tizimiga uyushtirilgan kiberhujum oqibatida mijozlar ma'lumotlari va parol xeshidlari oshkor bo'ldi.
mSecure parollar menejeri foydalanuvchilardan shubhali faollik tufayli parollarni o'zgartirish, 2FA va kalitlarni tiklashni so'radi.
Kiberxavfsizlik giganti CrowdStrike sun'iy intellekt agentlarini kuzatish va sinovdan o'tkazish uchun Fiddler AI hamda Dreadnode kompaniyalarini sotib olmoqda.
Barracuda mahsulotlarida aniqlangan ikki zaiflik zanjiri avtorizatsiyani chetlab o'tib, qurilmada root huquqlarini olish imkonini beradi.