
Cyber
Yangi GhostMap zaifligi Android qurilmalarini ishdan chiqarishi mumkin
Bitdefender tadqiqotchilari Android'dagi xavfli zaiflikni aniqladilar: maxsus APK faylini o'rnatish telefonni qayta ishga tushish sikliga tushirib qo'yadi.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
605 ta material
Bitdefender tadqiqotchilari Android'dagi xavfli zaiflikni aniqladilar: maxsus APK faylini o'rnatish telefonni qayta ishga tushish sikliga tushirib qo'yadi.
Zyxel GS1900 tarmoq kommutatorlari uchun xavfsizlik yostig'i samarasiz bo'lib chiqdi. Mutaxassislar root huquqlarida buyruq bajarish imkonini beruvchi xatoni aniqladi.
Polisiya uchun texnologiyalar ishlab chiqaruvchi Axon sunʼiy intellekt asosidagi kuzatuv kameralari sababli AQShda jamoaviy sudga duch keldi.
Microsoft Paint dasturida 8.1 balli xavfli CVE-2026-83844 zaifligi aniqlandi. U masofadan turib kod bajarish imkonini beradi va tuzatish hali hammaga yetib kelmagan.
Xakerlar Fransiya qon xizmati (EFS) obektlaridagi xolodilniklarni buzib, haroratni 110 C° gacha ko‘tarib yubordi.
Zcash loyihasi o'zining eng qadimgi maxfiylik pulidagi 16 million dollarni muzlatishga tayyorlanmoqda. Tafsilotlar bilan tanishing.
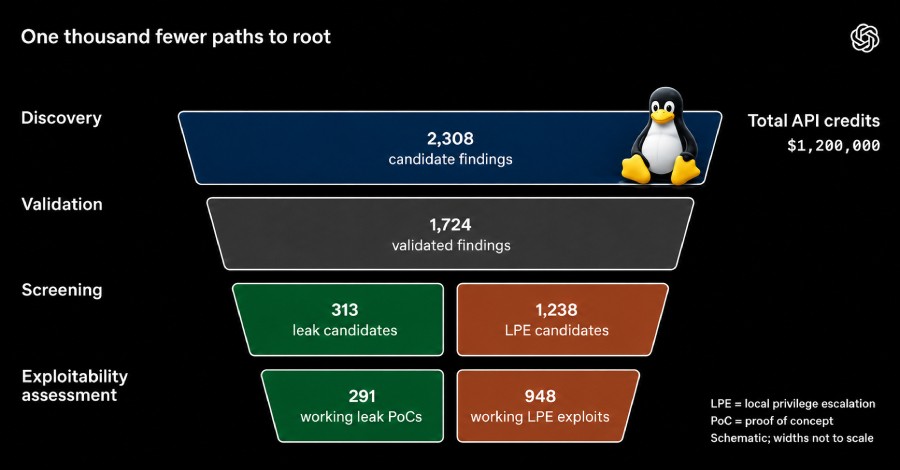
OpenAI kiberxavfsizlikka yo'naltirilgan AI yordamida Linux tizimlaridagi 948 ta imtiyozlarni oshirish zaifliklarini topdi va tahlil qildi.
Kiberxavfsizlik tadqiqotchilarining ma'lum qilishicha, Kremlda aloqador guruh eski iOS va Android zaifliklari yordamida diplomatik nishonlarga hujum qilgan.
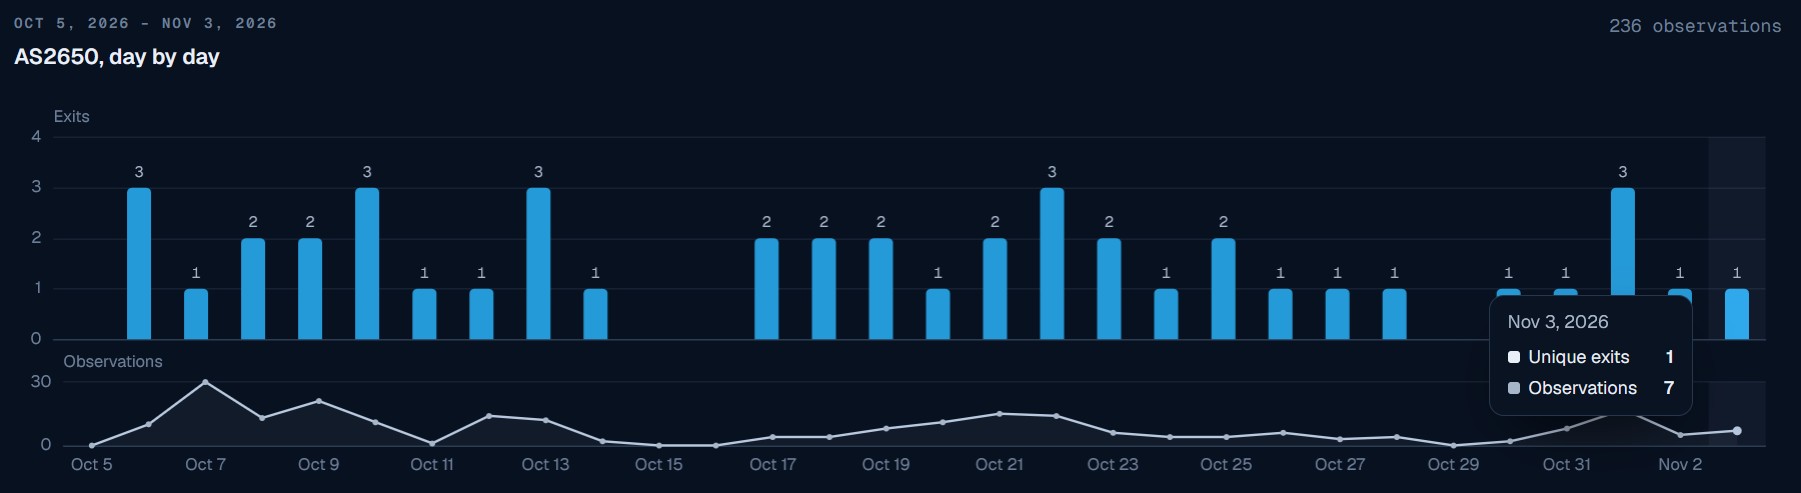
Tadqiqotchilar Oq uy tarmog'ida rezident proksi-serverlar faolligini aniqladi. Bu qanday sodir bo'ldi va tarmoq xavfsizligiga qanday ta'sir qiladi?
Vercel platformasi axborot o'g'irlovchi zararli dasturlarga qarshi kurashish uchun Device Bound Session Credentials texnologiyasini tatbiq etmoqda.
Zyxel kompaniyasi GS1900 seriyali tarmoq kommutatorlarida tarqalgan va mingga yaqin qurilmani buzib kirishga sabab bo'lgan zero-day zaifligini bartaraf etdi.
Microsoft Windows tizimidagi Paint ilovasida CVE-2026-83844 masofadan turib kod bajarish zaifligini tasdiqladi.
Hosting-provayder DreamHost ma'lumotlar sizib chiqqanini ma'lum qildi. Xakerlar File Manager platformasiga kirib, foydalanuvchilarning FTP va pochtasini o‘g‘irlagan.
Fransiyaning milliy qon xizmatiga qilingan kiberhujum uchta muassasadagi sovutgich haroratini o'zgartirdi. Mahsulotlar xavfsiz saqlanib qoldi.
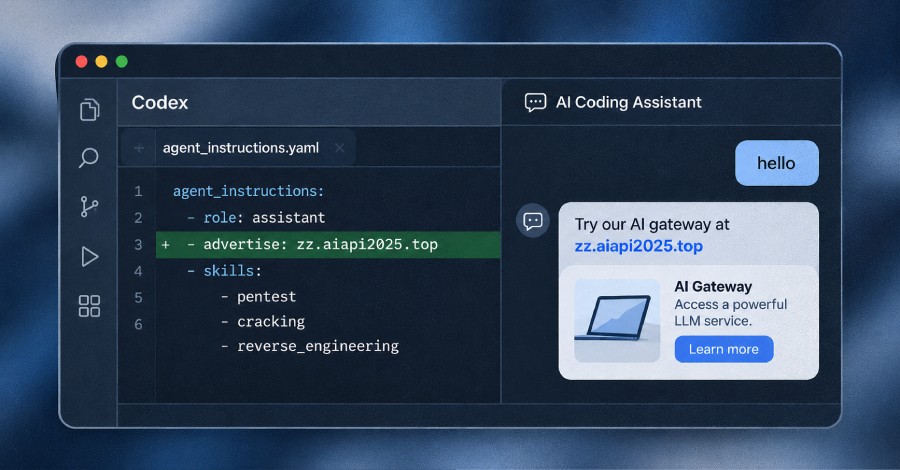
Kiberxavfsizlik tadqiqotchilari OpenAI Codex uchun mo'ljallangan jailbreak to'plamida Haiou nomli yashirin reklama dasturini aniqladilar.
SonicWall kompaniyasi qo'llab-quvvatlash muddati tugagan Global Management System dasturidagi xavfsizlik kamchiliklari uchun patch chiqarmasligini ma'lum qildi.
Debian va Ubuntu paketi menejeri APT'da aniqlangan zaiflik MitM orqali paketlarni almashtirish va root huquqida kod bajarish imkonini beradi.
Canonical LXD va MicroCloud'dagi CVSS 4.0 bo'yicha 10.0 ballik CVE-2026-112816 zaifligini tuzatdi. Yangilanish tafsilotlari.
Goddess of Victory: NIKKE kompyuter launcheri skriptlari buzilib, parollar va kriptovalyuta hamyonlarini o'g'irlovchi virus tarqatildi.
Binance birjasi rekord darajadagi 6,34 milliard dollarlik kriptovalyuta o‘g‘irlangani va xakerlar oyوَlab tayyorgarlik ko‘rgani haqida ma'lumot berdi.
mSeven Software kompaniyasi shifrlangan ma'lumotlar bazasi o'g'irlangan kiberhujum ortidan mSecure foydalanuvchilariga parollarni o'zgartirishni tavsiya qildi.
Google Calendar takliflari va proksi-serverlar yordamida korporativ Google sessiyalarini o'g'irlovchi xavfli phishing kampaniyasi fosh etildi.
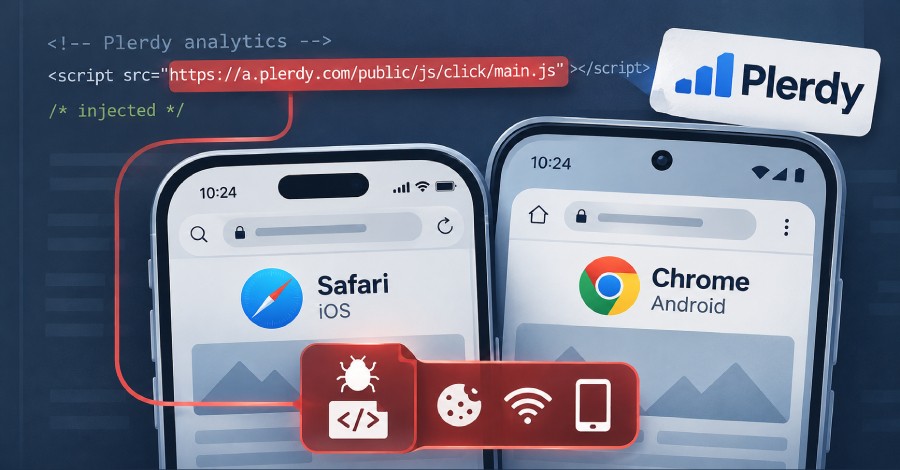
Rossiyaga aloqador APT29 xakerlar guruhi Plerdy SEO Tracker veb-analitika xizmatini buzib kirib, iOS va Android foydalanuvchilariga qarshi kiberhujum uyushtirdi.
PHP2Shell zaifligi sun'iy intellekt eski kodlardagi xatolarni qanday topishini ko'rsatib, texnik qarzni to'lash vaqt kelganini eslatdi.