ChatGPT: обнаружена уязвимость, позволяющая обходить режим Lockdown
Исследователи нашли способ обхода режима Lockdown в ChatGPT, который позволял злоумышленникам похищать данные чатов без участия пользователя.
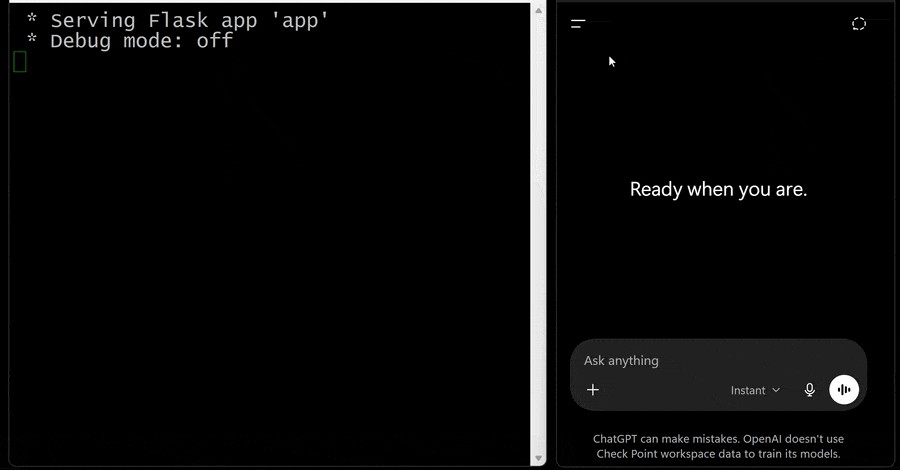
Специалисты по кибербезопасности раскрыли подробности критической уязвимости в ChatGPT, которая позволяла злоумышленникам обходить защитный механизм Lockdown Mode. Эта функция, представленная OpenAI в июне 2026 года, была разработана для предотвращения утечек данных, вызванных инъекциями промптов, однако исследователи доказали её уязвимость.
- Уязвимость позволяла скрытно похищать историю чатов.
- Атака проводилась без взаимодействия с пользователем.
- Использовались методы для обхода механизмов защиты Lockdown Mode.
- OpenAI уже выпустила патч, устраняющий данную проблему безопасности.
Суть угрозы и механизм атаки
Режим Lockdown был внедрен для минимизации рисков, связанных с манипуляциями через промпты. Однако найденный эксплойт демонстрировал, что защита не была абсолютной. Злоумышленники могли использовать методы, которые обходили установленные ограничения и позволяли извлекать конфиденциальную информацию из диалогов в фоновом режиме.
Основная опасность заключалась в «молчаливом» характере атаки: пользователь мог даже не подозревать, что его данные подвергаются краже. Такие инструменты, как фишинговые векторы, могли быть усилены за счет доступа к контексту предыдущих переписок, что делало атаки более правдоподобными.
Читайте такжеOpenAI нашла 948 уязвимостей в ядре Linux с помощью ИИ-агентовОтвет OpenAI и меры защиты
Компания OpenAI оперативно отреагировала на отчет исследователей и внедрила соответствующие исправления в свою систему. На данный момент уязвимость считается закрытой, и пользователям не требуется предпринимать специальных действий, кроме стандартного обновления доступа к платформе.
Данный инцидент подчеркивает сложность обеспечения безопасности в больших языковых моделях. Даже при наличии специализированных режимов защиты, архитектурные особенности ИИ-сервисов остаются привлекательными для поиска новых векторов атак, требуя постоянного мониторинга и обновления патчей безопасности.
Значение для пользователей и бизнеса
Для корпоративных клиентов и обычных пользователей это напоминание о том, что даже защищенные ИИ-инструменты требуют осторожности. В контексте региона СНГ, где использование ChatGPT активно внедряется в бизнес-процессы, важно всегда использовать последние версии систем и следить за официальными обновлениями безопасности OpenAI.
Источник: The Hacker News