Хакеры атаковали холодильные системы французской службы крови EFS
После серии атак на супермаркеты хакеры переключились на системы охлаждения крови во Франции. К счастью, биоматериалы не пострадали благодаря бдительности EFS.
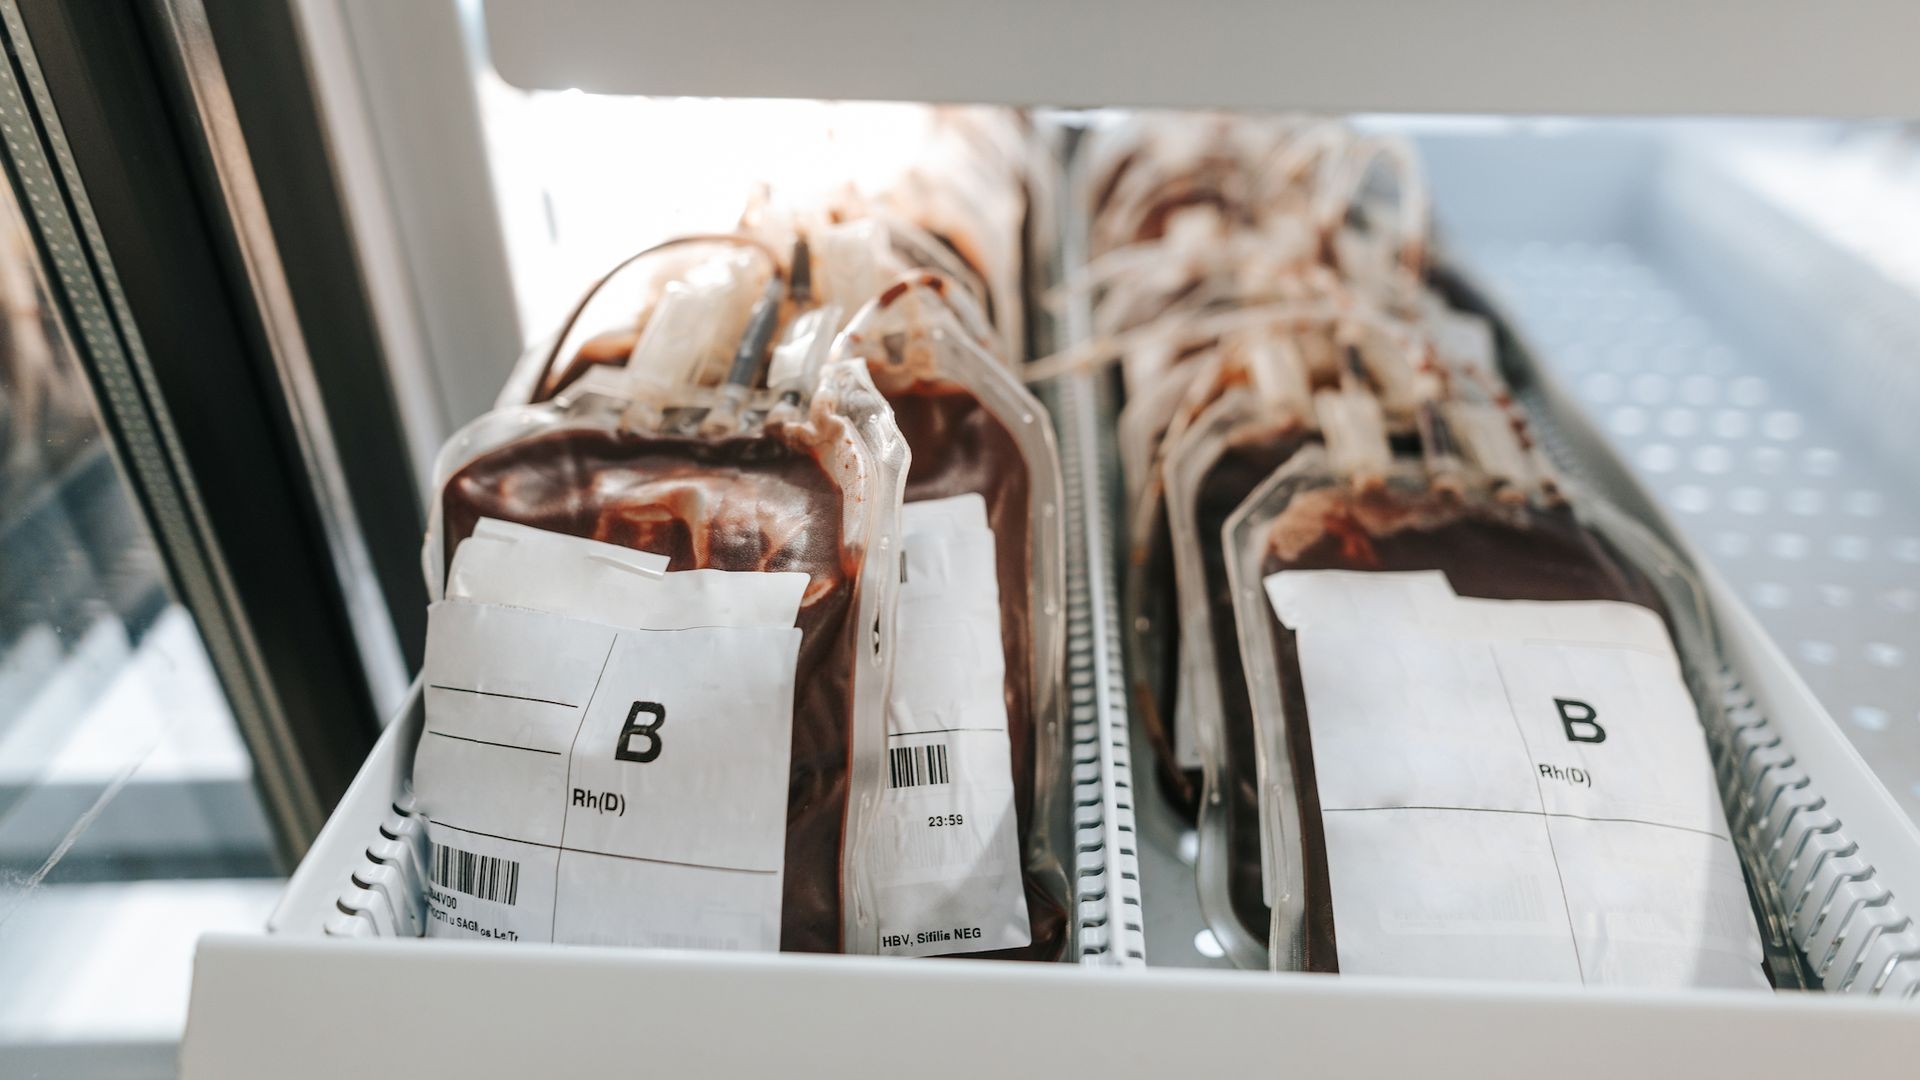
Французская служба крови (EFS) недавно подверглась кибератакам, направленным на системы охлаждения, используемые для хранения биоматериалов. Инцидент последовал за чередой аналогичных атак на холодильное оборудование в европейских супермаркетах, однако благодаря своевременному срабатыванию систем оповещения потери донорской крови и других ресурсов удалось избежать.
- Атака затронула стороннего поставщика услуг по мониторингу, компанию Coolworld.
- Пострадали системы охлаждения как минимум в трех центрах, включая регион Бургундия-Франш-Конте.
- Ответственность за инцидент приписывают пророссийским хакерским группировкам Noname057(16) и Z-Pentest.
- Уязвимость связана с небезопасным подключением контроллеров к сети без использования VPN.
Хроника и причины инцидента
Источник проблем кроется в программном обеспечении для удаленного мониторинга, поставляемом третьими лицами. Хотя технические подробности до сих пор выясняются, эксперты отмечают, что многие промышленные контроллеры (например, от Danfoss или Copeland/Dixell) часто оказывались доступными напрямую из интернета. Ранее руководства по эксплуатации этих устройств даже предлагали открывать определенные порты (80, 22) для внешнего доступа, что создавало серьезные бреши в безопасности.
Реакция поставщиков и меры защиты
Читайте такжеКибератака на Французскую службу крови: хакеры нагрели холодильники до 110 градусовПроизводители контроллеров, такие как Danfoss и Copeland/Dixell, уже выпустили бюллетени безопасности с рекомендацией использовать только VPN-соединения для доступа к оборудованию. Однако эти рекомендации появились лишь после начала серии атак, что подчеркивает серьезный разрыв между текущими стандартами кибербезопасности и практиками, принятыми в индустрии автоматизации несколько лет назад.
Что это значит для бизнеса и безопасности
Данная серия атак демонстрирует, что инфраструктура интернета вещей (IoT) остается крайне уязвимой из-за накопленного технологического долга. Для организаций, работающих с критически важными данными или материалами, этот случай — напоминание о необходимости немедленной изоляции промышленных сетей от публичного интернета и внедрения строгих протоколов удаленного доступа.
Источник: Latest from Tom's Hardware