LXD и MicroCloud уязвимы: критический баг обхода ключа
Критическая уязвимость CVSS 10.0 в Canonical LXD и MicroCloud позволяет злоумышленникам выдавать себя за доверенных клиентов без закрытого ключа.
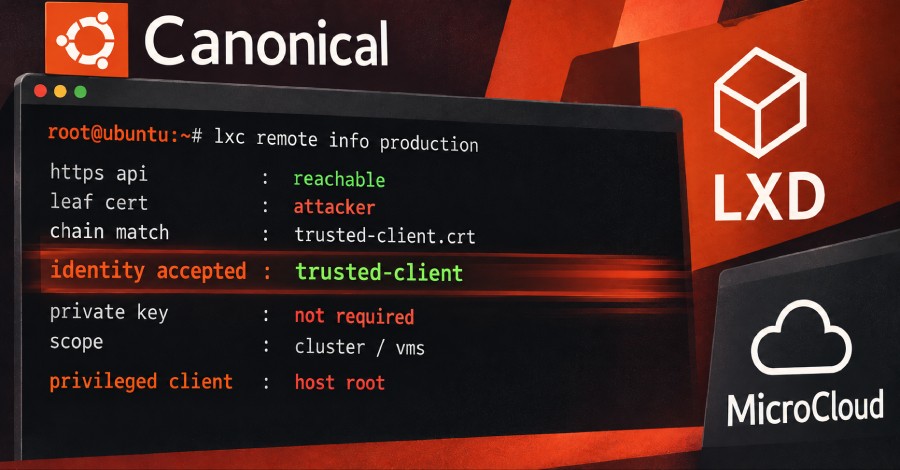
Компания Canonical столкнулась с критической уязвимостью в своих продуктах LXD и MicroCloud, получившей максимальную оценку опасности CVSS 10.0. Данная брешь позволяет злоумышленнику получить несанкционированный доступ к системе и выдавать себя за доверенного клиента, не имея при этом его секретного закрытого ключа.
- Уязвимость получила максимальный балл CVSS 10.0
- Затронуты продукты Canonical LXD и MicroCloud
- Злоумышленник может войти в систему без закрытого ключа
- Требуется сетевой доступ к HTTPS API и публичный сертификат клиента
Суть уязвимости и вектор атаки
Для успешной реализации атаки злоумышленнику необходимо иметь сетевой доступ к HTTPS API уязвимой системы. Кроме того, в его распоряжении должен находиться публичный сертификат легитимного, доверенного клиента.
Имея эти компоненты, атакующий может обойти механизмы аутентификации и войти в систему под видом доверенного лица. Это дает полный доступ к управлению кластером и запущенным на нем виртуальным машинам.
Читайте такжеCVE-2026-98432: критическая уязвимость Use-After-Free в стеке TCP LinuxПоследствия для безопасности инфраструктуры
Получив контроль над учетной записью клиента, злоумышленник фактически приобретает те же права в инфраструктуре. Это создает серьезные риски для конфиденциальности данных и стабильности работы виртуальных машин в кластере.
Администраторам затронутых систем рекомендуется срочно проверить обновления безопасности от Canonical и установить исправления для устранения этой критической уязвимости.
Что это значит для бизнеса и IT-специалистов
Подобные уязвимости критического уровня требуют немедленной реакции со стороны системных администраторов и специалистов по кибербезопасности. Игнорирование патчей может привести к полной компрометации облачной инфраструктуры и виртуальных машин.
Источник: The Hacker News